Mail albo list z informacją, że Wasze dane mogły trafić w niepowołane ręce, budzi niepokój. To zrozumiałe. Samo zawiadomienie jest jednak dobrą wiadomością w złej sprawie: wiecie o zdarzeniu i możecie się zabezpieczyć, zanim ktoś spróbuje te dane wykorzystać.
Poniżej znajdziecie kolejność działań, listę pytań do firmy, wzór pisma, zasady składania skargi do Prezesa UODO oraz to, co prawo mówi o odszkodowaniu. Większość kroków zajmuje kilka minut i da się je wykonać jeszcze tego samego dnia.
W skrócie
- Najpierw sprawdźcie, czy zawiadomienie jest prawdziwe. Nie korzystajcie z linków w wiadomości, tylko sami wejdźcie na stronę firmy albo zadzwońcie na jej oficjalny numer.
- Kroki ochronne zależą od tego, jakie dane wyciekły: przy numerze PESEL zastrzeżcie go, przy haśle zmieńcie je wszędzie, gdzie było używane, przy danych karty zadzwońcie do banku.
- Firma ma obowiązek zgłosić naruszenie do urzędu w miarę możliwości w ciągu 72 godzin, a Was zawiadomić bez zbędnej zwłoki, gdy ryzyko jest wysokie. Tak stanowi RODO, czyli rozporządzenie 2016/679 w art. 33 i 34.
- Na Wasze pytania i wniosek o dostęp do danych firma odpowiada najpóźniej w ciągu miesiąca (art. 12 ust. 3 RODO).
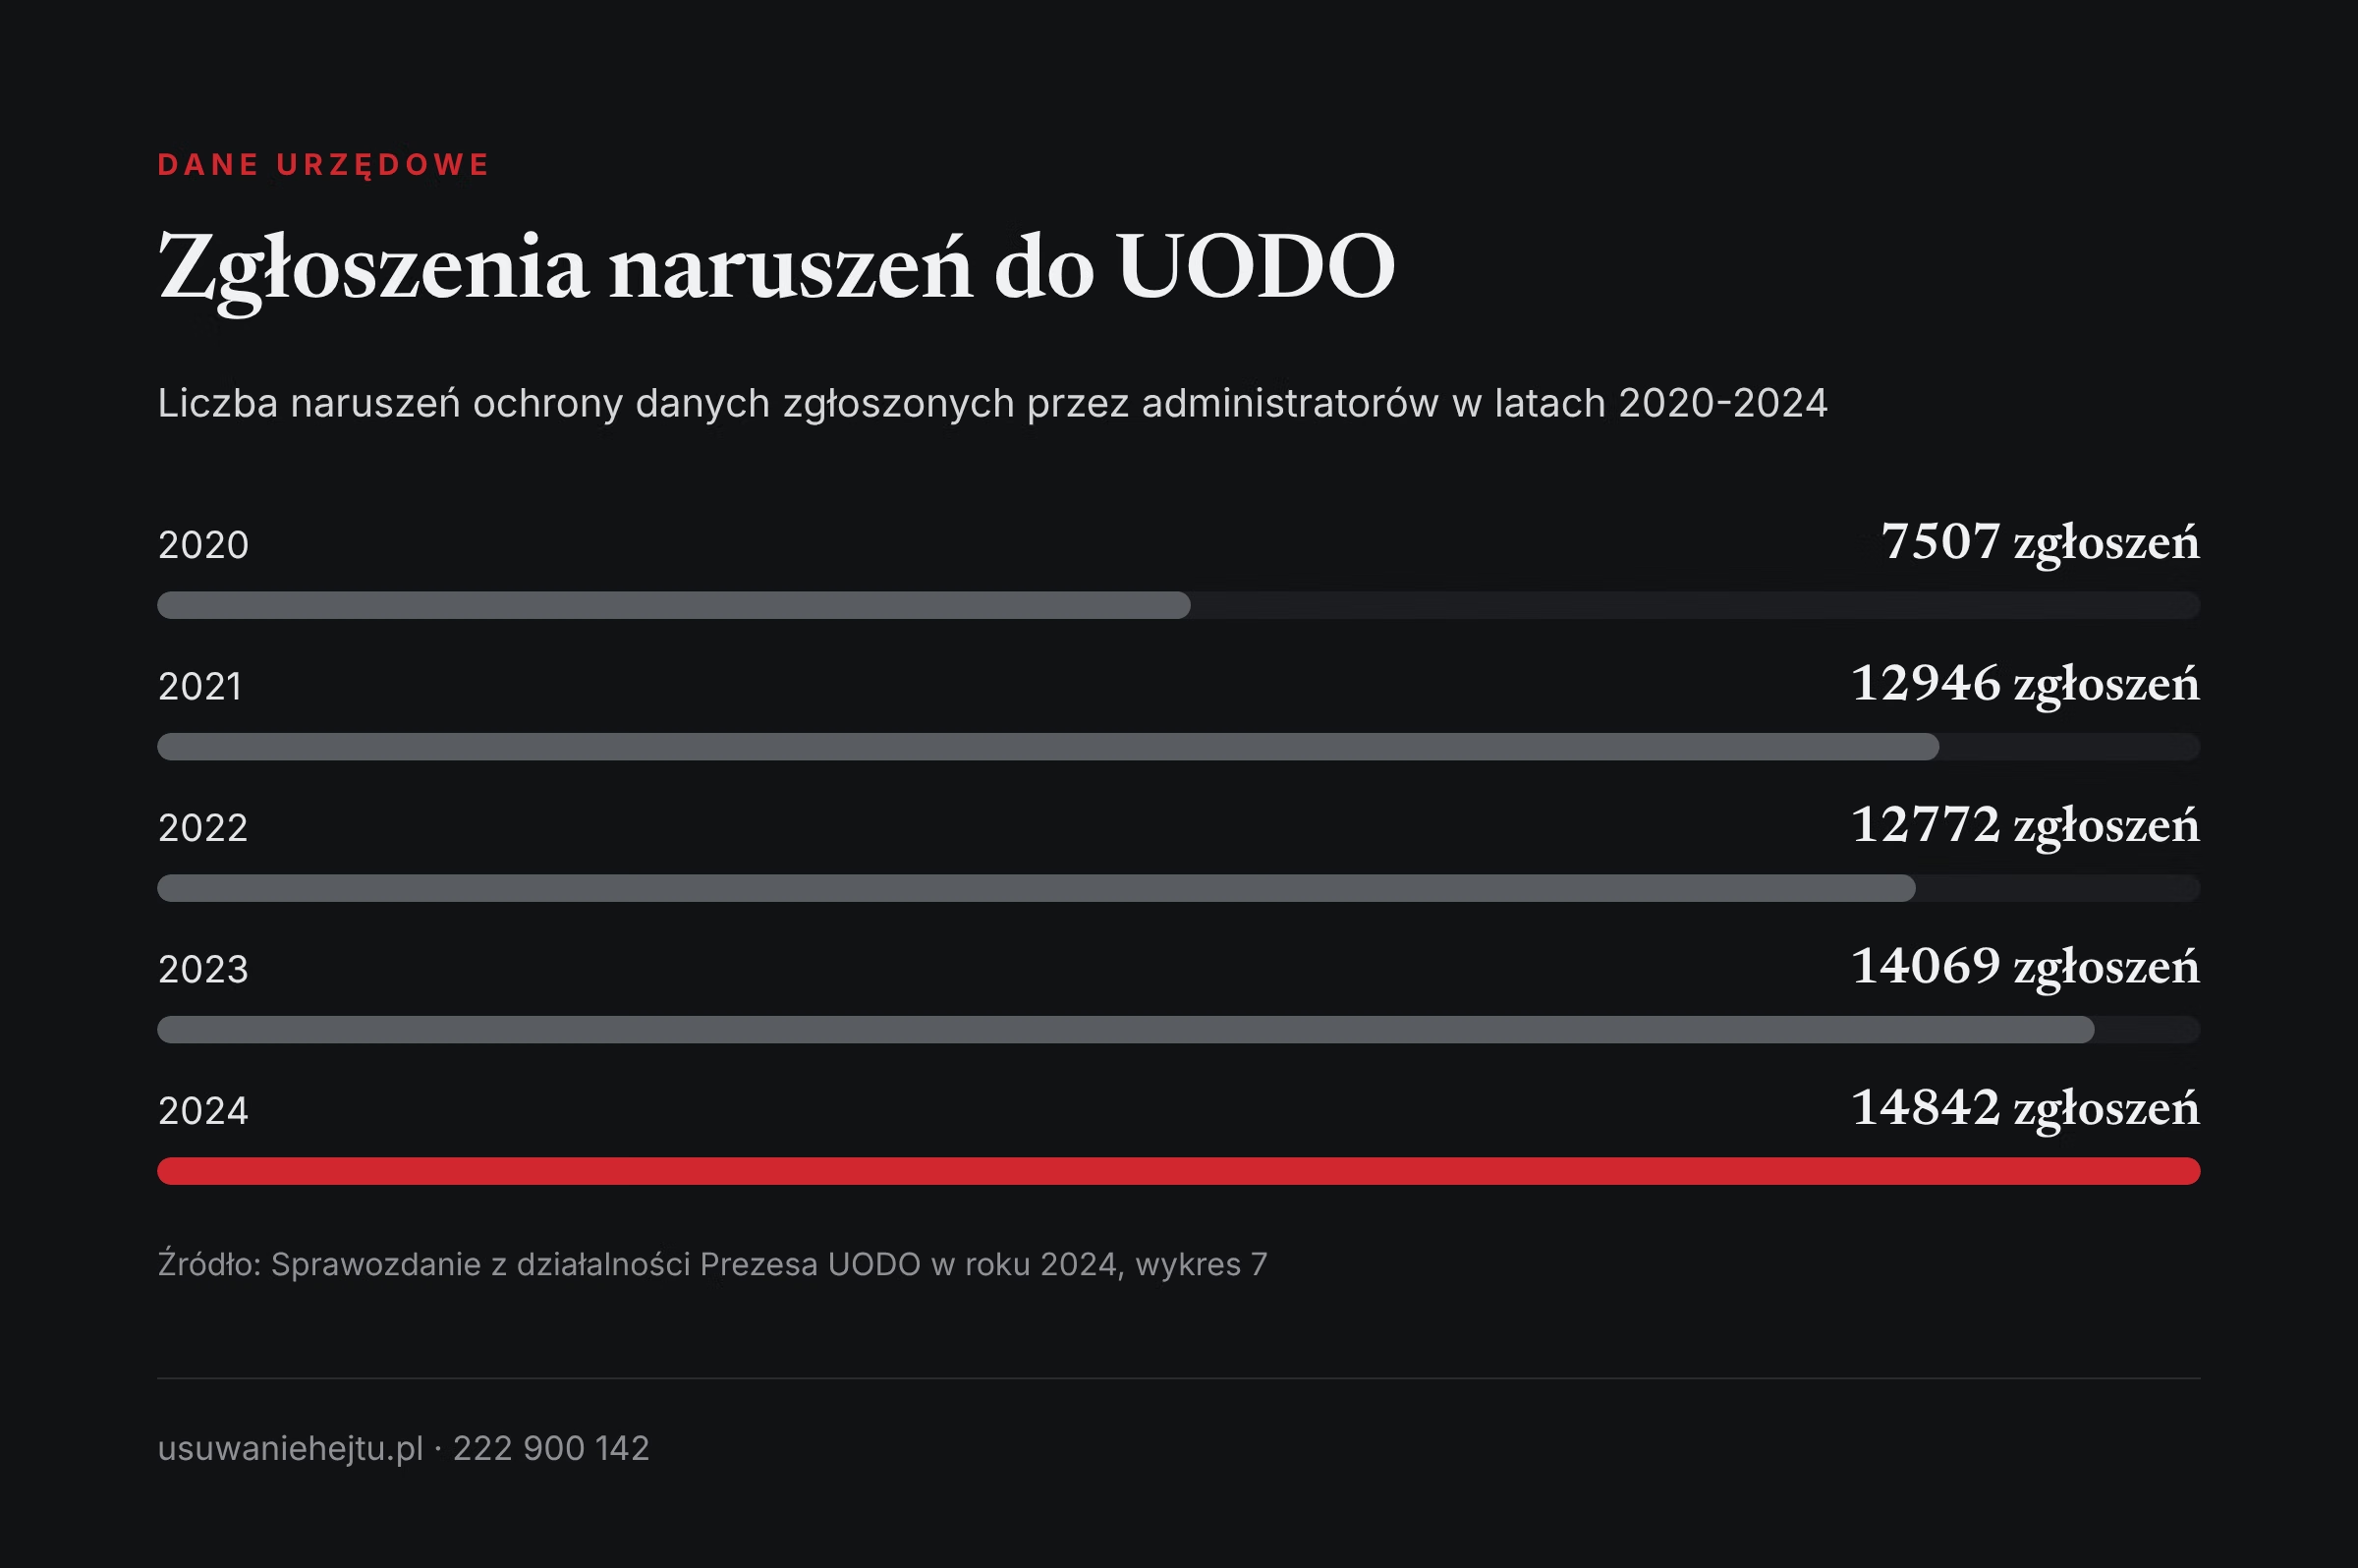
- W 2024 roku do UODO wpłynęły 14 842 zgłoszenia naruszeń ochrony danych i 8056 skarg krajowych. Podaje to Sprawozdanie z działalności Prezesa UODO w roku 2024.
- Odszkodowania nie przyznaje urząd. Dochodzi się go przed sądem okręgowym, a sama obawa o wykorzystanie danych może być szkodą niemajątkową, co potwierdził Trybunał Sprawiedliwości UE w 2023 roku.
Co oznacza zawiadomienie o wycieku danych?
W przepisach nie ma słowa wyciek. Jest naruszenie ochrony danych osobowych. To każda sytuacja, w której dane zostały ujawnione osobie nieuprawnionej, utracone, zniszczone albo zmienione. Może to być włamanie do systemu sklepu, ale też list wysłany pod zły adres albo wiadomość rozesłana do wielu osób z widocznymi adresami.
Firma lub urząd, który decyduje o tym, po co i jak przetwarza Wasze dane, to administrator. Na nim ciążą obowiązki opisane niżej. Jeśli korzysta z podwykonawcy, na przykład firmy hostingowej, to podwykonawca ma obowiązek poinformować o zdarzeniu administratora, a wobec Was nadal odpowiada administrator.
Zawiadomienie nie oznacza, że ktoś już użył Waszych danych.
Oznacza, że takie ryzyko istnieje i administrator ocenił je jako wysokie. Nie jest to też Wasza wina. Za zabezpieczenie danych odpowiada ten, kto je zbiera.
Jak często dochodzi do naruszeń?
Częściej, niż się wydaje. Według sprawozdania Prezesa UODO za 2024 rok administratorzy zgłosili w tym roku 14 842 naruszenia. Rok wcześniej było ich 14 069, a w 2020 roku 7507. Większość to nie spektakularne ataki, tylko zwykłe pomyłki. Na pierwszym miejscu wśród najczęściej zgłaszanych naruszeń urząd wymienia nieprawidłowe zaadresowanie korespondencji, papierowej i elektronicznej.
| Rok | Zgłoszenia naruszeń do UODO | Skargi krajowe do UODO |
|---|---|---|
| 2023 | 14 069 | 6962 |
| 2024 | 14 842 | 8056 |
Źródło: Sprawozdanie z działalności Prezesa UODO w roku 2024, druk sejmowy nr 1660 oraz synteza sprawozdania Prezesa UODO za 2023 rok.
Te liczby mają ograniczenie. Pokazują zdarzenia zgłoszone przez administratorów, a nie wszystkie, do których doszło. Nie mówią też, ilu osób dotyczyło każde zgłoszenie. Jedno może obejmować jedną osobę, inne setki tysięcy.
Krok 1: sprawdźcie, czy zawiadomienie jest prawdziwe
Oszuści wiedzą, że informacja o wycieku wywołuje pośpiech. Dlatego podszywają się pod firmy i rozsyłają fałszywe zawiadomienia z linkiem do rzekomej zmiany hasła. Zespół CERT Polska zarejestrował w 2024 roku 40 120 incydentów polegających na wyłudzaniu poufnych danych, czyli phishingu. To 39% wszystkich zarejestrowanych incydentów, jak podaje raport roczny CERT Polska za 2024 rok.
- Nie otwierajcie linków ani załączników z wiadomości.
- Wejdźcie na stronę firmy, wpisując jej adres samodzielnie, albo zadzwońcie na numer z umowy lub faktury.
- Zapytajcie, czy firma rzeczywiście wysłała takie zawiadomienie i gdzie opublikowała komunikat.
- Jeśli wiadomość okazała się fałszywa, zgłoście ją przez formularz zespołu CERT Polska, a podejrzanego SMS-a prześlijcie na numer 8080.
Prawdziwe zawiadomienie nie prosi o podanie hasła, numeru karty ani kodu z SMS-a. Jeśli ktoś dzwoni w sprawie wycieku i prosi o takie dane albo o zainstalowanie programu, rozłączcie się i sami zadzwońcie do firmy.
Od razu też zachowajcie zawiadomienie: wiadomość w skrzynce, plik PDF, kopertę z datą stempla. Przyda się przy skardze i przy ewentualnym pozwie. O tym, jak przechowywać takie materiały, piszemy w tekście o zabezpieczaniu dowodów.
Co zrobić po wycieku danych? Kroki zależne od rodzaju danych
Przeczytajcie zawiadomienie pod jednym kątem: jakie dokładnie dane zostały objęte naruszeniem. Od tego zależy reszta. Adres e-mail to inne ryzyko niż numer PESEL z serią dowodu.
| Co wyciekło | Główne ryzyko | Co zrobić |
|---|---|---|
| Adres e-mail, numer telefonu | Fałszywe wiadomości i telefony | Zwiększyć czujność, nie podawać danych przez telefon, zgłaszać podejrzane SMS-y |
| Login i hasło | Przejęcie konta, także w innych serwisach | Zmienić hasło wszędzie, gdzie było używane, włączyć weryfikację dwuetapową |
| PESEL, imię i nazwisko, adres | Próba zaciągnięcia kredytu lub pożyczki | Zastrzec numer PESEL, sprawdzać historię jego weryfikacji |
| Seria i numer dowodu | Posłużenie się cudzą tożsamością | Zastrzec PESEL, a przy podejrzeniu użycia danych zgłosić to i wymienić dowód |
| Dane karty płatniczej | Nieautoryzowane płatności | Zastrzec kartę w banku, sprawdzić historię transakcji |
| Dane o zdrowiu, wyniki badań | Szantaż, ujawnienie, wstyd | Nie odpowiadać na żądania, zabezpieczyć wiadomości, zgłosić policji |
Źródło: opracowanie na podstawie serwisu gov.pl o zastrzeganiu numeru PESEL, gov.pl o wymianie dowodu osobistego oraz raportu rocznego CERT Polska za 2024 rok.
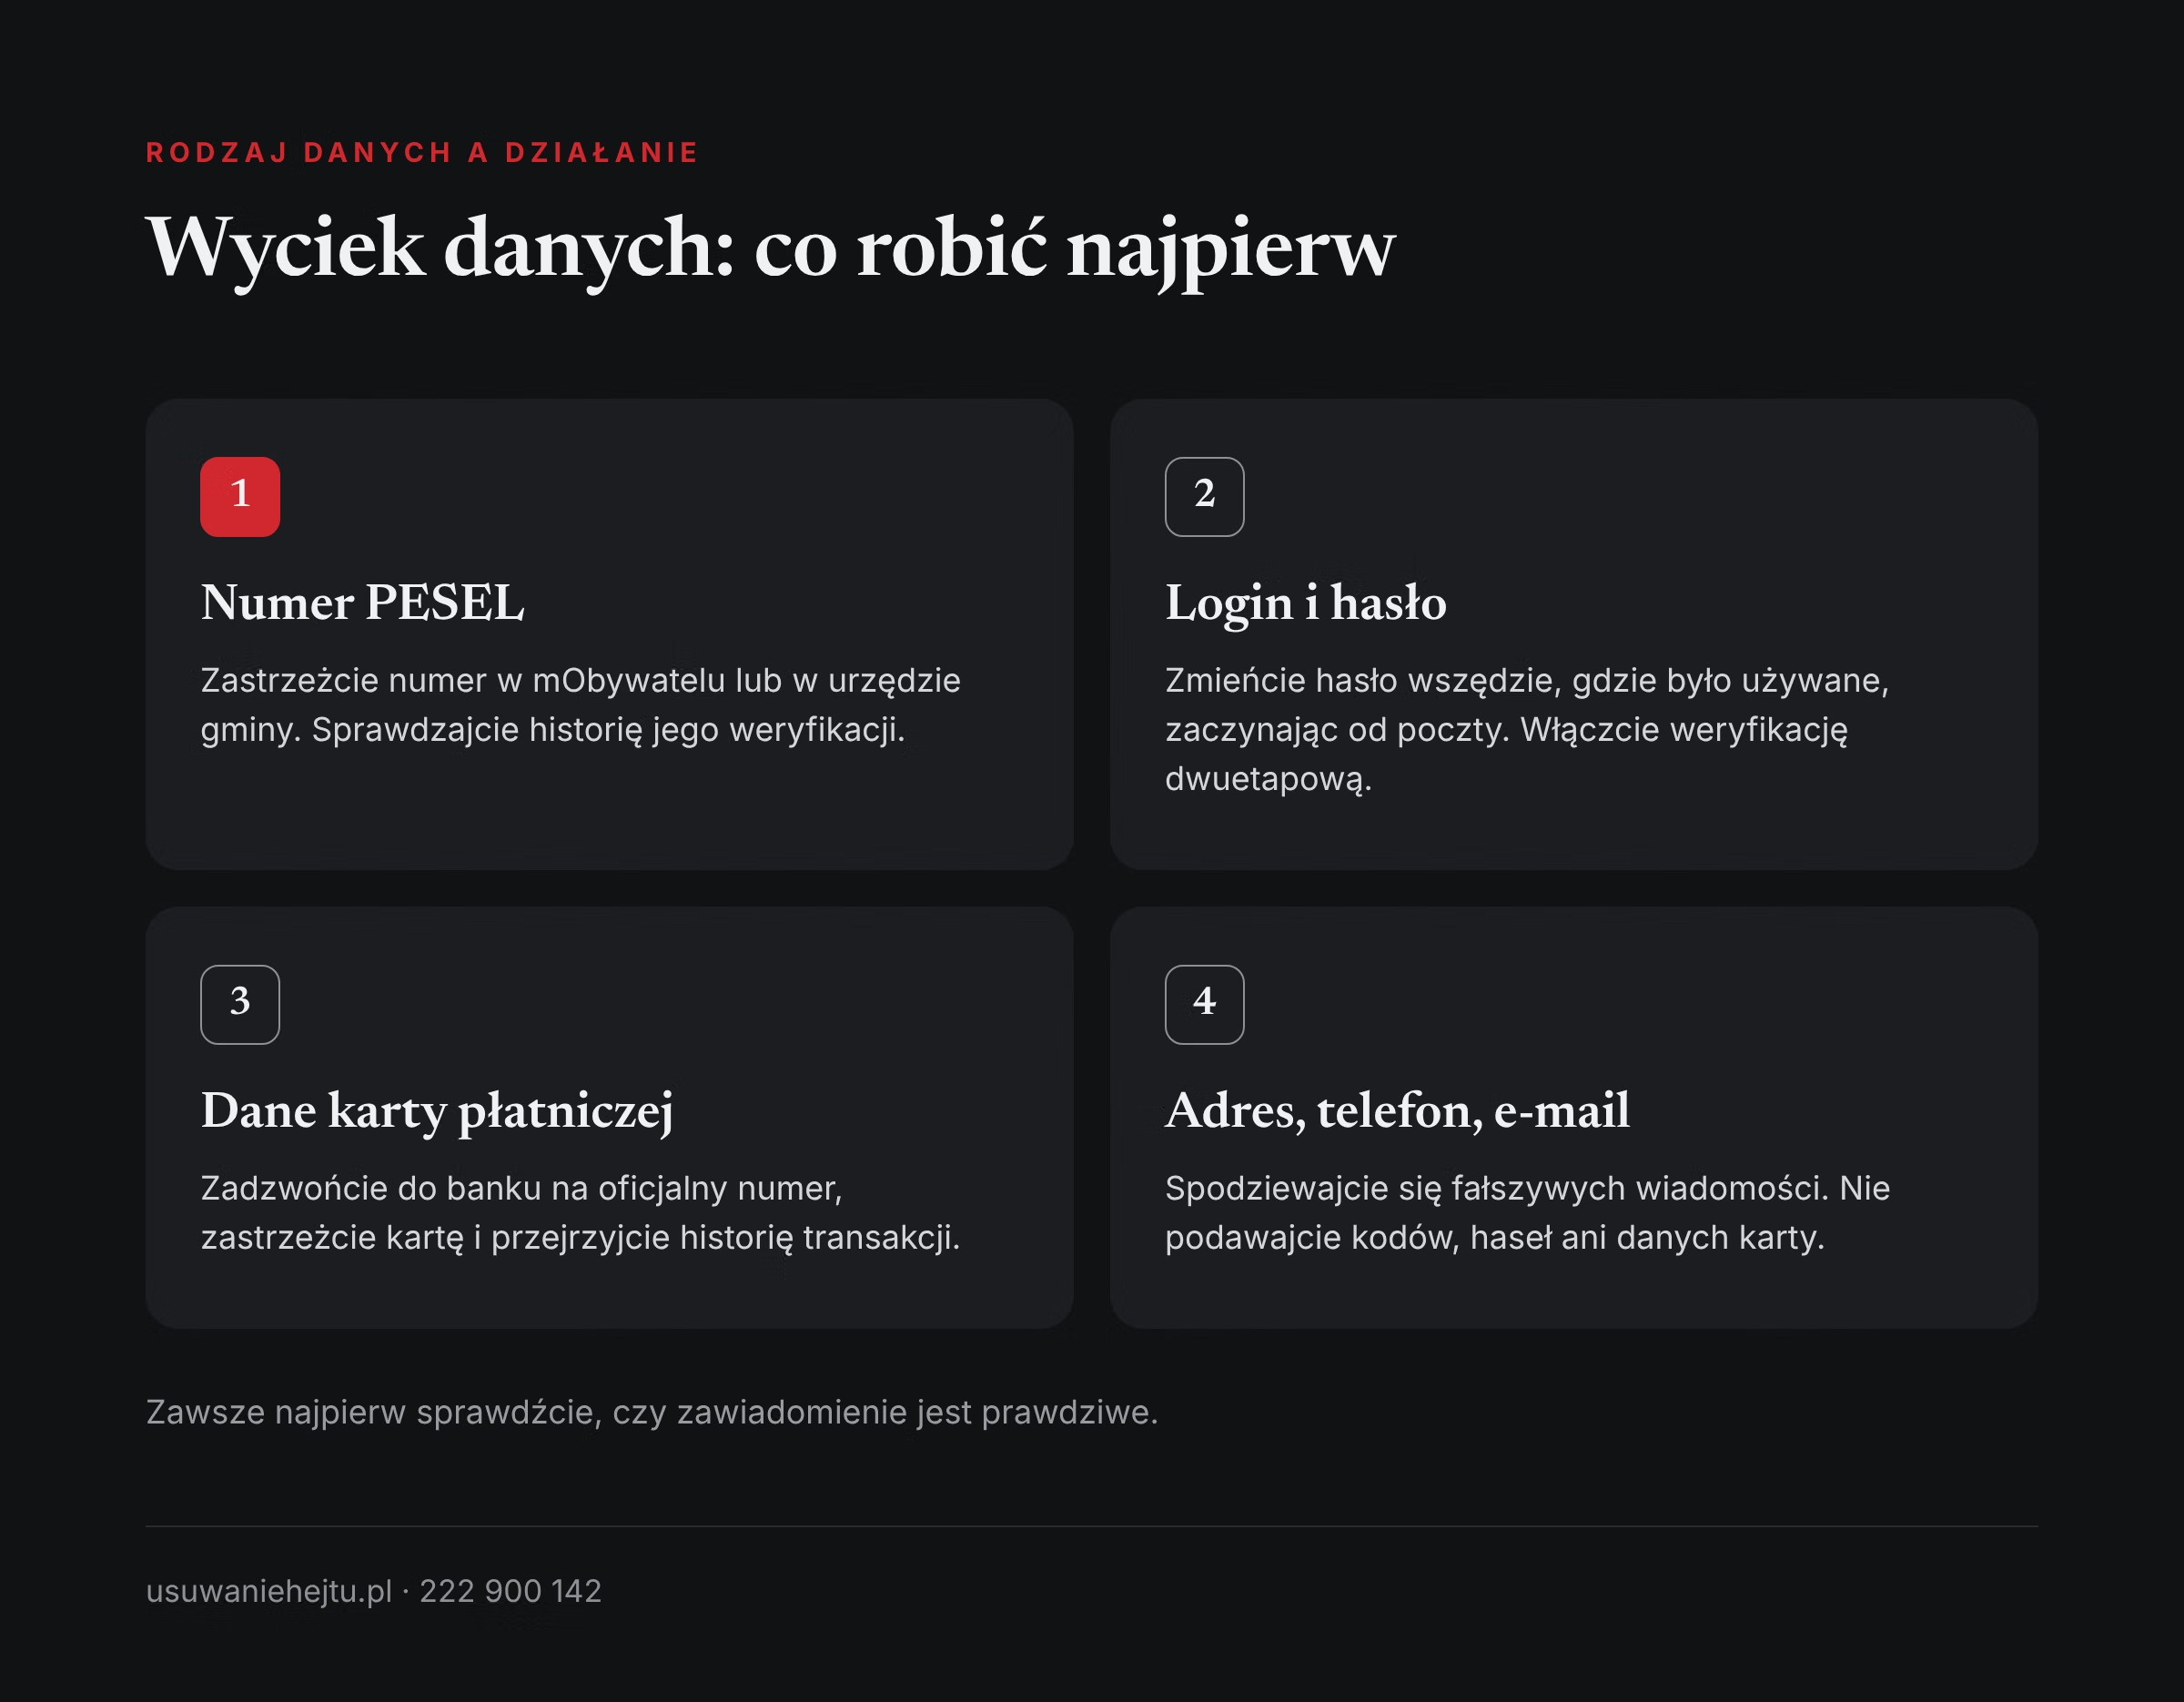
Wyciekł numer PESEL
Zastrzeżcie go. Od 1 czerwca 2024 roku instytucje finansowe, na przykład banki i firmy pożyczkowe, mają obowiązek sprawdzić przed zawarciem umowy kredytu lub pożyczki, czy numer PESEL jest zastrzeżony. Informację tę podaje serwis gov.pl.
- Otwórzcie aplikację mObywatel albo zalogujcie się w serwisie mObywatel.gov.pl profilem zaufanym, e-dowodem lub przez bankowość elektroniczną.
- Wybierzcie usługę Zastrzeż PESEL.
- Potwierdźcie. Według gov.pl usługa jest realizowana od razu, a urząd nie pobiera za nią opłaty.
Kto nie korzysta z internetu, może złożyć wniosek w dowolnym urzędzie gminy. Potrzebny jest dokument tożsamości. Z usługi może skorzystać każda pełnoletnia osoba, która ma numer PESEL.
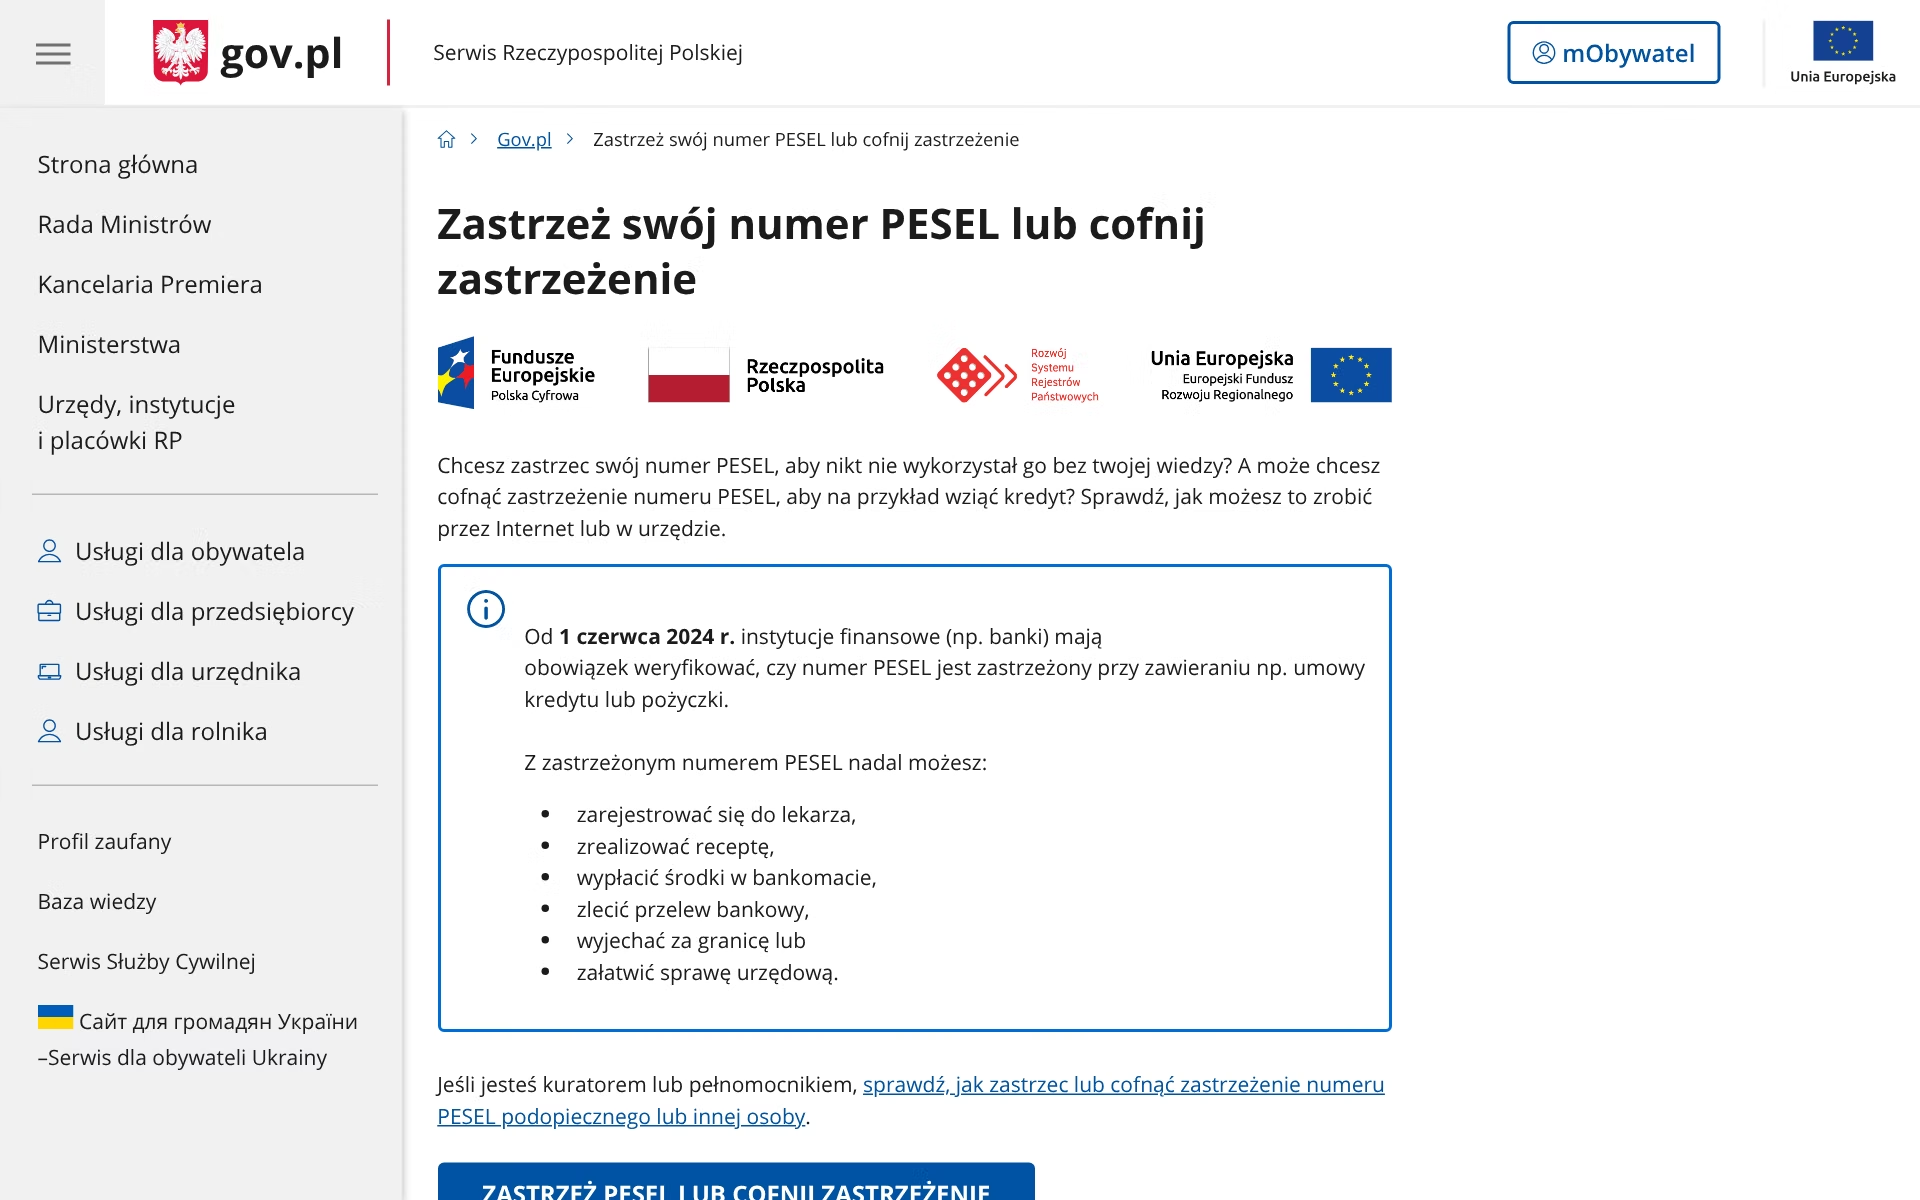
Zastrzeżenie nie utrudnia codziennych spraw. Nadal można umówić wizytę u lekarza, zrealizować receptę, wypłacić pieniądze z bankomatu i zlecić przelew. Przed własnym wnioskiem o kredyt cofacie zastrzeżenie i możecie od razu ustawić datę, kiedy system włączy je ponownie.
W aplikacji mObywatel zobaczycie też historię zapytań o Wasz numer. Jak opisuje raport CERT Polska za 2024 rok, pozwala to sprawdzić, czy ktoś próbował wykorzystać dane w nieuprawniony sposób. Z tej ochrony korzysta coraz więcej osób: w czerwcu 2025 roku Ministerstwo Cyfryzacji podało, że numer zastrzegło już ponad 6,5 miliona osób.
Wyciekła seria i numer dowodu osobistego
Sam fakt wycieku nie zawsze wystarcza do wymiany dokumentu. Serwis gov.pl wskazuje, że wniosek o nowy dowód składa się wtedy, gdy podejrzewacie, że dane, w tym seria i numer dowodu, zostały wykorzystane w nieuprawniony sposób, i możecie to uprawdopodobnić. Najpierw zgłasza się nieuprawnione wykorzystanie danych. Zawiadomienie od firmy i ślady prób użycia danych warto mieć przy sobie.
Wyciekło hasło
Zmieńcie je w serwisie, którego dotyczy wyciek, i wszędzie tam, gdzie używaliście tego samego albo podobnego hasła. Zacznijcie od poczty, bo przez pocztę można odzyskać dostęp do pozostałych kont. Następnie bank, portale społecznościowe i sklepy.
Włączcie weryfikację dwuetapową, czyli dodatkowe potwierdzenie logowania kodem z aplikacji albo kluczem. Wtedy samo hasło nie wystarczy do wejścia na konto. Jeśli ktoś zdążył przejąć Wasz profil albo założyć nowy na Wasze dane, pomocny będzie tekst o fałszywych profilach.
Wyciekły dane karty albo rachunku
Zadzwońcie do banku na numer z jego strony lub z karty i poproście o zastrzeżenie karty oraz wydanie nowej. Przejrzyjcie historię transakcji z ostatnich tygodni. Sam numer rachunku nie pozwala wypłacić pieniędzy, ale ułatwia oszustom uwiarygodnienie fałszywej wiadomości.
Wyciekł adres, telefon albo e-mail
Tych danych nie da się zastrzec ani szybko zmienić. Można za to przygotować się na próby kontaktu. Osoba, która zna Wasze imię, adres i ostatnie zamówienie, brzmi przekonująco. Zasada jest jedna: nie podawajcie nikomu kodów, haseł i danych karty, a każdą prośbę sprawdzajcie, kontaktując się samodzielnie z firmą.
Skala problemu jest duża. Według raportu CERT Polska w 2024 roku zarejestrowano 97 995 oszustw komputerowych, czyli 95% wszystkich obsłużonych incydentów. O stratach pokrzywdzonych piszemy w tekście o oszustwach internetowych w danych urzędowych. Jeśli Wasz adres lub telefon ktoś opublikował w sieci, zajrzyjcie do tekstu o doxingu.
Wyciekły dane o zdrowiu lub inne dane wrażliwe
To sytuacja najtrudniejsza emocjonalnie, bo tych informacji nie da się cofnąć. Jeśli ktoś żąda pieniędzy za nieujawnienie danych, nie płaćcie i nie negocjujcie. Zachowajcie wiadomości i zgłoście sprawę policji. Macie też pełne prawo żądać od administratora wyjaśnień i wsparcia. A jeśli sytuacja Was przytłacza, rozmowa z psychologiem albo telefon pod numer 116 123 jest rozsądnym krokiem, nie przesadą.
Jakie obowiązki ma firma po naruszeniu ochrony danych?
Obowiązki administratora opisują art. 33 i 34 RODO. Warto je znać, bo pozwalają ocenić, czy firma zachowała się prawidłowo.
Zgłoszenie do urzędu.
Administrator zgłasza naruszenie Prezesowi UODO bez zbędnej zwłoki, w miarę możliwości nie później niż w ciągu 72 godzin od jego stwierdzenia. Nie musi tego robić tylko wtedy, gdy jest mało prawdopodobne, by naruszenie powodowało ryzyko dla praw lub wolności osób.
Zawiadomienie osób.
Jeśli naruszenie może powodować wysokie ryzyko, administrator bez zbędnej zwłoki zawiadamia osoby, których dane dotyczą. Dla tego zawiadomienia przepis nie podaje terminu w godzinach.
Dokumentacja.
Administrator dokumentuje każde naruszenie: okoliczności, skutki i podjęte działania. Urząd może to sprawdzić.
Co musi zawierać zawiadomienie?
Zgodnie z art. 34 ust. 2 RODO zawiadomienie ma jasnym i prostym językiem opisywać charakter naruszenia oraz zawierać co najmniej:
- imię i nazwisko oraz dane kontaktowe inspektora ochrony danych albo innego punktu kontaktowego,
- opis możliwych konsekwencji naruszenia,
- opis środków, które administrator zastosował lub proponuje, w tym środków ograniczających negatywne skutki.
Jeżeli w Waszym zawiadomieniu brakuje któregoś z tych elementów albo jest ono napisane tak ogólnie, że nie wiadomo, jakie dane wyciekły, macie podstawę, by żądać uzupełnienia.
Kiedy firma nie musi Was zawiadamiać?
Art. 34 ust. 3 RODO przewiduje trzy wyjątki. Pierwszy: dane były zabezpieczone tak, że osoba nieuprawniona ich nie odczyta, na przykład zaszyfrowane. Drugi: administrator podjął później działania, które usunęły wysokie ryzyko. Trzeci: indywidualne zawiadomienie wymagałoby niewspółmiernie dużego wysiłku. Wtedy jednak administrator wydaje publiczny komunikat.
Ocenę administratora weryfikuje urząd. Jeśli firma nie zawiadomiła osób, Prezes UODO może tego od niej zażądać. Zdarza się to w praktyce: według sprawozdania za 2024 rok urząd wydał w tym roku 17 decyzji z karami pieniężnymi w sprawach naruszeń ochrony danych, a w 12 z nich dodatkowo nakazał dostosowanie przetwarzania do przepisów lub zawiadomienie osób, których dane dotyczyły.
Za niedopełnienie obowiązków z art. 33 i 34 RODO przewiduje administracyjną karę do 10 000 000 euro, a dla przedsiębiorstwa do 2% całkowitego rocznego światowego obrotu, jeśli ta kwota jest wyższa (art. 83 ust. 4). Kara trafia do budżetu państwa, nie do osób poszkodowanych.
O co pytać firmę po wycieku danych?
Zawiadomienie rzadko odpowiada na wszystkie pytania. Macie prawo dopytać. Podstawą jest art. 15 RODO, czyli prawo dostępu do danych: administrator ma potwierdzić, czy przetwarza Wasze dane, podać ich kategorie i odbiorców, a także wydać kopię danych. Na takie żądanie odpowiada bez zbędnej zwłoki, najpóźniej w ciągu miesiąca. W skomplikowanych sprawach może przedłużyć termin o kolejne dwa miesiące, ale musi Was o tym poinformować w pierwszym miesiącu i podać przyczyny.
Pytania, które warto zadać:
- Jakie dokładnie moje dane zostały objęte naruszeniem?
- Kiedy doszło do naruszenia i kiedy firma je stwierdziła?
- Na czym polegało naruszenie i czy dane zostały opublikowane?
- Czy naruszenie zostało zgłoszone Prezesowi UODO i kiedy?
- Jakie działania firma podjęła, by ograniczyć skutki?
- Jakie dane o mnie firma przetwarza obecnie, w jakim celu i jak długo będzie je przechowywać?
- Czy hasła były przechowywane w postaci zaszyfrowanej lub skrótu?
- Jakie wsparcie firma oferuje osobom objętym naruszeniem?
Wzór pisma do administratora
Pismo wyślijcie na adres inspektora ochrony danych podany w zawiadomieniu, mailem albo listem poleconym. Zachowajcie potwierdzenie wysyłki.
Temat: Naruszenie ochrony moich danych osobowych. Żądanie informacji i dostępu do danych
Szanowni Państwo, w dniu [data] otrzymałam/otrzymałem zawiadomienie o naruszeniu ochrony danych osobowych. Na podstawie art. 15 oraz art. 34 ust. 2 rozporządzenia 2016/679 (RODO) proszę o: 1) wskazanie, jakie kategorie moich danych zostały objęte naruszeniem; 2) podanie daty naruszenia i daty jego stwierdzenia; 3) opis charakteru naruszenia i jego możliwych konsekwencji; 4) informację, czy i kiedy naruszenie zgłoszono Prezesowi UODO; 5) opis środków zastosowanych w celu ograniczenia skutków; 6) kopię moich danych osobowych przetwarzanych przez Państwa wraz z informacją o celach przetwarzania i odbiorcach danych. Proszę o odpowiedź w terminie miesiąca, na adres [e-mail lub adres pocztowy]. [Imię i nazwisko, dane pozwalające Państwu mnie zidentyfikować, na przykład numer klienta]
Jeśli nie chcecie już korzystać z usług tej firmy, możecie w tym samym piśmie zażądać usunięcia danych. Administrator może odmówić w zakresie, w jakim przepisy nakazują mu dane przechowywać, na przykład w dokumentach księgowych. Zanim poprosicie o usunięcie, upewnijcie się, że macie już kopię danych i odpowiedzi na pytania. Mogą być potrzebne jako materiał w sprawie.
Jak złożyć skargę do Prezesa UODO?
Skarga ma sens, gdy firma nie odpowiada, odpowiada wymijająco, zawiadomiła Was z dużym opóźnieniem albo uważacie, że nie zabezpieczyła danych należycie. Prawo do skargi daje art. 77 RODO. UODO radzi, by najpierw zwrócić się z żądaniem do administratora, bo dopiero wtedy urząd może nakazać jego spełnienie.
Według informacji UODO o składaniu skarg każda skarga musi zawierać:
- Wasze imię i nazwisko oraz adres zamieszkania,
- wskazanie podmiotu, na który się skarżycie, z nazwą i adresem siedziby,
- dokładny opis naruszenia,
- żądanie, czyli to, jakich działań oczekujecie od Prezesa UODO,
- własnoręczny podpis w przypadku skargi papierowej.
Skargi bez imienia, nazwiska i adresu urząd pozostawia bez rozpoznania. Do skargi dołączcie dowody: zawiadomienie o naruszeniu, Wasze pismo do firmy, jej odpowiedź albo potwierdzenie, że odpowiedzi nie było.
Skargę składa się w postaci papierowej, w siedzibie urzędu lub pocztą, albo elektronicznie na adres do doręczeń elektronicznych UODO. Aktualne adresy podaje strona UODO o prawie do skargi. Urząd prowadzi też infolinię pod numerem 606 950 000, czynną w dni robocze od 10:00 do 14:00.
Czego skarga nie załatwi?
Dwóch rzeczy. Po pierwsze, w skardze nie można żądać nałożenia kary na administratora. UODO wyjaśnia, że decyzja o karze należy wyłącznie do Prezesa Urzędu i nie zapada na wniosek. Po drugie, urząd nie przyznaje odszkodowań. Ta kwestia należy wyłącznie do sądu.
Skarga może za to doprowadzić do upomnienia albo nakazu wobec firmy. W 2024 roku w sprawach ze skarg obywateli urząd wydał 1670 decyzji, a środki naprawcze zastosował w 876 przypadkach: 555 upomnień i 321 nakazów. Takie dane podaje sprawozdanie Prezesa UODO za 2024 rok.
Podobną drogę, tyle że w sprawie całego serwisu, opisaliśmy w tekście o zawiadomieniu do UOKiK i UODO.
Czy za wyciek danych należy się odszkodowanie?
Może się należeć, ale nie automatycznie. Art. 82 RODO stanowi, że każda osoba, która poniosła szkodę majątkową lub niemajątkową w wyniku naruszenia rozporządzenia, ma prawo uzyskać odszkodowanie od administratora lub podmiotu przetwarzającego. Administrator uwalnia się od odpowiedzialności, jeśli udowodni, że w żaden sposób nie ponosi winy za zdarzenie, które doprowadziło do szkody.
Co powiedział Trybunał Sprawiedliwości UE?
Dwa wyroki z 2023 roku ustawiły ramy takich spraw.
Samo naruszenie to za mało.
W wyroku z 4 maja 2023 roku w sprawie C-300/21 Trybunał wskazał trzy warunki: naruszenie RODO, szkoda oraz związek przyczynowy między nimi. Jednocześnie uznał, że szkoda niemajątkowa nie musi osiągać określonego progu wagi. Opisuje to komunikat prasowy Trybunału nr 72/23.
Obawa też może być szkodą.
W wyroku z 14 grudnia 2023 roku w sprawie C-340/21 Trybunał uznał, że obawa przed ewentualnym wykorzystaniem danych przez osoby trzecie może sama w sobie stanowić szkodę niemajątkową. Dodał, że ciężar udowodnienia, iż środki ochrony były odpowiednie, spoczywa na administratorze, a sam fakt włamania nie przesądza jeszcze, że zabezpieczenia były niewłaściwe. Źródłem jest komunikat prasowy Trybunału nr 191/23.
Jak wygląda droga sądowa w Polsce?
Zgodnie z ustawą z 10 maja 2018 r. o ochronie danych osobowych w sprawach o roszczenia z tytułu naruszenia przepisów o ochronie danych właściwy jest sąd okręgowy (art. 93), a w zakresie nieuregulowanym w RODO stosuje się Kodeks cywilny (art. 92). Wysokość odszkodowania ustala sąd według zasad prawa krajowego. Nie ma tabeli stawek.
Ustawa wiąże też obie drogi ze sobą. Sąd zawiesza postępowanie, jeśli sprawa tego samego naruszenia została wszczęta przed Prezesem UODO (art. 95). Z kolei ustalenia prawomocnej decyzji Prezesa UODO o stwierdzeniu naruszenia wiążą sąd w sprawie o naprawienie szkody (art. 97). W praktyce decyzja urzędu może więc ułatwić późniejszy proces.
Co warto zbierać od pierwszego dnia:
- zawiadomienie i całą korespondencję z firmą,
- dowody prób wykorzystania danych: podejrzane wiadomości, powiadomienia o logowaniu, pisma z banków i firm pożyczkowych,
- rachunki za wydatki poniesione przez wyciek, na przykład za wymianę dokumentów,
- notatki o tym, ile czasu zajęły Wam działania i jak sytuacja wpłynęła na Wasze samopoczucie, w tym zaświadczenia od lekarza lub psychologa, jeśli korzystaliście z pomocy.
Roszczenia cywilne przedawniają się, a ocena szans w konkretnej sprawie wymaga znajomości szczegółów. Ten tekst ma charakter informacyjny i nie zastępuje porady prawnika. Przed pozwem skonsultujcie się z adwokatem lub radcą prawnym.
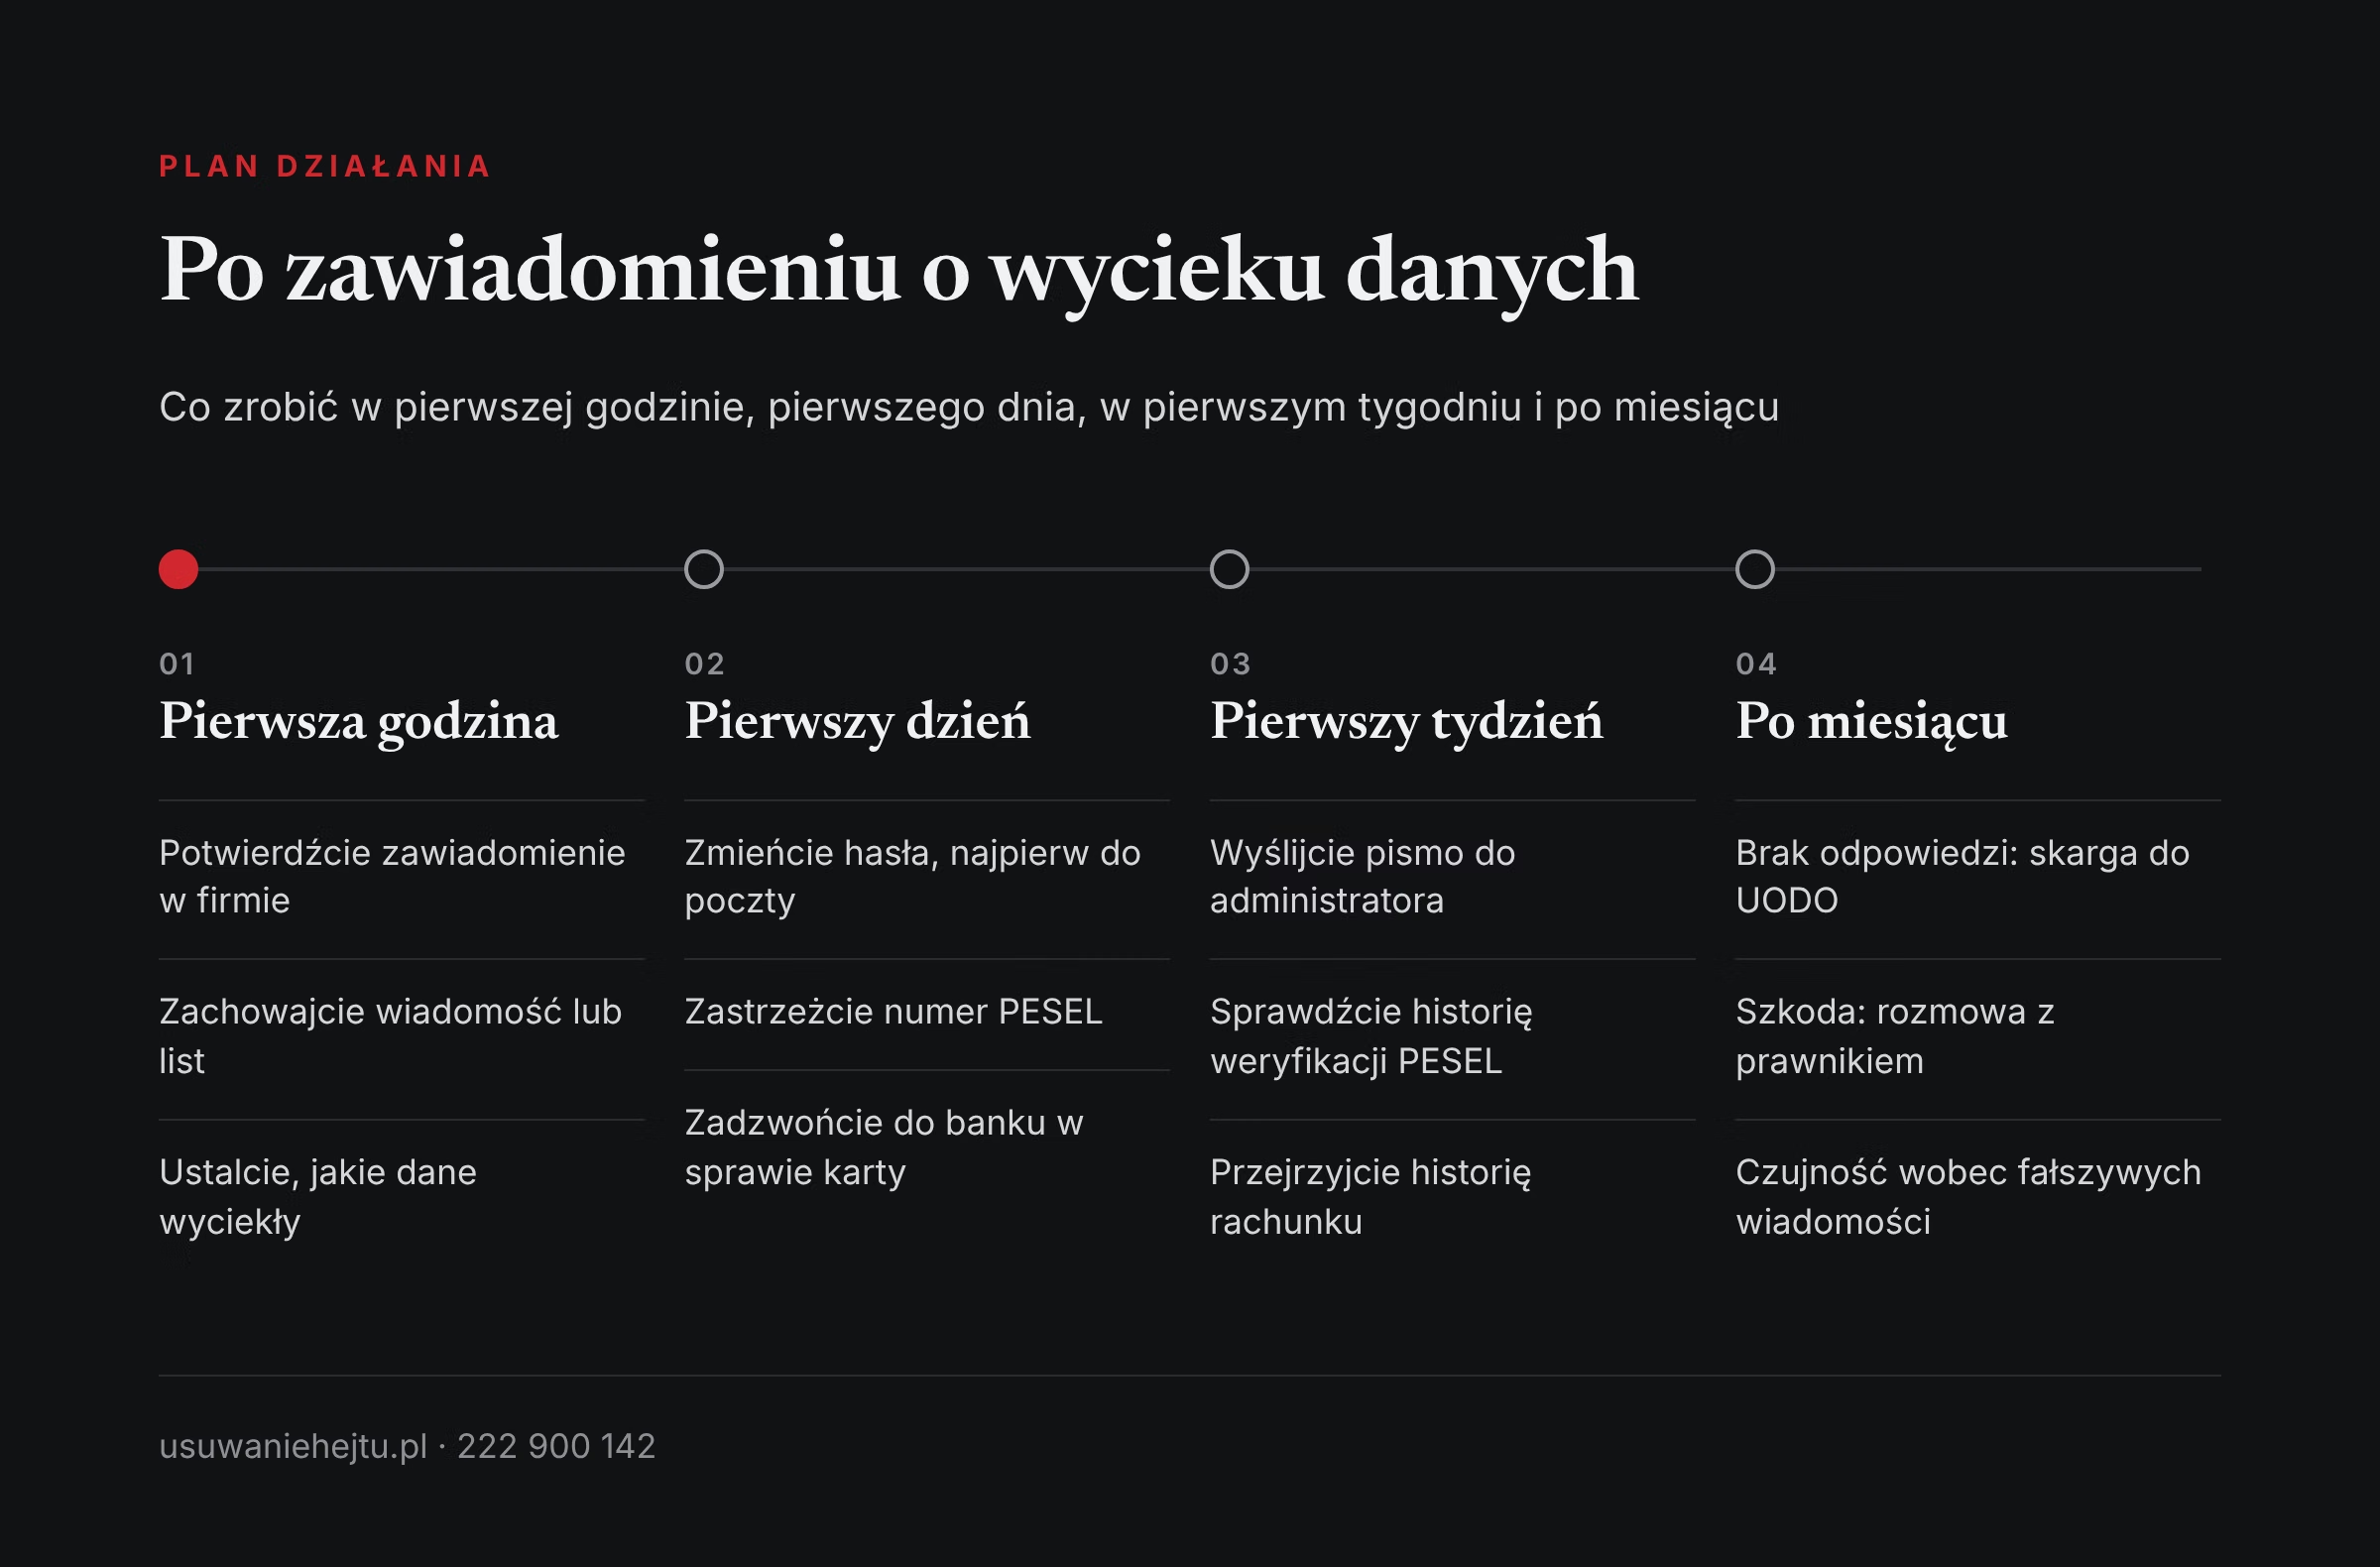
Plan działania: pierwsza godzina, dzień, tydzień, miesiąc
Pierwsza godzina.
Potwierdźcie prawdziwość zawiadomienia. Zachowajcie je. Ustalcie, jakie dane wyciekły.
Pierwszy dzień.
Zmieńcie hasła, zaczynając od poczty. Zastrzeżcie PESEL, jeśli był w wycieku. Zadzwońcie do banku, jeśli wyciekły dane karty. Uprzedźcie bliskich, że ktoś może się pod Was podszywać.
Pierwszy tydzień.
Wyślijcie pismo do administratora. Sprawdźcie historię weryfikacji PESEL w mObywatelu i historię rachunku. Zróbcie kopię ważnych materiałów. Jak to zrobić, opisaliśmy w tekście o kopii zapasowej telefonu i zdjęć.
Pierwszy miesiąc i później.
Po miesiącu bez odpowiedzi albo po odpowiedzi wymijającej rozważcie skargę do Prezesa UODO. Jeśli ponieśliście szkodę, porozmawiajcie z prawnikiem. Czujność wobec podejrzanych wiadomości zachowajcie dłużej, bo dane z wycieków bywają wykorzystywane po wielu miesiącach.
Kiedy iść na policję?
Wtedy, gdy ktoś rzeczywiście użył Waszych danych: zaciągnął zobowiązanie, założył konto, zawarł umowę, podszywa się pod Was albo grozi ujawnieniem informacji. Zabierzcie zawiadomienie o wycieku i wszystko, co pokazuje użycie danych. Poproście o potwierdzenie złożenia zawiadomienia. Przyda się w rozmowach z bankiem i przy wymianie dowodu.
Podsumowanie: zawiadomienie o wycieku to początek działania, nie powód do paniki
Kolejność jest prosta. Najpierw sprawdzacie, czy wiadomość jest prawdziwa. Potem zabezpieczacie to, co da się zabezpieczyć: hasła, numer PESEL, kartę. Następnie pytacie firmę o szczegóły, a ona ma miesiąc na odpowiedź. Jeśli zawiedzie, zostaje skarga do Prezesa UODO, a przy poniesionej szkodzie droga sądowa.
Większość naruszeń nie kończy się kradzieżą tożsamości. Kilka spokojnych kroków wykonanych w pierwszych dniach znacząco zmniejsza ryzyko, że tak się stanie.
Gdzie szukać pomocy?
Fundacja Usuwanie Hejtu pomaga, gdy dane z wycieku zostały opublikowane w sieci albo ktoś używa ich do nękania i podszywania się. Pomagamy przygotować zgłoszenia i prowadzimy je do końca, pomagamy zabezpieczyć materiał, a w razie potrzeby kierujemy do prawnika lub psychologa. Nie ustalamy tożsamości autorów poza drogą prawną i nie zastępujemy prawnika. Kontakt: tel. 222 900 142, biuro@usuwaniehejtu.pl. Działania Fundacji można wesprzeć darowizną na stronie usuwaniehejtu.pl.
- Urząd Ochrony Danych Osobowych: skargi na administratorów, infolinia 606 950 000 w dni robocze od 10:00 do 14:00.
- Bank: zastrzeżenie karty i wyjaśnienie podejrzanych transakcji, zawsze pod numerem z oficjalnej strony banku.
- Urząd gminy lub aplikacja mObywatel: zastrzeżenie numeru PESEL i wymiana dowodu.
- CERT Polska: zgłaszanie fałszywych wiadomości, podejrzane SMS-y na numer 8080.
- Policja: gdy ktoś wykorzystał Wasze dane. Przy zagrożeniu życia lub zdrowia numer 112.
- 116 123: telefon wsparcia dla dorosłych w kryzysie emocjonalnym.
Najczęściej zadawane pytania
1. Skąd mam wiedzieć, czy zawiadomienie o wycieku danych jest prawdziwe?
Nie korzystajcie z linków w wiadomości. Wejdźcie samodzielnie na stronę firmy albo zadzwońcie na numer z umowy lub faktury i zapytajcie, czy takie zawiadomienie zostało wysłane. Prawdziwe zawiadomienie nie prosi o hasło, numer karty ani kod z SMS-a.
2. Ile czasu ma firma na poinformowanie mnie o wycieku?
RODO nie podaje terminu w godzinach dla zawiadomienia osób. Wymaga działania bez zbędnej zwłoki, gdy naruszenie może powodować wysokie ryzyko. Termin 72 godzin dotyczy zgłoszenia naruszenia do organu nadzorczego.
3. Czy po wycieku muszę zastrzec numer PESEL?
Nie ma takiego obowiązku, ale to najprostsza ochrona, gdy PESEL znalazł się wśród ujawnionych danych. Od 1 czerwca 2024 roku instytucje finansowe muszą sprawdzać zastrzeżenie przed zawarciem umowy kredytu lub pożyczki. Zastrzeżenie można w każdej chwili cofnąć.
4. Czy zastrzeżony PESEL utrudni wizytę u lekarza albo przelew?
Nie. Według serwisu gov.pl z zastrzeżonym numerem nadal można zarejestrować się do lekarza, zrealizować receptę, wypłacić pieniądze z bankomatu, zlecić przelew i załatwić sprawę urzędową.
5. Czy po wycieku trzeba wymienić dowód osobisty?
Nie zawsze. Serwis gov.pl wskazuje, że wniosek o nowy dowód składa się, gdy podejrzewacie nieuprawnione wykorzystanie danych, w tym serii i numeru dowodu, i możecie to uprawdopodobnić. Wcześniej zgłasza się nieuprawnione wykorzystanie danych.
6. Firma nie odpowiada na moje pytania o wyciek. Co dalej?
Administrator ma miesiąc na odpowiedź na żądanie z art. 15 RODO. Po tym terminie możecie złożyć skargę do Prezesa UODO i dołączyć do niej swoje pismo wraz z potwierdzeniem wysyłki.
7. Czy w skardze do UODO mogę żądać kary dla firmy?
Nie. UODO wyjaśnia, że decyzja o nałożeniu administracyjnej kary pieniężnej należy wyłącznie do Prezesa Urzędu i nie zapada na wniosek. W skardze wskazuje się naruszenie i działania, jakich oczekujecie, na przykład udzielenia informacji.
8. Czy UODO przyzna mi odszkodowanie?
Nie. Urząd może wydać upomnienie, nakaz albo nałożyć karę, ale odszkodowania zasądza wyłącznie sąd powszechny. W Polsce w takich sprawach właściwy jest sąd okręgowy.
9. Czy sam stres po wycieku wystarczy, by dostać odszkodowanie?
Trybunał Sprawiedliwości UE uznał w 2023 roku, że obawa przed wykorzystaniem danych może być szkodą niemajątkową i że nie obowiązuje próg jej wagi. Nadal trzeba jednak wykazać naruszenie RODO, szkodę i związek między nimi, a ocena należy do sądu.
10. Czy firma odpowiada za wyciek, jeśli padła ofiarą włamania?
Może odpowiadać. Trybunał Sprawiedliwości UE wskazał, że administrator uwolni się od odpowiedzialności tylko wtedy, gdy udowodni, że w żaden sposób nie ponosi winy, a to na nim spoczywa ciężar wykazania, że zabezpieczenia były odpowiednie.
11. Czy mogę zażądać usunięcia moich danych po wycieku?
Tak, można złożyć takie żądanie na podstawie art. 17 RODO. Administrator może odmówić w zakresie, w jakim przepisy nakazują mu przechowywanie danych albo są one potrzebne do dochodzenia roszczeń. Najpierw warto uzyskać kopię danych i odpowiedzi na pytania.
12. Dowiedziałem się o wycieku z mediów, a firma milczy. Czy to legalne?
Firma nie musi zawiadamiać indywidualnie, jeśli dane były skutecznie zaszyfrowane, ryzyko zostało usunięte albo zawiadomienie wymagałoby niewspółmiernego wysiłku i zastąpił je publiczny komunikat. Możecie zapytać administratora wprost, czy Wasze dane były objęte naruszeniem, a w razie wątpliwości złożyć skargę.
13. Co zrobić, gdy wyciekły dane dziecka?
Działa rodzic lub opiekun prawny: to on pisze do administratora i składa skargę. Usługa zastrzeżenia numeru PESEL jest według gov.pl dostępna dla osób pełnoletnich, dlatego w sprawie dziecka warto zapytać w urzędzie gminy o dostępne możliwości.
14. Jak długo po wycieku trzeba uważać?
Nie ma bezpiecznej daty końcowej, bo ujawnione dane mogą być wykorzystane po wielu miesiącach. Zastrzeżenie PESEL warto pozostawić na stałe i cofać je tylko na czas własnych wniosków kredytowych.
Źródła
- EUR-Lex, Unia Europejska, 2016: Rozporządzenie (UE) 2016/679 (RODO), art. 12, 15, 17, 33, 34, 77, 82, 83
- Urząd Ochrony Danych Osobowych, Sejm RP, 2025: Sprawozdanie z działalności Prezesa Urzędu Ochrony Danych Osobowych w roku 2024 (druk sejmowy nr 1660)
- Urząd Ochrony Danych Osobowych, 2024: Synteza sprawozdania rocznego z działalności Prezesa UODO w 2023 r.
- Urząd Ochrony Danych Osobowych, 2026: Masz prawo złożyć skargę do Prezesa UODO
- Urząd Ochrony Danych Osobowych, 2025: Składanie skargi w formie tradycyjnej, w tym do protokołu w siedzibie Prezesa Urzędu
- Sejm RP, 2019: Ustawa z dnia 10 maja 2018 r. o ochronie danych osobowych (tekst jednolity, Dz.U. 2019 poz. 1781), art. 92-97
- gov.pl, Ministerstwo Cyfryzacji, 2024: Zastrzeż swój numer PESEL lub cofnij zastrzeżenie
- Ministerstwo Cyfryzacji, 2025: Już 6,5 miliona osób zastrzegło swój numer PESEL
- gov.pl, 2026: Uzyskaj dowód osobisty
- CERT Polska, NASK, 2025: Krajobraz bezpieczeństwa polskiego internetu. Raport roczny z działalności CERT Polska 2024
- Trybunał Sprawiedliwości Unii Europejskiej, 2023: Komunikat prasowy nr 72/23: wyrok w sprawie C-300/21 Österreichische Post
- Trybunał Sprawiedliwości Unii Europejskiej, 2023: Komunikat prasowy nr 191/23: wyrok w sprawie C-340/21 Natsionalna agentsia za prihodite
A jak to wyglądało u Was? Napiszcie w komentarzu
Czy zawiadomienie o wycieku, które dostaliście, jasno mówiło, jakie dane zostały ujawnione, czy trzeba było o to dopytywać? I jak długo czekaliście na odpowiedź firmy na swoje pytania? Wasze doświadczenia pomogą innym ocenić, czego mogą się spodziewać. Prosimy, by w komentarzach nie podawać nazwisk ani danych innych osób.
Komentarze
Wszystkie komentarze sprawdzamy przed publikacją. Emblemat przy nicku to ranga za wsparcie fundacji. Zdobądź swój emblemat