Doxing to zebranie i upublicznienie w internecie prywatnych danych konkretnej osoby, zwykle po to, żeby ją zastraszyć, ukarać albo ośmieszyć. Słowo ma około trzydziestu lat i pochodzi ze środowiska hakerów. Dziś opisuje zjawisko, z którym stykają się nauczyciele, dziennikarze, urzędnicy, gracze i zupełnie zwyczajni użytkownicy sieci.
W tym tekście zbieramy to, co wiadomo na pewno: skąd wzięła się nazwa, jak zmieniało się samo zjawisko i co o jego skali mówią badania. Przy każdej liczbie podajemy, kto ją ustalił i w którym roku. Piszemy też otwarcie, czego dane nie pokazują.
W skrócie
- Słowo „dox” to przekształcony zapis angielskiego „docs”, czyli „dokumenty”. Wyrażenie „dropping dox” (wyrzucanie czyichś dokumentów) pojawiło się w środowisku hakerów w latach 90. XX wieku, a słownik Merriam-Webster notuje pierwsze znane użycie samego czasownika „dox” w 2009 r.
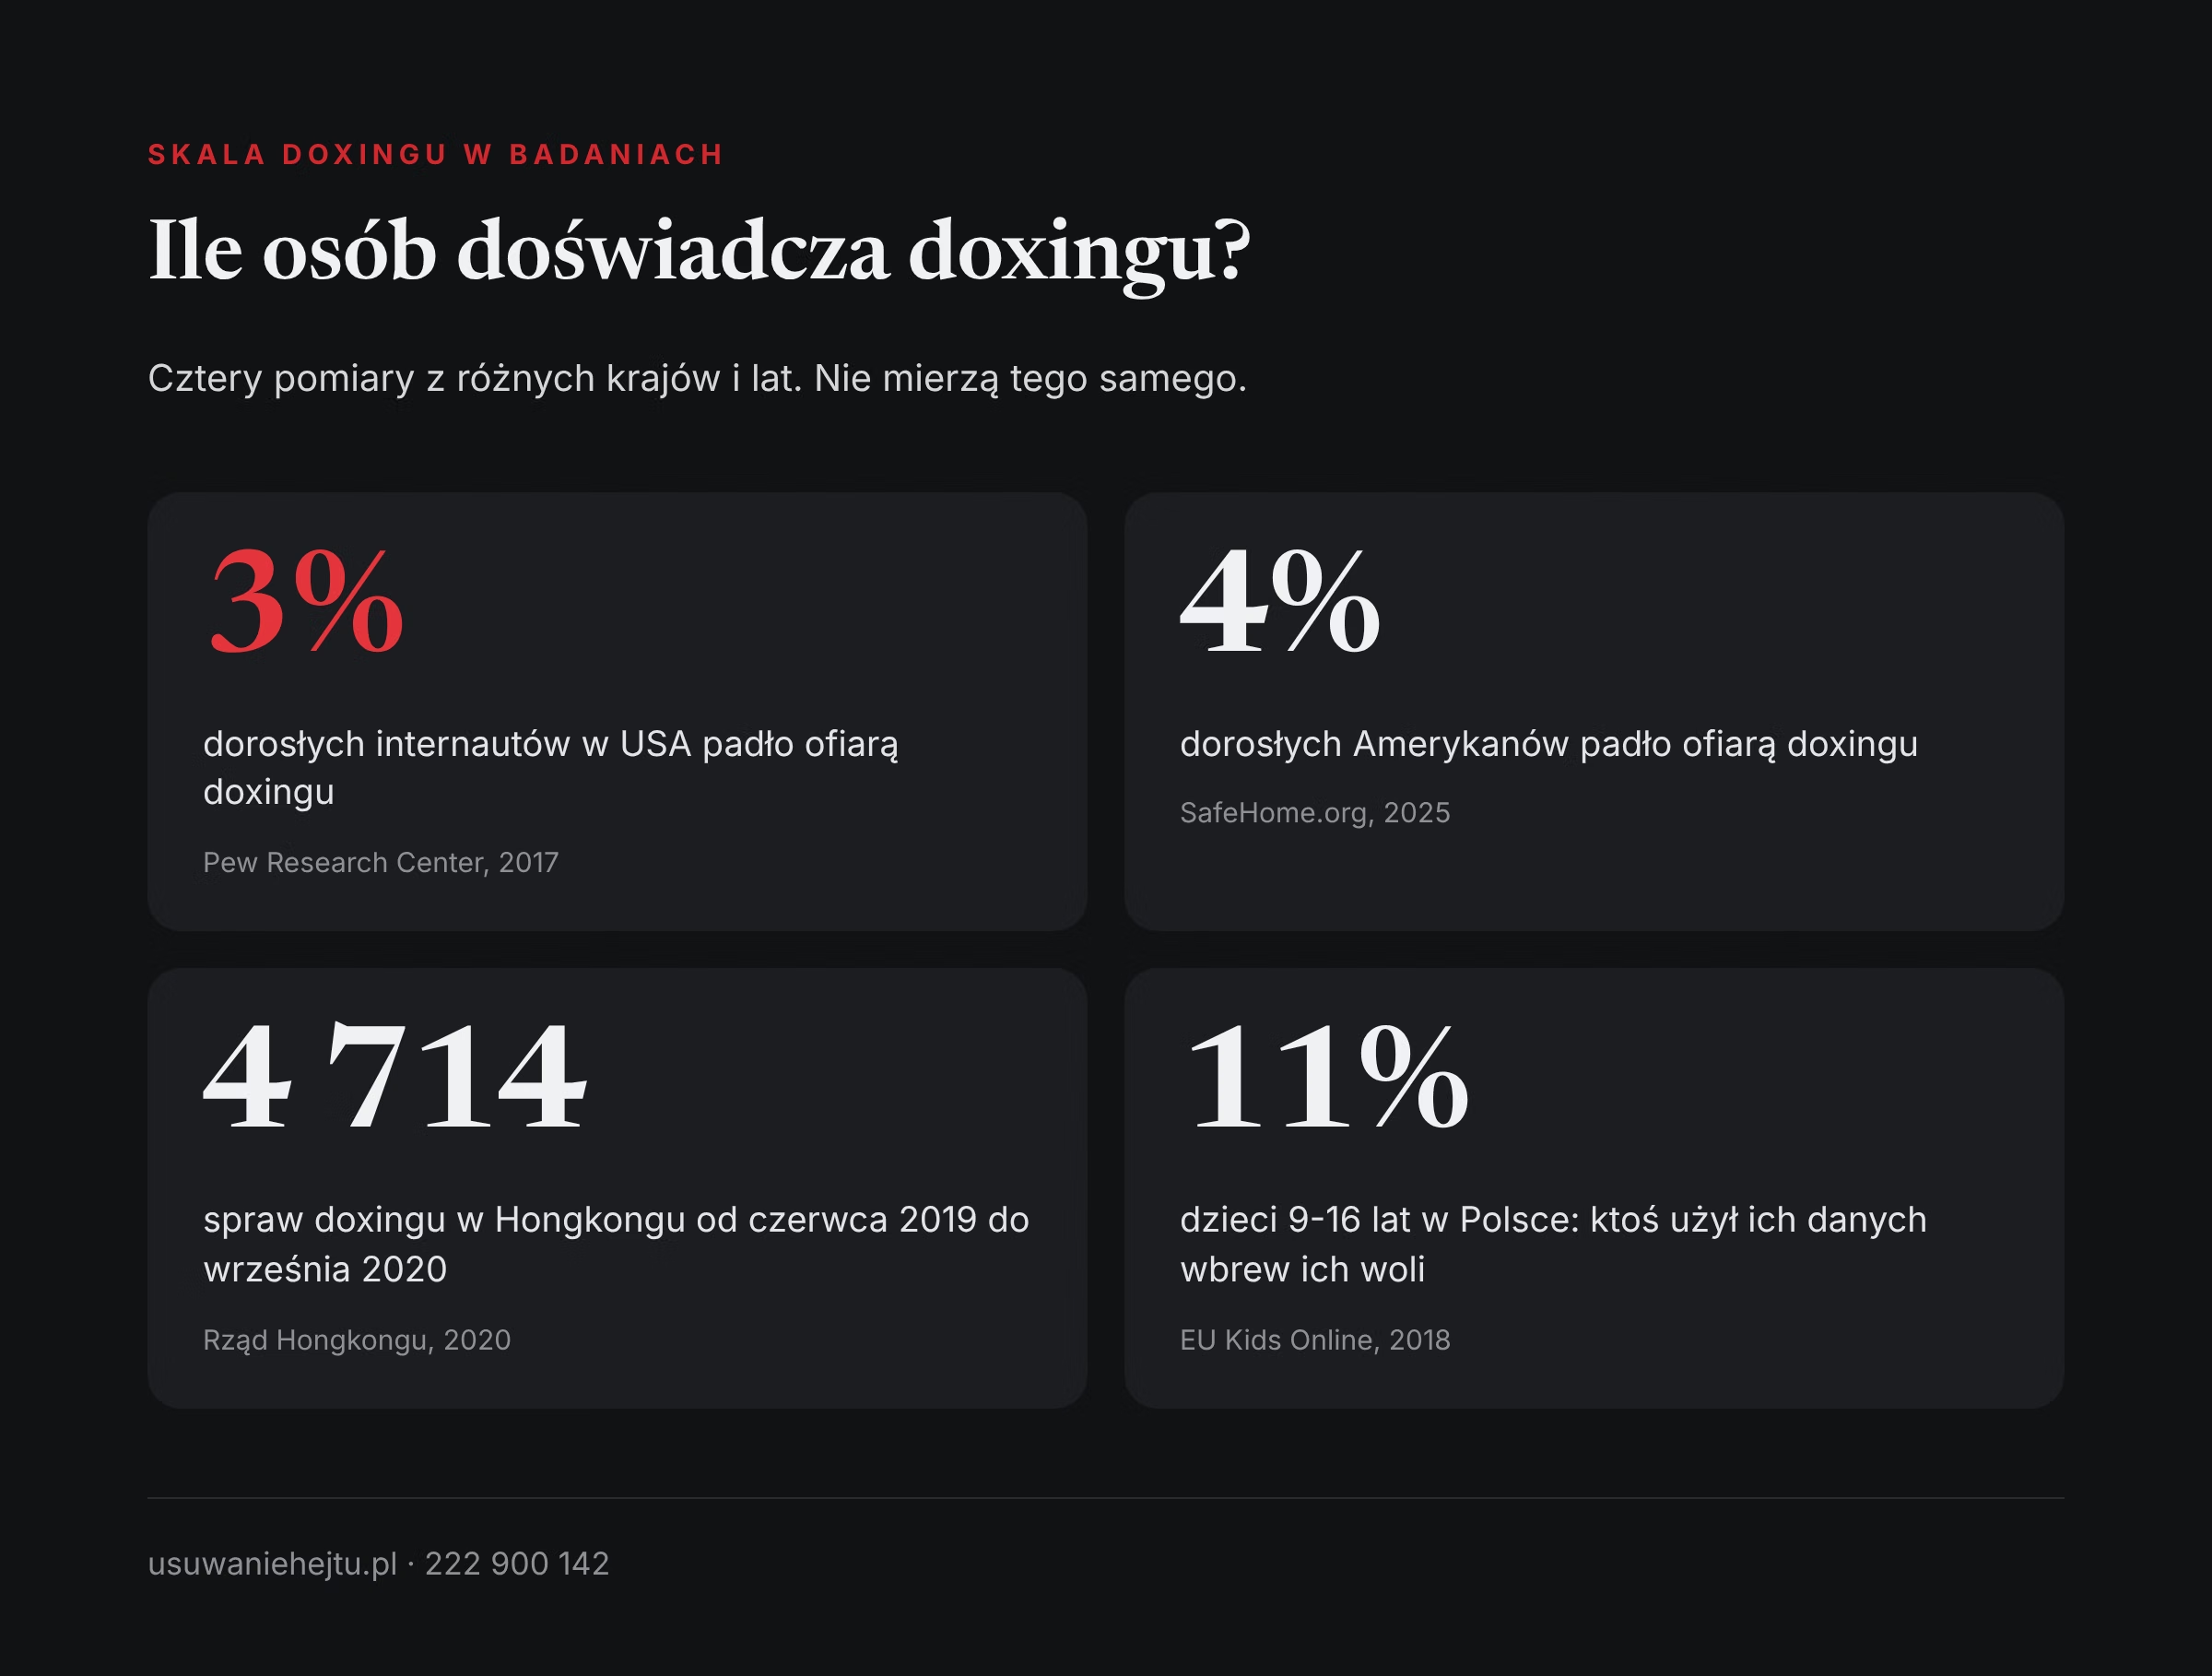
- W badaniu Pew Research Center ze stycznia 2017 r. 3% dorosłych internautów w USA podało, że padło ofiarą doxingu. W sondażu SafeHome.org z września 2025 r. było to 4% dorosłych Amerykanów.
- Największa udokumentowana fala doxingu to Hongkong: od połowy czerwca 2019 r. do końca września 2020 r. tamtejszy urząd ochrony danych zajął się 4 714 sprawami (rząd Hongkongu, 2020).
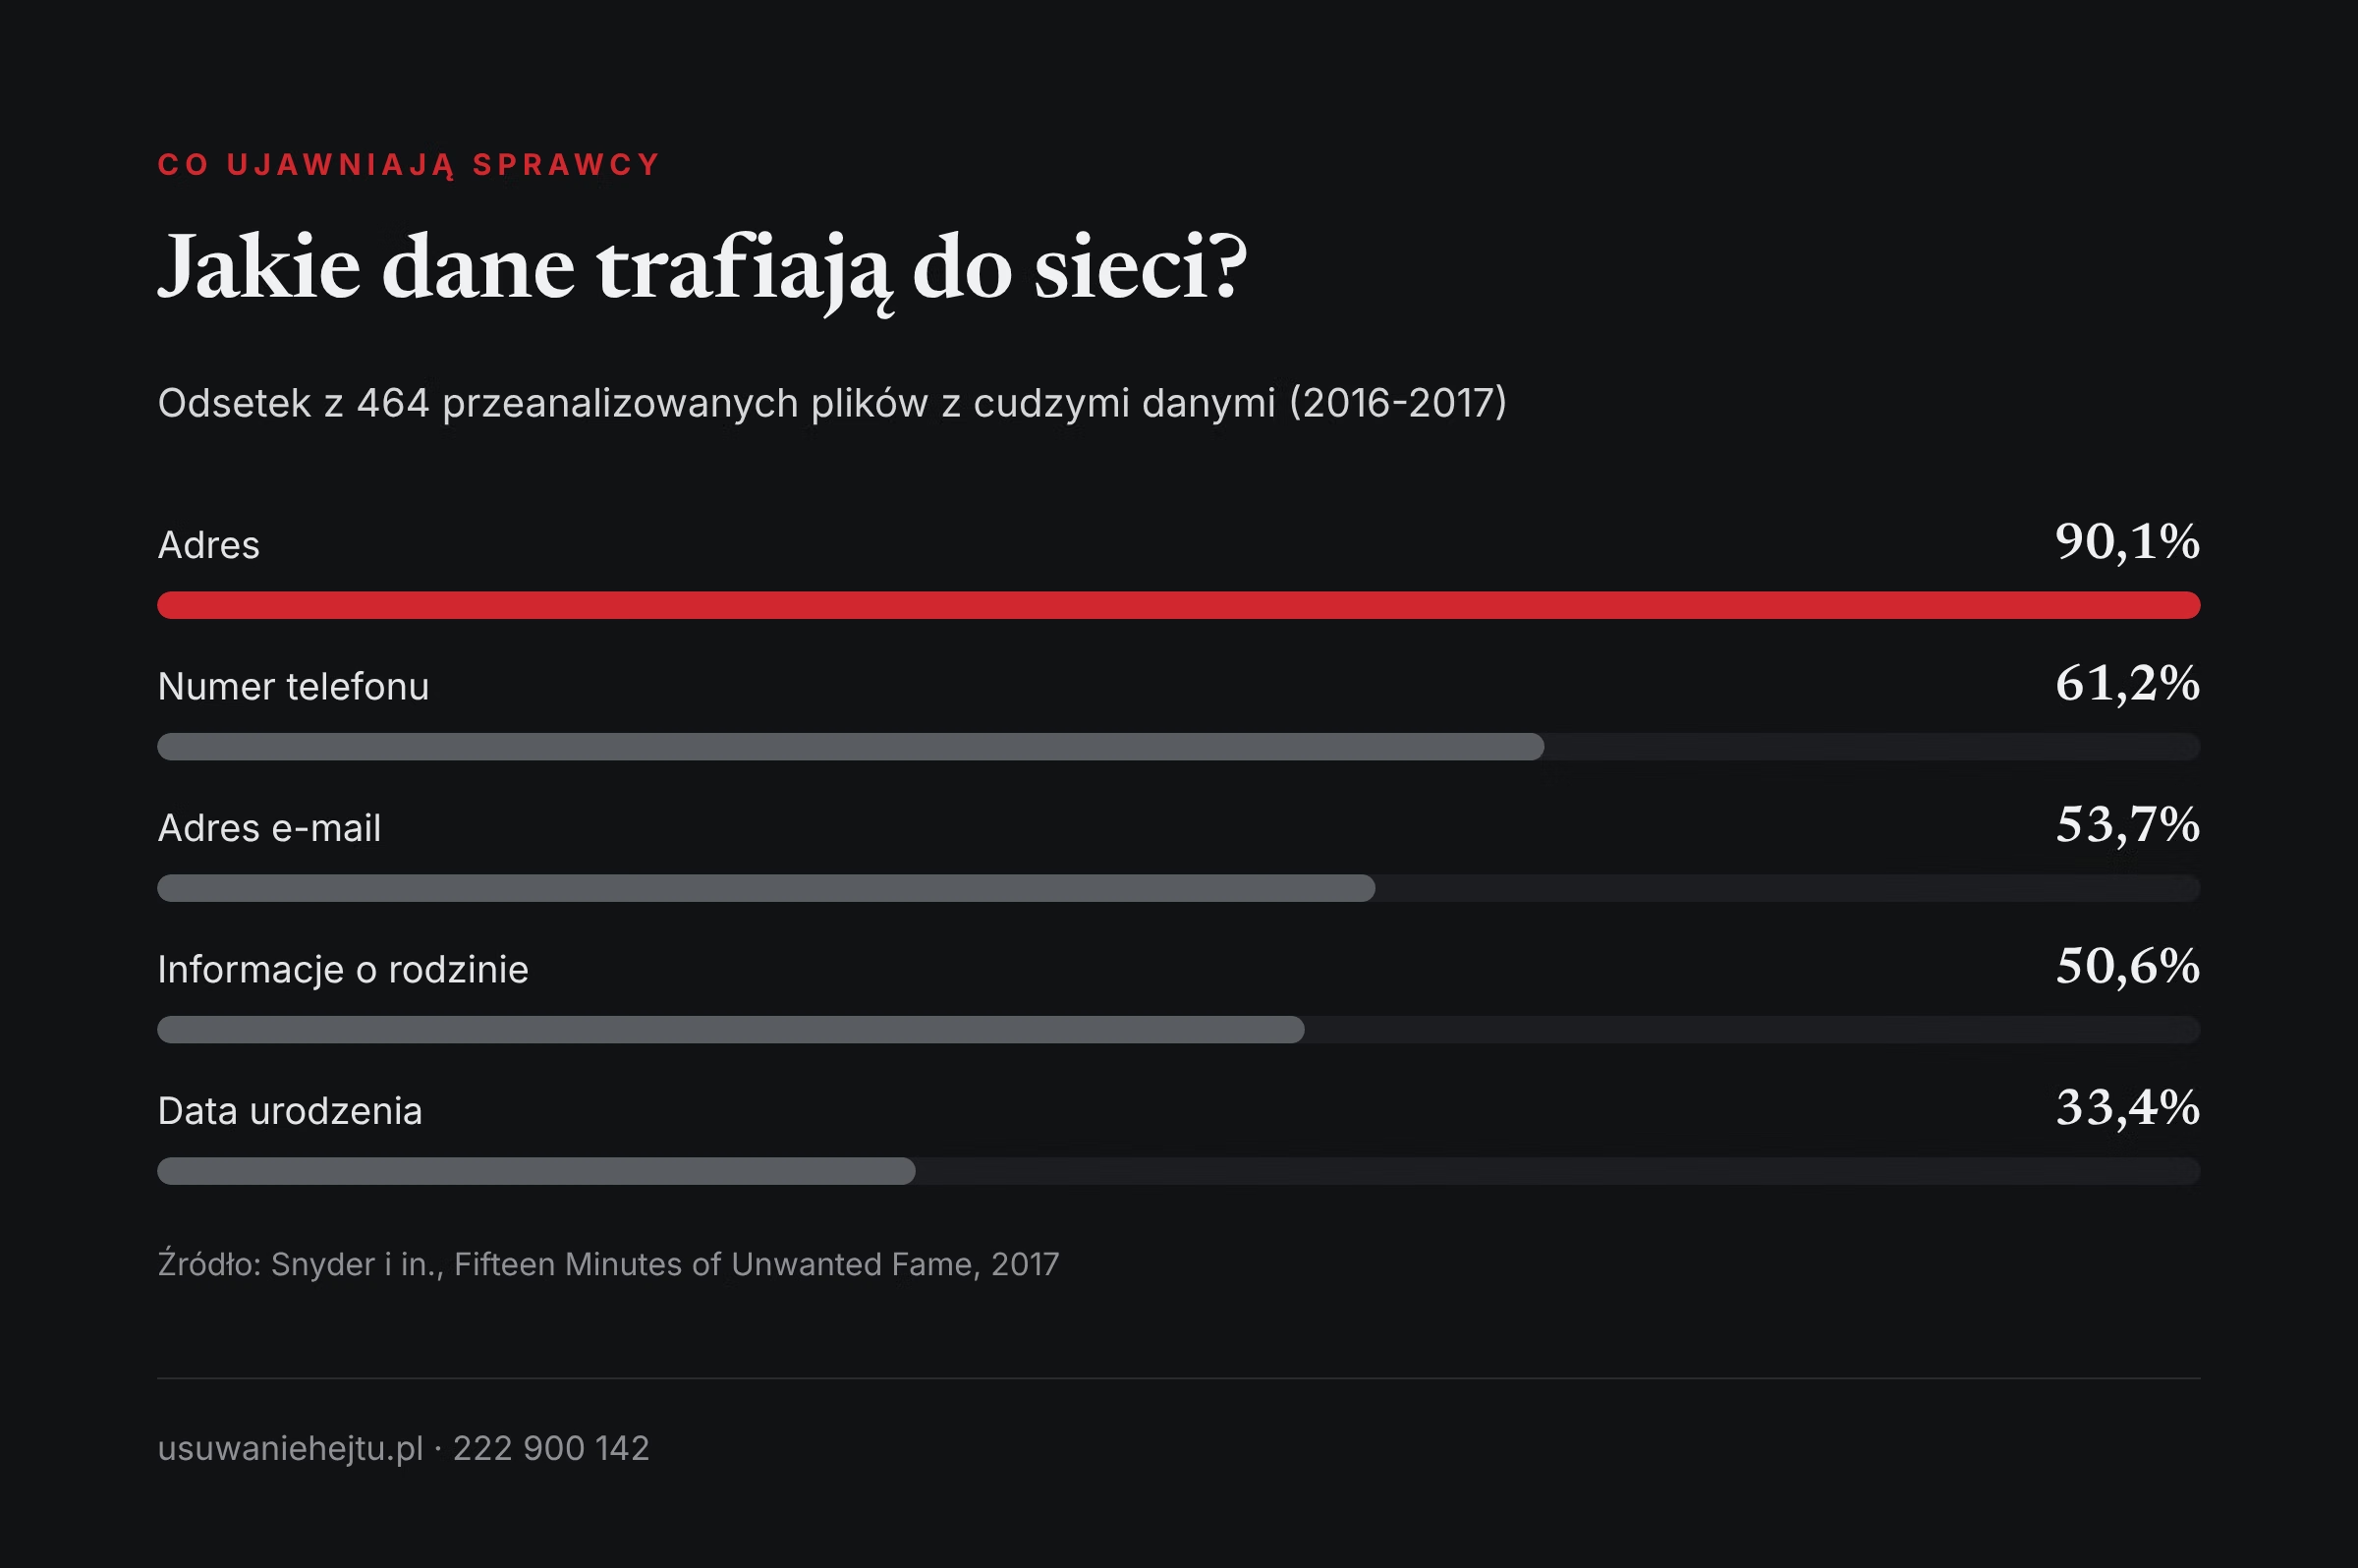
- W analizie 464 plików z cudzymi danymi, zebranych w latach 2016-2017, adres znalazł się w 90,1% z nich, a numer telefonu w 61,2% (Snyder i in., 2017).
- W Polsce 11% dzieci w wieku 9-16 lat korzystających z internetu podało w 2018 r., że ktoś użył ich danych osobowych w sposób, który im się nie podobał (EU Kids Online 2020). To pojęcie szersze niż doxing. Osobnego polskiego badania samego doxingu nie znaleźliśmy.
Co to jest doxing?
Najczęściej cytowaną definicję podał w 2016 r. filozof David M. Douglas. Według niej doxing to celowe upublicznienie w internecie informacji o konkretnej osobie przez kogoś trzeciego, często po to, żeby tę osobę upokorzyć, zastraszyć albo ukarać (Douglas, „Doxing: a conceptual analysis”, 2016).
W tej definicji ważne są trzy rzeczy. Po pierwsze, chodzi o konkretnego człowieka, a nie o wyciek bazy tysięcy klientów. Po drugie, dane ujawnia ktoś inny niż sama osoba. Po trzecie, ujawnienie jest celowe.
Dane nie muszą pochodzić z włamania. Często są to informacje, które każda z osobna była gdzieś dostępna: zdjęcie z profilu, wpis w rejestrze, nazwa szkoły, numer telefonu z ogłoszenia. Krzywda bierze się z ich połączenia w jeden plik i z podania go ludziom, którzy są do danej osoby wrogo nastawieni.
Trzy rodzaje doxingu według Douglasa
Odebranie anonimowości.
Ktoś ujawnia, kto stoi za pseudonimem albo anonimowym kontem. Osoba, która pisała pod nickiem, nagle występuje pod imieniem i nazwiskiem.
Wskazanie celu.
Ktoś podaje dane, dzięki którym osobę można znaleźć poza internetem: adres domowy, miejsce pracy, numer telefonu, szkołę dziecka. Ten rodzaj jest najgroźniejszy, bo przenosi zagrożenie do codziennego życia.
Podważenie wiarygodności.
Ktoś ujawnia intymne albo wstydliwe informacje po to, żeby osobie przestano wierzyć albo żeby straciła dobre imię.
W praktyce te rodzaje często występują razem. Jeden wpis może jednocześnie zdradzić nazwisko, adres i prywatne szczegóły z życia.
Skąd wzięło się słowo „doxing”?
Słownik Merriam-Webster wyjaśnia, że „dox” to zmieniona pisownia słowa „docs”, liczby mnogiej od „doc”, czyli skrótu od „document”. Czasownik powstał od wcześniejszych wyrażeń „dropping docs” i „doc-dropping”, które opisywały tę samą czynność.
Magazyn Wired w 2014 r. opisał „dropping dox” jako dawną metodę odwetu, która narodziła się w kulturze hakerów w latach 90. Hakerzy działali pod pseudonimami, a ujawnienie prawdziwej tożsamości rywala narażało go na nękanie albo na zainteresowanie organów ścigania. Było to wówczas jedno z niewielu dostępnych narzędzi zemsty.
Pisownia nie jest ustalona. Spotyka się formy „doxing” i „doxxing”, a słownik Merriam-Webster podaje obie. W tym tekście używamy krótszej.
Ciekawa jest różnica między wiekiem zjawiska a wiekiem słowa. Praktyka pochodzi z lat 90., ale pierwsze znane użycie samego czasownika „dox” słownik Merriam-Webster datuje dopiero na 2009 r. Przez kilkanaście lat był to więc termin wąskiej grupy, a nie język mediów.
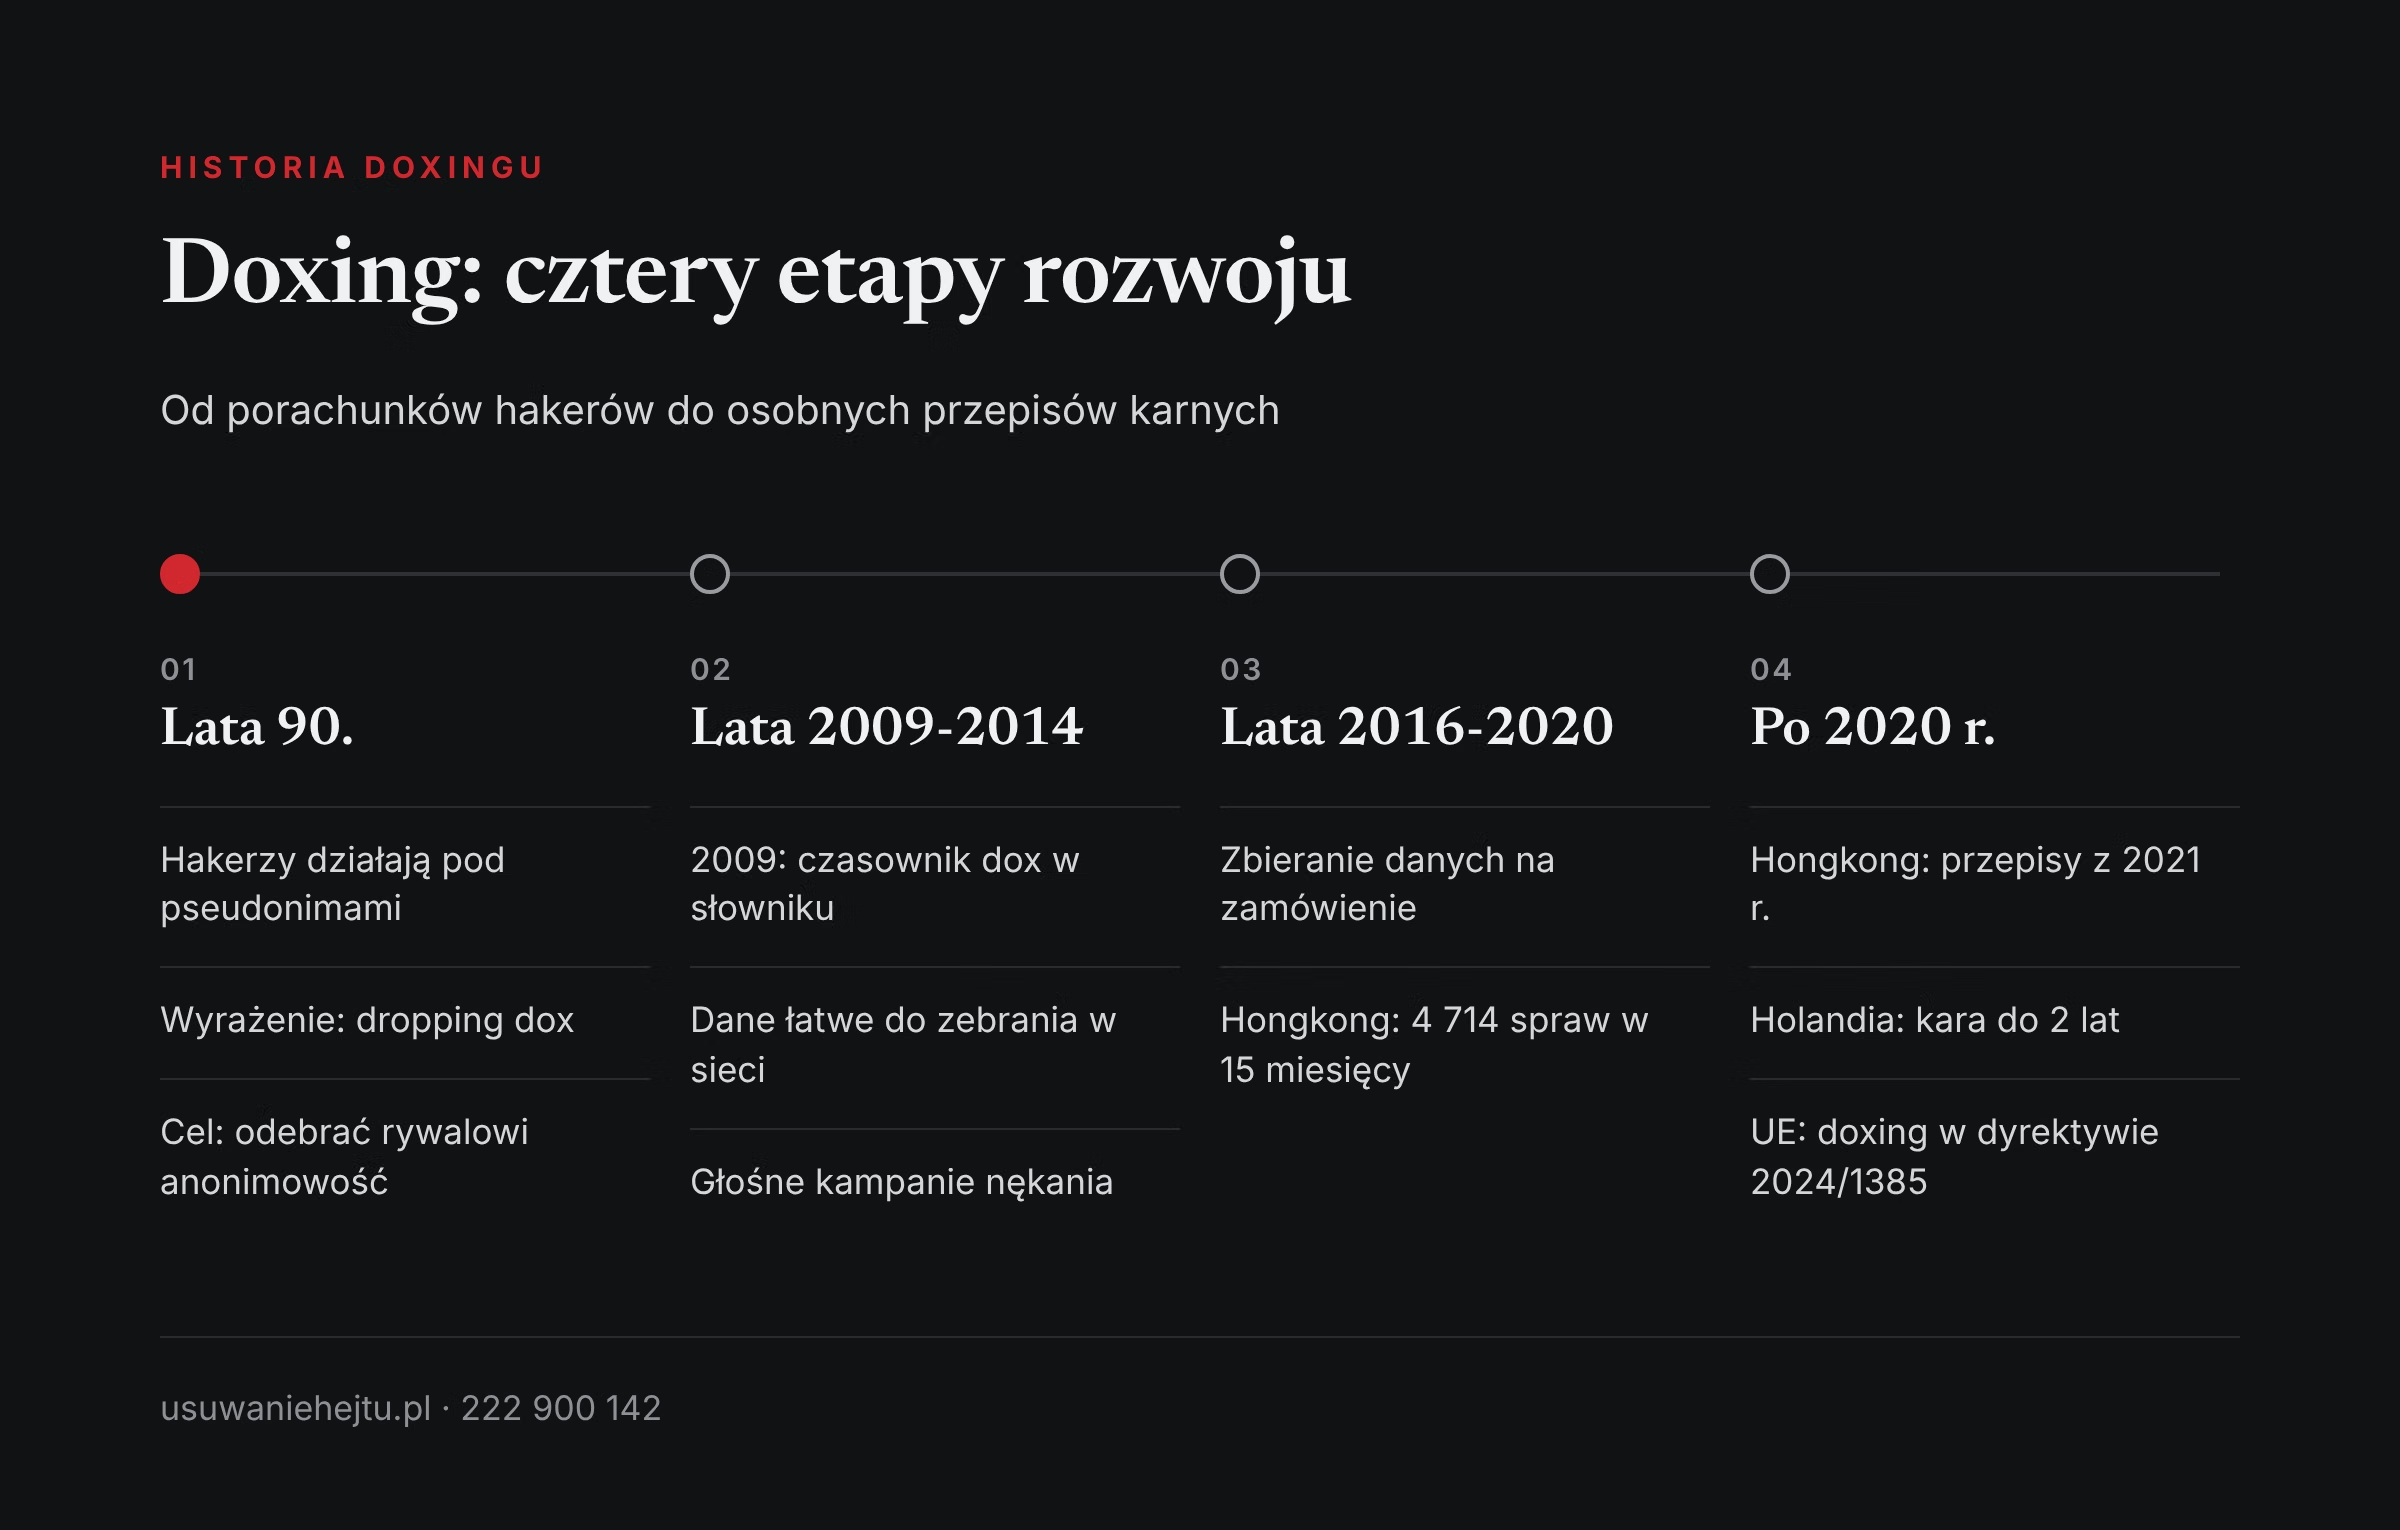
Jak zmieniał się doxing: najważniejsze etapy
Historii doxingu nie da się opisać jedną datą. Zmieniały się narzędzia, sprawcy i osoby pokrzywdzone. Poniżej etapy, które da się potwierdzić w źródłach.
Lata 90.: porachunki w zamkniętym środowisku
Na początku doxing dotyczył ludzi, którzy sami działali anonimowo i znali reguły tej gry. Autorzy pracy „Fifteen Minutes of Unwanted Fame” z 2017 r. podają, że termin wszedł do użycia w latach 90. i oznaczał upokarzanie lub zastraszanie kogoś przez powiązanie jego internetowego pseudonimu z prawdziwymi danymi.
W tym okresie zebranie danych wymagało umiejętności i czasu. Nie było mediów społecznościowych ani wyszukiwarek w dzisiejszym kształcie. Sprawcą i celem byli zwykle ludzie z tego samego, niewielkiego kręgu.
Koniec lat 90.: dane ludzi spoza świata hakerów
Douglas wskazuje jako wczesny przykład strony internetowej uruchomionej w 1997 r. w Stanach Zjednoczonych, na której publikowano nazwiska i dane lekarzy oraz ich rodzin. Tu po raz pierwszy wyraźnie widać mechanizm, który znamy dzisiaj: lista prywatnych danych osób, wystawiona wrogo nastawionym odbiorcom.
Słowa „doxing” jeszcze wtedy w tym kontekście nie używano. Samo działanie było już jednak takie samo.
Lata 2009-2014: słowo trafia do słowników i gazet
Wraz z upowszechnieniem mediów społecznościowych zbieranie danych stało się łatwe. Autorzy cytowanej pracy z 2017 r. piszą, że doxing przekształcił się w tym czasie w taktykę nękania stosowaną przez głośne grupy, w tym przez ruch Anonymous i przez uczestników kampanii znanej jako Gamergate, wymierzonej w kobiety z branży gier.
Douglas opisuje też dwa przypadki z udziałem mediów. W 2012 r. jeden z portali ujawnił tożsamość anonimowego użytkownika serwisu Reddit. W 2014 r. tygodnik Newsweek wskazał z imienia i nazwiska mężczyznę jako rzekomego twórcę bitcoina, a ten zaprzeczył. Właśnie przy tej okazji Wired tłumaczył czytelnikom, co znaczy słowo „doxing”.
Ten etap przyniósł ważną zmianę. Pojawiło się pytanie, gdzie kończy się dziennikarstwo, a zaczyna doxing. Pojawiło się też ryzyko pomyłki: wskazana osoba może nie mieć ze sprawą nic wspólnego.
Lata 2016-2017: doxing staje się usługą
Zespół Petera Snydera z Uniwersytetu Illinois w Chicago i Uniwersytetu Nowojorskiego jako pierwszy policzył doxing na dużej próbie. Badacze opisali też jego komercjalizację: usługi zbierania cudzych danych na zamówienie, oferowane już za 5 dolarów. Sprawca nie musiał niczego umieć.
Pliki z danymi trafiały na strony, które pozwalają publikować tekst anonimowo i nie usuwają z własnej inicjatywy treści służących nękaniu. Do wyników tego badania wracamy niżej.
Lata 2019-2020: masowa fala w Hongkongu
Podczas protestów w Hongkongu doxing przestał być serią pojedynczych ataków. Stał się narzędziem konfliktu, używanym przez różne strony sporu. Pierwszą sprawę związaną z protestami tamtejszy urząd ochrony danych (PCPD) odnotował 14 czerwca 2019 r., a do końca tego roku było ich już ponad 4 300 (rząd Hongkongu, styczeń 2020).
To najlepiej policzony przypadek masowego doxingu, jaki znamy. Trzeba jednak pamiętać, że dane pochodzą od władz, które same były stroną konfliktu.
Po 2020 r.: osobne przepisy
Ostatni etap to reakcja ustawodawców. Kolejne państwa uznały, że ogólne przepisy o groźbach, nękaniu i ochronie danych nie wystarczają, i zaczęły opisywać doxing w prawie karnym. Przykłady podajemy w osobnej sekcji.
Jaka jest skala doxingu? Dane z badań
Badań, które mierzą doxing osobno, jest niewiele. Większość sondaży o przemocy w sieci pyta ogólnie o nękanie albo obrażanie. Poniżej te pomiary, które udało się nam potwierdzić w źródłach.
| Badanie i rok pomiaru | Kogo pytano | Wynik |
|---|---|---|
| Pew Research Center, styczeń 2017 | 4 248 dorosłych w USA (wynik dla internautów) | 3% padło ofiarą doxingu; 73% słyszało o doxingu |
| SafeHome.org, wrzesień 2025 | ponad 1 000 dorosłych w USA | 4% padło ofiarą doxingu; 16% zna taką osobę wśród bliskich |
| Chen, Cheung i Chan, 2018 | 2 120 uczniów szkół średnich w Hongkongu | 12% przyznało, że samo szukało i ujawniało cudze dane |
| EU Kids Online, maj-czerwiec 2018 (Polska) | dzieci 9-16 lat korzystające z internetu | 11% w Polsce: ktoś użył ich danych w sposób, który im się nie podobał |
| PCPD, czerwiec 2019 - wrzesień 2020 | sprawy zgłoszone i wykryte w Hongkongu | 4 714 spraw doxingu |
Źródło: Pew Research Center (2017), SafeHome.org (2025), Chen, Cheung i Chan (2019), EU Kids Online 2020, rząd Hongkongu (2020).
Stany Zjednoczone: od 3% do 4% dorosłych
Pew Research Center zapytał o doxing w badaniu przeprowadzonym od 9 do 23 stycznia 2017 r. na próbie 4 248 dorosłych (metodologia badania). Wynik: 3% dorosłych internautów padło ofiarą doxingu. O samym zjawisku słyszało 73% badanych, ale tylko 17% słyszało o nim dużo.
To samo badanie pokazało, że doxing rzadko przychodzi sam. Wśród osób, które doświadczyły jakiejś formy nękania w sieci, ofiarą doxingu padło 6%. Wśród pozostałych 1%.
Nowsze liczby pochodzą z sondażu serwisu SafeHome.org z września 2025 r. Ofiarą doxingu było 4% dorosłych Amerykanów, tyle samo co rok wcześniej. Autorzy przeliczają to na około 11,7 mln osób. Kobiety wskazywały takie doświadczenie nieco częściej niż mężczyźni: 5,2% wobec 3,6%.
W tym samym sondażu 16% badanych znało ofiarę doxingu wśród rodziny lub przyjaciół. Tylko 22% deklarowało, że wiedziałoby, co zrobić po takim ataku. Zdanie, że nikt nie zasługuje na doxing, poparło 61% badanych.
Hongkong: 4 714 spraw w piętnaście miesięcy
Według odpowiedzi rządu Hongkongu z listopada 2020 r. od połowy czerwca 2019 r. do końca września 2020 r. urząd PCPD zajął się 4 714 sprawami doxingu. Aż 4 370 z nich przypadło na 2019 r., a 344 na pierwsze dziewięć miesięcy 2020 r.
Największą pojedynczą grupą pokrzywdzonych byli policjanci i ich rodziny: 1 657 spraw, czyli około 35%. Pozostałe sprawy dotyczyły urzędników oraz zwykłych mieszkańców, zarówno popierających władze, jak i im przeciwnych.
Urząd zwrócił się do operatorów stron, serwisów społecznościowych i forów o usunięcie 3 461 linków. Usunięto 2 308, czyli 67%. Co trzeci link pozostał więc w sieci mimo interwencji urzędu. Do policji przekazano 1 413 spraw, a zatrzymano 17 osób.
Młodzież: sprawcy są wśród rówieśników
Badanie Chen, Cheung i Chan przeprowadzono w 2018 r. wśród 2 120 uczniów szkół średnich w Hongkongu, głównie w wieku 13-17 lat. Do szukania i ujawniania cudzych danych przyznało się 259 uczniów, czyli 12%.
Autorzy odróżnili doxing „towarzyski”, częstszy u dziewcząt i nastawiony na informacje o życiu prywatnym, od doxingu „wrogiego”, częstszego u chłopców i nastawionego na dane pozwalające kogoś zidentyfikować lub znaleźć. Uczniowie, którzy ujawniali cudze dane, częściej sami wcześniej doświadczyli ujawnienia własnych.
Polska i Europa: dane tylko pośrednie
Nie znaleźliśmy polskiego badania, które pytałoby wprost o doxing. Najbliższe temu są wyniki EU Kids Online 2020, międzynarodowego badania 25 101 dzieci z 19 krajów. W Polsce dane zbierano w szkołach w maju i czerwcu 2018 r.
Na pytanie, czy w ostatnim roku ktoś użył ich danych osobowych w sposób, który im się nie podobał, twierdząco odpowiedziało 11% polskich dzieci w wieku 9-16 lat korzystających z internetu. Średnia dla badanych krajów wyniosła 7%. Kolejne 5% polskich dzieci podało, że ktoś stworzył o nich wrogą lub krzywdzącą stronę albo obrazek.
Co najmniej jedno z trzech doświadczeń (takie użycie danych, przejęcie hasła albo wroga strona) wskazało 19% dzieci w Polsce. Średnia wyniosła 11%, a rozpiętość sięgała od 4% w Chorwacji do 23% w Rumunii. Polska należała więc do krajów z najwyższymi wynikami.
Te pytania obejmują więcej niż doxing. Mieści się w nich na przykład wstawienie cudzego zdjęcia bez zgody. Pokazują jednak, że nadużycia danych osobowych wśród dzieci nie są w Polsce rzadkością.
Jakie dane ujawniają sprawcy i kogo dotyka doxing?
Na to pytanie najlepiej odpowiada wspomniana praca zespołu Snydera, przedstawiona w 2017 r. na konferencji Internet Measurement Conference. Badacze nie pytali ludzi o doświadczenia. Zbadali same pliki z danymi.
Przez łącznie około trzynaście tygodni, latem 2016 r. i zimą na przełomie 2016 i 2017 r., zebrali 1 737 887 plików tekstowych z trzech serwisów często używanych do publikowania cudzych danych. Program rozpoznał wśród nich 5 530 plików będących doxingiem, czyli około 0,3%. Losowo wybrane 464 pliki badacze przeczytali i opisali ręcznie.
| Rodzaj ujawnionych danych | Liczba plików | Odsetek z 464 plików |
|---|---|---|
| Adres (w dowolnej postaci) | 422 | 90,1% |
| Numer telefonu | 284 | 61,2% |
| Adres e-mail | 249 | 53,7% |
| Informacje o rodzinie | 235 | 50,6% |
| Data urodzenia | 155 | 33,4% |
| Szkoła | 48 | 10,3% |
Źródło: Snyder, Doerfler, Kanich, McCoy, „Fifteen Minutes of Unwanted Fame: Detecting and Characterizing Doxing”, 2017, tabela 6.
Najważniejszy wniosek z tej tabeli dotyczy rodziny. W co drugim pliku były informacje o bliskich osoby atakowanej. Doxing rzadko uderza więc w jedną osobę.
Kim były osoby z plików?
Średni wiek osób opisanych w plikach wynosił 21,7 roku. Najmłodsza miała 10 lat, najstarsza 74. Mężczyźni stanowili 82,2%, kobiety 16,3%. Spośród 300 plików z adresem 64,5% dotyczyło mieszkańców Stanów Zjednoczonych.
Przewaga młodych mężczyzn wynika w dużej mierze z miejsca pomiaru. Badane serwisy były wtedy popularne wśród graczy i osób związanych ze środowiskiem hakerskim. Jako graczy udało się sklasyfikować 11,4% osób z plików, a jako osoby z kręgów hakerskich 3,7%. Sondaż SafeHome.org z 2025 r., oparty na próbie ogółu dorosłych, pokazuje odwrotną proporcję płci.
Dlaczego sprawcy to robią?
Motyw dało się odczytać tylko w 28,4% ręcznie opisanych plików. Najczęściej sprawcy powoływali się na „sprawiedliwość” (14,7% wszystkich plików), czyli przekonanie, że osoba zrobiła coś złego i należy ją ukarać. Na drugim miejscu była zemsta za osobistą krzywdę (11,2%). Rywalizacja (1,5%) i polityka (1,1%) pojawiały się rzadko.
Ten wynik warto zapamiętać. Najczęstszym uzasadnieniem doxingu nie jest czysta złośliwość, lecz poczucie, że wymierza się karę. Podobnie odpowiadają badani w sondażu SafeHome.org z 2025 r.: 40% uznało, że osoby publiczne zachowujące się nieetycznie powinny liczyć się z ujawnieniem danych.
Problem polega na tym, że samozwańczy sąd nie sprawdza dowodów, nie słucha drugiej strony i bywa, że myli osoby. Więcej o tym ryzyku piszemy w tekście o tym, co robić, gdy podejrzewacie, kto stoi za anonimowym kontem.
Co dzieje się po ataku?
Badacze przez dwa tygodnie obserwowali konta w mediach społecznościowych wymienione w plikach. Konta te były zamykane albo przełączane na prywatne znacznie częściej niż losowo wybrane konta z tych samych serwisów. Osoby po doxingu wycofują się więc z sieci.
To samo widać w sondażach. W badaniu SafeHome.org z 2025 r. 57% dorosłych Amerykanów podało, że unika dzielenia się poglądami politycznymi w internecie z obawy, że staną się celem. O tym mechanizmie piszemy szerzej w tekście o autocenzurze po hejcie.
Zespół Snydera zauważył też coś, co dodaje otuchy. Po wprowadzeniu przez serwisy społecznościowe filtrów przeciw nadużyciom osoby z plików rzadziej zamykały lub ukrywały swoje konta. Działania platform mają więc mierzalny skutek.
Czego te dane nie pokazują?
Każdą z przytoczonych liczb trzeba czytać ostrożnie. Najważniejsze zastrzeżenia są cztery.
Różne definicje.
Pew Research Center pytał o doxing wprost, EU Kids Online o „użycie danych w sposób, który mi się nie podobał”, a badanie z Hongkongu o sprawców, nie o pokrzywdzonych. Tych wyników nie wolno zestawiać jak punktów jednej skali.
Wiek i pochodzenie danych.
Większość pomiarów dotyczy Stanów Zjednoczonych i Hongkongu. Badanie Pew pochodzi z 2017 r., polskie dane EU Kids Online z 2018 r. Nie wiemy, jak sytuacja zmieniła się od tego czasu.
Metoda.
Sondaż SafeHome.org wykonał serwis komercyjny na próbie internetowej, z błędem szacunku 3 punktów procentowych. Przy wyniku 4% to bardzo duża niepewność, więc przeliczenie na 11,7 mln osób jest przybliżeniem. Analiza plików z lat 2016-2017 objęła tylko trzy anglojęzyczne serwisy i tylko doxing w formie tekstu.
Ciemna liczba.
Sondaże opierają się na tym, co ludzie sami zauważyli i nazwali. Część osób nie wie, że ich dane krążą w zamkniętych grupach. Część nie zna słowa „doxing”. Statystyki urzędowe, jak te z Hongkongu, liczą z kolei tylko sprawy zgłoszone lub wykryte, a podaje je strona zaangażowana w spór.
Uczciwy wniosek jest więc taki: w badaniach ogółu dorosłych doxingu doświadcza kilka procent osób, wśród osób nękanych w sieci wyraźnie więcej, a w czasie ostrych konfliktów społecznych liczba spraw może wzrosnąć do tysięcy w ciągu miesięcy. Dokładnej skali dla Polski nikt dotąd nie zmierzył.
Jak prawo zareagowało na doxing?
Przez większość historii zjawiska doxing nie miał własnego przepisu. Ścigano go, o ile towarzyszyły mu groźby, nękanie albo złamanie zasad ochrony danych. W ostatnich latach to się zmienia.
Hongkong.
Nowelizacja ustawy o ochronie danych osobowych weszła w życie 8 października 2021 r. Uznała doxing za przestępstwo i dała urzędowi ochrony danych prawo prowadzenia postępowań oraz nakazywania usunięcia treści (komunikat rządu Hongkongu, 2021).
Niemcy.
Niemiecki kodeks karny zawiera paragraf 126a o rozpowszechnianiu danych osobowych w sposób narażający człowieka na niebezpieczeństwo. Grozi za to kara do 2 lat pozbawienia wolności albo grzywna, a przy danych, które nie były ogólnie dostępne, do 3 lat.
Holandia.
W lipcu 2023 r. holenderski Senat przyjął ustawę, która uznaje za przestępstwo zdobywanie i rozpowszechnianie cudzych danych w celu zastraszenia. Przewidziano karę do 2 lat pozbawienia wolności albo grzywnę do 22 500 euro, wyższą o jedną trzecią, gdy celem są między innymi dziennikarze, sędziowie lub policjanci. Wejście przepisów w życie zaplanowano na 1 stycznia 2024 r. (rząd Holandii, 2023).
Unia Europejska.
Słowo „doxing” pojawia się w motywie 24 dyrektywy 2024/1385 w sprawie zwalczania przemocy wobec kobiet i przemocy domowej. Motyw mówi o udostępnianiu danych osobowych bez zgody po to, żeby nakłonić inne osoby do wyrządzenia komuś krzywdy.
Polska.
Według naszej wiedzy polskie prawo nie zna osobnego przestępstwa doxingu. W zależności od sytuacji stosuje się przepisy o ochronie danych osobowych, o uporczywym nękaniu, o groźbach oraz o ochronie dóbr osobistych. Który z nich pasuje do Waszej sprawy, oceni prawnik. Ten tekst nie zastępuje porady prawnika.
O tym, kiedy powtarzające się działania stają się przestępstwem, piszemy w tekście o stalkingu w internecie. Pokrewnym tematem, czyli ujawnianiem cudzych rozmów, zajmujemy się w tekście o publikacji zrzutów prywatnej rozmowy.
Co z tej historii wynika dla Was?
Historia doxingu to nie tylko ciekawostka. Pokazuje kilka rzeczy, które przydają się w praktyce.
Doxing nie wymaga już umiejętności.
W latach 90. potrzebna była wiedza techniczna. Dziś większość danych pochodzi z tego, co sami publikujemy, i z ogólnie dostępnych rejestrów. Dlatego warto raz na jakiś czas sprawdzić, co widać o Was i o Waszych dzieciach. Pomoże w tym tekst o ustawieniach prywatności profilu dziecka.
To nie jest wina osoby pokrzywdzonej.
Posiadanie profilu, ogłoszenia czy wpisu w rejestrze nie jest zgodą na zebranie tych informacji w jeden plik i podanie ich wrogo nastawionym ludziom. Odpowiada ten, kto to zrobił.
Zgłoszenia działają, choć nie zawsze.
W Hongkongu po interwencji urzędu zniknęło 67% wskazanych linków. To wynik daleki od ideału, ale oznacza, że dwa na trzy adresy udało się usunąć.
Liczy się szybkość i materiał.
Zanim cokolwiek zgłosicie, zapiszcie adresy, zróbcie zrzuty ekranu i zanotujcie daty. Jak to zrobić, opisujemy w tekście o zabezpieczaniu dowodów hejtu.
Jeśli Wasze dane już zostały opublikowane, kolejne kroki znajdziecie w osobnym tekście: ktoś opublikował Wasz adres lub numer telefonu, co zrobić i jak usunąć dane. Jeśli sprawa dotyczy dziecka, zawsze działajcie razem z dorosłym, któremu dziecko ufa.
Podsumowanie: od pseudonimów hakerów do spraw zwykłych ludzi
Doxing zaczął się w latach 90. jako broń w sporach ludzi działających pod pseudonimami. W ciągu trzech dekad przeszedł drogę do zjawiska, które w jednym tylko Hongkongu przyniosło 4 714 spraw w piętnaście miesięcy, a w Stanach Zjednoczonych dotyka według sondaży od 3% do 4% dorosłych.
Zmieniły się narzędzia, ale mechanizm pozostał ten sam: rozproszone informacje zostają zebrane i podane ludziom, którzy mogą wyrządzić krzywdę. Najczęściej ujawniany jest adres, a w co drugim przypadku także dane rodziny.
Dobra wiadomość jest taka, że doxing przestał być niewidzialny. Ma nazwę, definicję, pierwsze rzetelne pomiary i coraz częściej własne przepisy. Słabą stroną pozostaje brak danych dla Polski. Dopóki nikt ich nie zbierze, liczby z innych krajów trzeba traktować jako wskazówkę, a nie jako opis naszej sytuacji.
Gdzie szukać pomocy?
Fundacja Usuwanie Hejtu pomaga przygotować zgłoszenia i prowadzi je do końca, pomaga zabezpieczyć materiał oraz kieruje do prawnika lub psychologa. Nie ustala tożsamości autorów poza drogą prawną i nie zastępuje prawnika. Kontakt: tel. 222 900 142, e-mail biuro@usuwaniehejtu.pl.
W sprawach danych osobowych właściwy jest Urząd Ochrony Danych Osobowych. Gdy ujawnieniu danych towarzyszą groźby albo ktoś pojawia się pod Waszym domem, zgłoście sprawę na policję, a w razie zagrożenia życia dzwońcie pod 112.
Dzieci i młodzież mogą zadzwonić pod 116 111. Dorośli w kryzysie emocjonalnym pod 116 123. Rodzice i nauczyciele pod 800 100 100.
Działania Fundacji można wesprzeć darowizną na stronie usuwaniehejtu.pl.
Najczęściej zadawane pytania
1. Co to jest doxing?
To celowe upublicznienie w internecie prywatnych danych konkretnej osoby przez kogoś innego, zwykle po to, żeby ją zastraszyć, ukarać albo ośmieszyć. Najczęściej chodzi o adres, numer telefonu, miejsce pracy i dane rodziny.
2. Skąd pochodzi słowo doxing?
Od angielskiego „docs”, czyli „dokumenty”, zapisanego jako „dox”. Wyrażenie „dropping dox” powstało w środowisku hakerów w latach 90. XX wieku, a słownik Merriam-Webster datuje pierwsze znane użycie czasownika „dox” na 2009 r.
3. Jak się pisze: doxing czy doxxing?
Obie formy są w użyciu i słownik Merriam-Webster podaje obie. W polskich tekstach częściej spotyka się zapis przez jedno „x”.
4. Ile osób pada ofiarą doxingu?
W Stanach Zjednoczonych sondaże pokazują od 3% dorosłych internautów (Pew Research Center, 2017) do 4% dorosłych (SafeHome.org, 2025). Dla Polski nie znaleźliśmy badania, które mierzyłoby doxing osobno.
5. Czy są polskie dane o doxingu?
Tylko pośrednie. W badaniu EU Kids Online z 2018 r. 11% polskich dzieci w wieku 9-16 lat podało, że ktoś użył ich danych osobowych w sposób, który im się nie podobał. To pytanie obejmuje jednak więcej sytuacji niż sam doxing.
6. Jakie dane sprawcy ujawniają najczęściej?
W analizie 464 plików z lat 2016-2017 adres pojawił się w 90,1% z nich, numer telefonu w 61,2%, adres e-mail w 53,7%, a informacje o rodzinie w 50,6%. Dane pochodzą z pracy zespołu Petera Snydera z 2017 r.
7. Czy doxing dotyczy tylko osób publicznych?
Nie. W plikach zbadanych w latach 2016-2017 osoby znane stanowiły około 1% przypadków. Pozostali to zwykli użytkownicy sieci, a 11,4% badacze rozpoznali jako graczy.
8. Dlaczego ludzie ujawniają cudze dane?
W badaniu z 2017 r. najczęściej podawanym powodem było przekonanie, że wymierza się komuś sprawiedliwość, a na drugim miejscu zemsta. Motyw dało się jednak ustalić tylko w 28,4% zbadanych plików.
9. Czy ujawnienie danych, które i tak były publiczne, to też doxing?
Tak może być. Definicja Davida Douglasa z 2016 r. nie wymaga, żeby dane były tajne. Szkodę wyrządza zebranie rozproszonych informacji w jedną całość i podanie ich ludziom wrogo nastawionym.
10. Czy doxing jest w Polsce przestępstwem?
Według naszej wiedzy polskie prawo nie ma osobnego przepisu o doxingu. Zależnie od okoliczności stosuje się przepisy o ochronie danych osobowych, o uporczywym nękaniu, o groźbach albo o dobrach osobistych. Konkretną sprawę powinien ocenić prawnik.
11. Które państwa mają osobne przepisy o doxingu?
Między innymi Hongkong, gdzie przepisy weszły w życie 8 października 2021 r., Niemcy z paragrafem 126a kodeksu karnego oraz Holandia, która przyjęła ustawę w 2023 r. W Unii Europejskiej doxing wymienia motyw 24 dyrektywy 2024/1385.
12. Czy zgłaszanie takich treści przynosi skutek?
Często tak. W Hongkongu po interwencji urzędu ochrony danych usunięto 2 308 z 3 461 wskazanych linków, czyli 67%. Nie każde zgłoszenie kończy się powodzeniem, ale większość wskazanych adresów zniknęła.
13. Czym doxing różni się od wycieku danych?
Wyciek dotyczy zwykle wielu osób naraz i wynika z błędu albo włamania do systemu. Doxing jest wymierzony w konkretną osobę i polega na celowym upublicznieniu jej danych.
14. Co zrobić, gdy ktoś opublikował moje dane?
Najpierw zapiszcie adresy stron i zróbcie zrzuty ekranu, potem zgłoście treść w serwisie. Kolejne kroki opisujemy w osobnym tekście na blogu, a Fundacja Usuwanie Hejtu pomaga przygotować zgłoszenia: tel. 222 900 142.
Źródła
- Merriam-Webster, 2026: Dox - definicja, etymologia i pierwsze znane użycie
- Wired, 2014: What Is Doxing?
- Ethics and Information Technology (Springer), David M. Douglas, 2016: Doxing: a conceptual analysis
- Snyder, Doerfler, Kanich, McCoy - Internet Measurement Conference, 2017: Fifteen Minutes of Unwanted Fame: Detecting and Characterizing Doxing
- Pew Research Center, 2017: Online Harassment 2017: Other types of negative experiences online
- Pew Research Center, 2017: Online Harassment 2017: Methodology
- SafeHome.org, 2025: 2025 Doxxing Report
- Chen, Cheung, Chan - International Journal of Environmental Research and Public Health, 2019: Doxing: What Adolescents Look for and Their Intentions
- EU Kids Online, London School of Economics, 2020: EU Kids Online 2020: Survey results from 19 countries
- Rząd Specjalnego Regionu Administracyjnego Hongkong, 2020: LCQ2: Measures against doxxing
- Rząd Specjalnego Regionu Administracyjnego Hongkong, 2020: LCQ7: Measures against doxxing and cyber-bullying
- Rząd Specjalnego Regionu Administracyjnego Hongkong, 2021: Personal Data (Privacy) (Amendment) Ordinance 2021 comes into effect today
- Bundesministerium der Justiz, gesetze-im-internet.de, 2026: Strafgesetzbuch, § 126a Gefährdendes Verbreiten personenbezogener Daten
- Government of the Netherlands, 2023: Use of personal data for the objective of harassment to become criminal offence
- EUR-Lex, Unia Europejska, 2024: Dyrektywa (UE) 2024/1385 w sprawie zwalczania przemocy wobec kobiet i przemocy domowej
Znacie nowsze dane o doxingu? Napiszcie w komentarzu
Czy spotkaliście się z polskim badaniem albo raportem, który mierzy doxing osobno, a nie jako część ogólnej cyberprzemocy? I drugi temat: który etap tej historii był dla Was nowy, a czego w tym zestawieniu zabrakło? Prosimy, nie podawajcie w komentarzach nazwisk ani danych innych osób.
Komentarze
Wszystkie komentarze sprawdzamy przed publikacją. Emblemat przy nicku to ranga za wsparcie fundacji. Zdobądź swój emblemat