Co roku wiosną zespół CERT Polska publikuje raport, z którego media biorą jedną lub dwie liczby do nagłówka. Za 2025 rok były to 658 320 zgłoszeń i 260 783 incydenty. Rzadziej ktoś dopisuje, co te liczby mierzą, a czego nie.
Zebraliśmy dane z siedmiu kolejnych raportów, za lata 2019-2025, i ułożyliśmy je w jedną serię. Pokazujemy, ile było zgłoszeń, ile incydentów, jaką część stanowił phishing i dlaczego jego udział spada, choć liczba fałszywych stron rośnie.
W skrócie
- W 2025 roku CERT Polska otrzymał 658 320 zgłoszeń i zarejestrował na ich podstawie 260 783 incydenty. To wzrost odpowiednio o 10% i o 152% wobec 2024 roku (raport roczny CERT Polska za 2025 rok).
- Phishing w wąskim znaczeniu, czyli wyłudzanie loginów i haseł, to 78 391 incydentów w 2025 roku, około 30% wszystkich. W 2021 roku było to 76,57%.
- Spadek udziału nie oznacza, że phishingu jest mniej. Szybciej rosną inne oszustwa z tej samej kategorii, przede wszystkim fałszywe inwestycje i fałszywe sklepy. Cała kategoria „oszustwa komputerowe” to w 2025 roku 97,1% incydentów.
- Zgłoszenie i incydent to dwie różne rzeczy. Wiele zgłoszeń tej samej fałszywej strony tworzy jeden incydent, a część zgłoszeń w ogóle nie jest incydentem.
- Raporty mierzą to, co ludzie zgłosili i co zespół wykrył. Nie mierzą liczby pokrzywdzonych ani strat finansowych.
- Podejrzaną wiadomość SMS można przekazać na numer 8080, a stronę zgłosić przez formularz incydent.cert.pl albo w aplikacji mObywatel.
Czym jest CERT Polska i skąd bierze swoje liczby?
CERT Polska to zespół reagowania na incydenty, który działa od 1996 roku w strukturach NASK - Państwowego Instytutu Badawczego. Skrót CERT pochodzi od angielskiej nazwy zespołu reagowania na zdarzenia komputerowe. Zespół wykonuje część zadań CSIRT NASK, czyli jednego z zespołów reagowania poziomu krajowego opisanych w ustawie o krajowym systemie cyberbezpieczeństwa.
W praktyce to do CERT Polska trafiają zgłoszenia od osób prywatnych, firm, szkół i urzędów samorządowych. Raport roczny nosi tytuł „Krajobraz bezpieczeństwa polskiego internetu” i od lat zawiera rozdział ze statystykami.
Którymi drogami trafiają zgłoszenia?
W raporcie za 2025 rok zespół wymienia sześć dróg: formularz zgłoszenia incydentu, formularz zgłoszenia złośliwej domeny, wiadomość SMS przekazaną na numer 8080, aplikację mObywatel z usługą „Bezpiecznie w sieci”, pocztę elektroniczną oraz tradycyjny list.
Lista ta zmieniała się w czasie i ma to znaczenie dla liczb. W kwietniu 2021 roku zespół zaczął przyjmować podejrzane wiadomości SMS. W listopadzie 2023 roku ruszył skrócony numer 8080. Raport za 2024 rok opisuje jako nowość zgłoszenia przez aplikację mObywatel. Każda nowa droga oznaczała więcej zgłoszeń, niezależnie od tego, czy oszustw faktycznie przybyło.
Czym różni się zgłoszenie od incydentu?
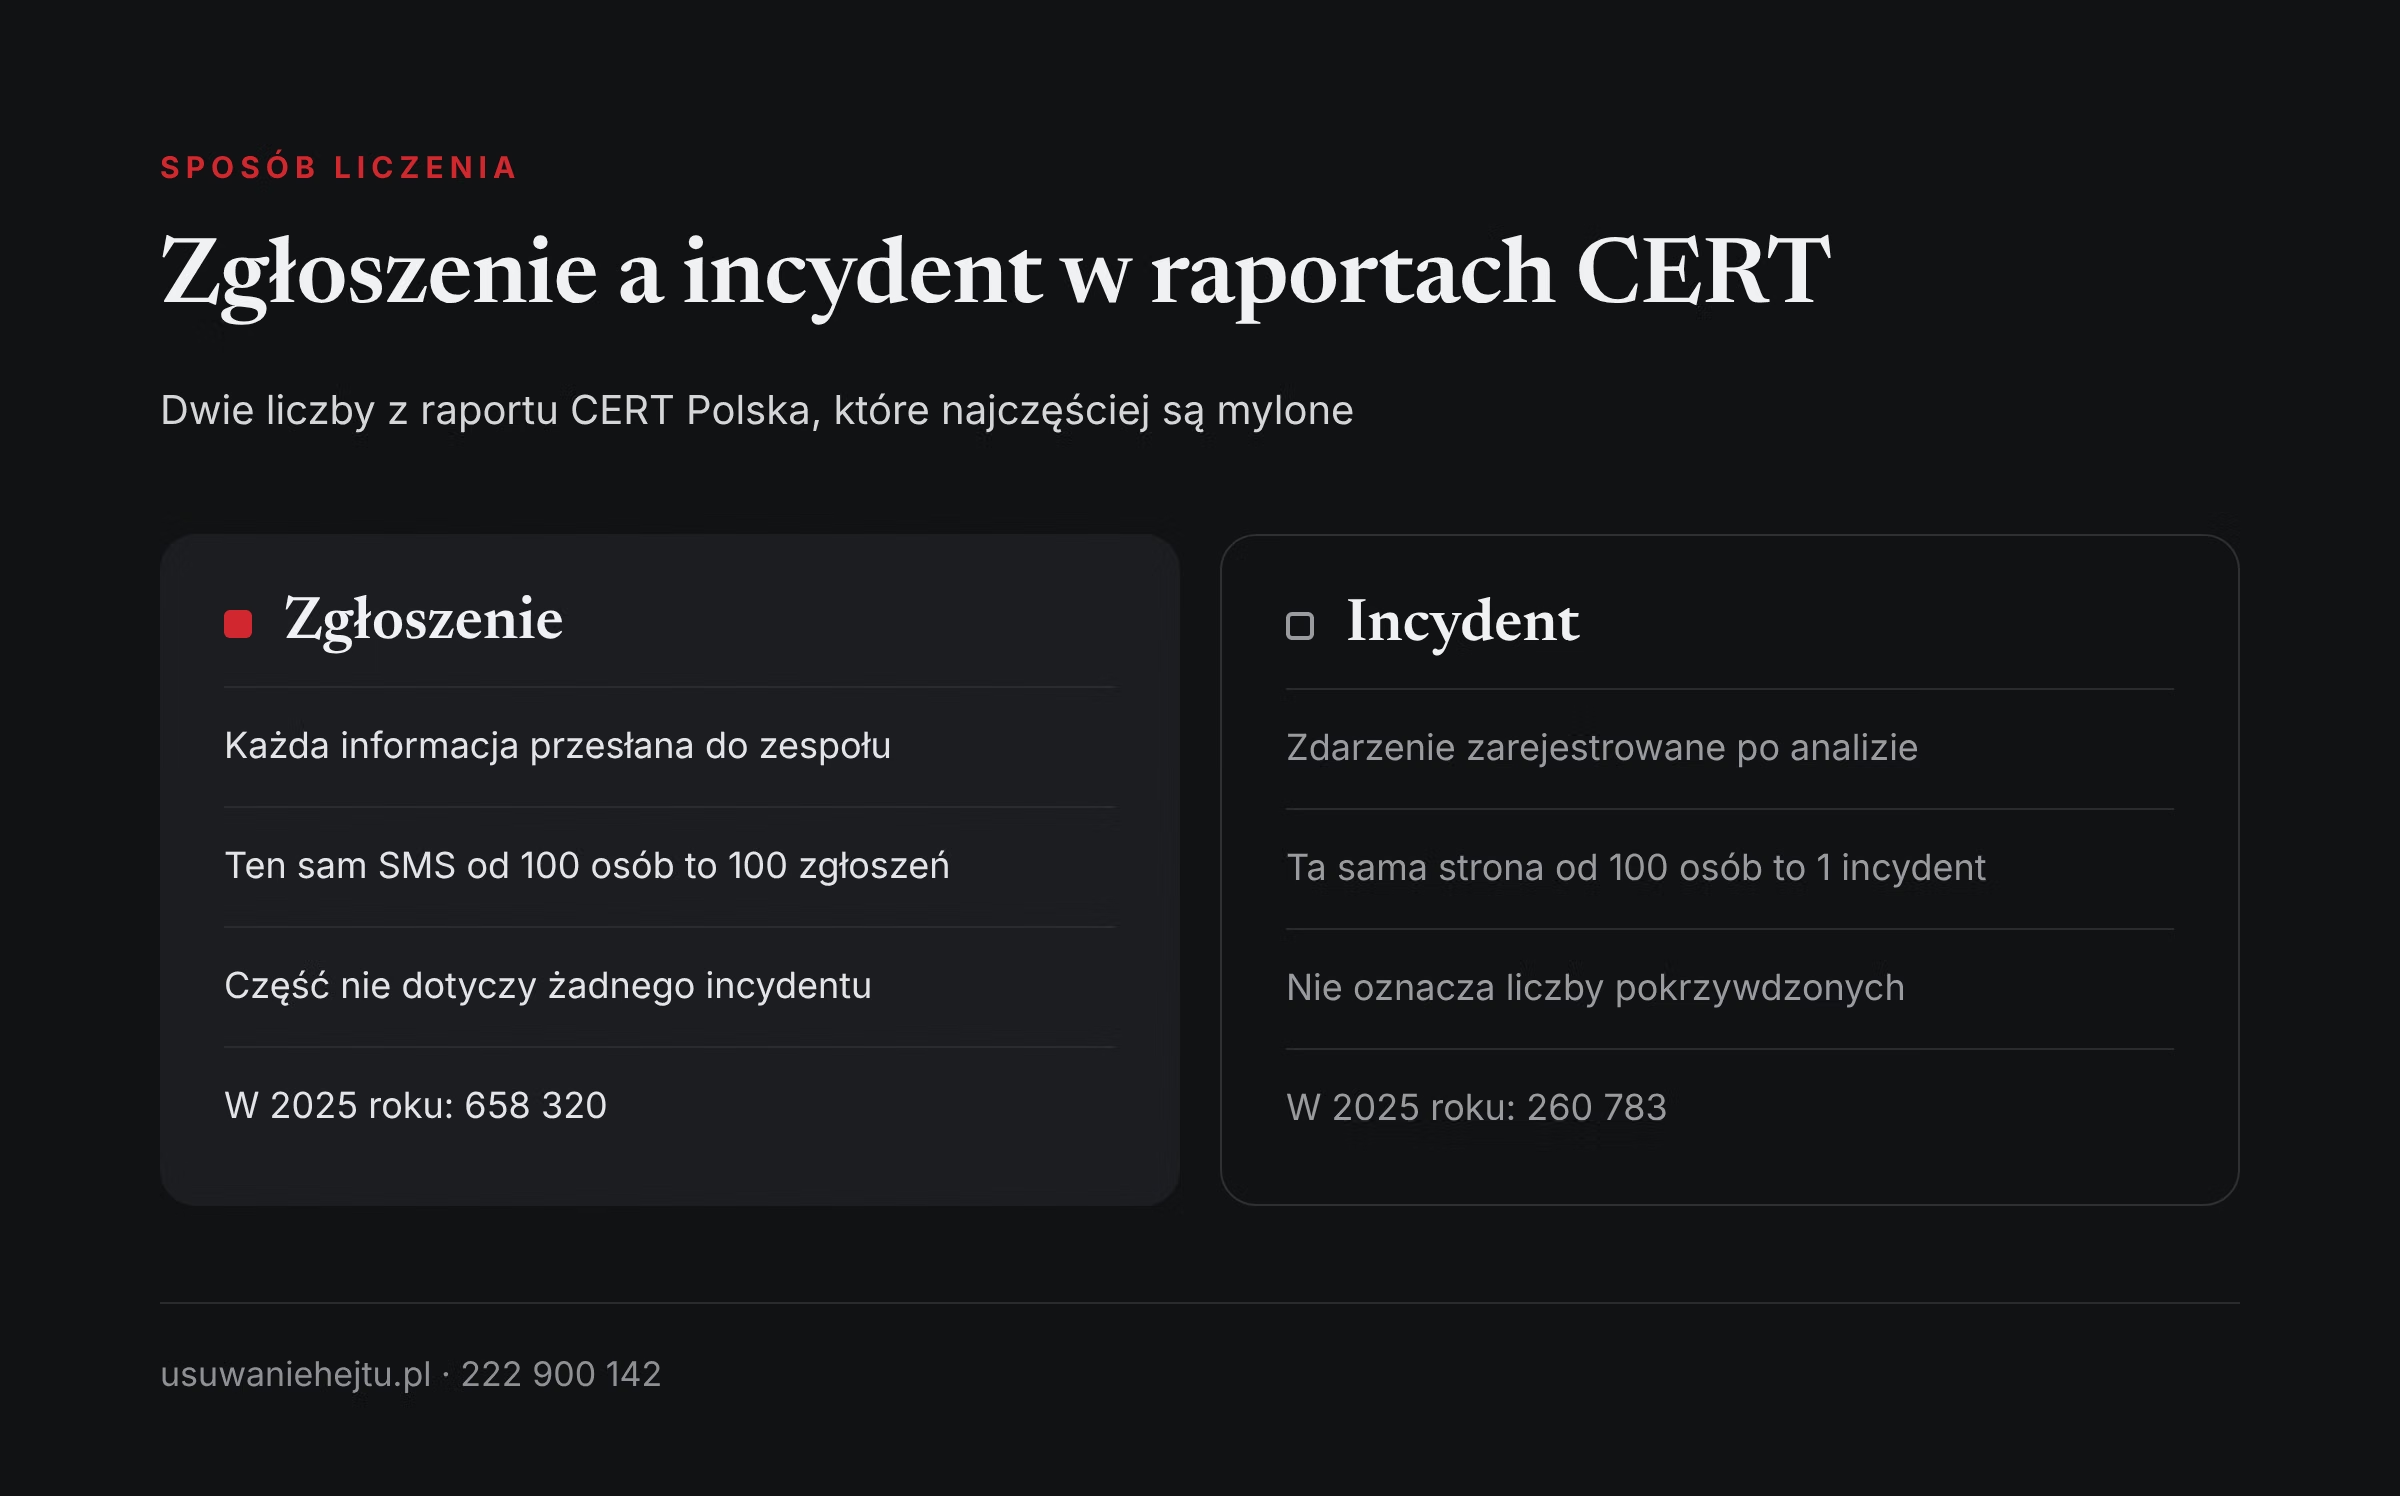
To najważniejsze rozróżnienie w całym raporcie i najczęstsze źródło pomyłek w tekstach prasowych.
Zgłoszenie.
To każda informacja, która wpłynęła do zespołu: przekazany SMS, wypełniony formularz, wiadomość z aplikacji. Sto osób, które prześlą ten sam fałszywy SMS, to sto zgłoszeń.
Incydent.
Ustawa o krajowym systemie cyberbezpieczeństwa definiuje incydent w art. 2 pkt 5 jako zdarzenie, które ma lub może mieć niekorzystny wpływ na bezpieczeństwo systemów informacyjnych. Zespół rejestruje incydent po analizie zgłoszeń. Sto zgłoszeń tej samej strony to jeden incydent.
Raporty pokazują, jak duża bywa ta różnica. W 2020 roku z 34 555 zgłoszeń zespół uznał 20 976 za dotyczące incydentów i zarejestrował 10 420 unikalnych incydentów. W 2023 roku z 371 089 zgłoszeń za dotyczące incydentów uznano 210 360, a zarejestrowano 80 267 incydentów.
Proporcja zależy od rodzaju sprawy. W raporcie za 2021 rok zespół podał, że w kategorii obraźliwych i nielegalnych treści 311 incydentów powstało z 21 522 zgłoszeń. Rok później w tej samej kategorii na jeden incydent przypadało 17 zgłoszeń.
Ile zgłoszeń i incydentów notował CERT Polska w latach 2019-2025?
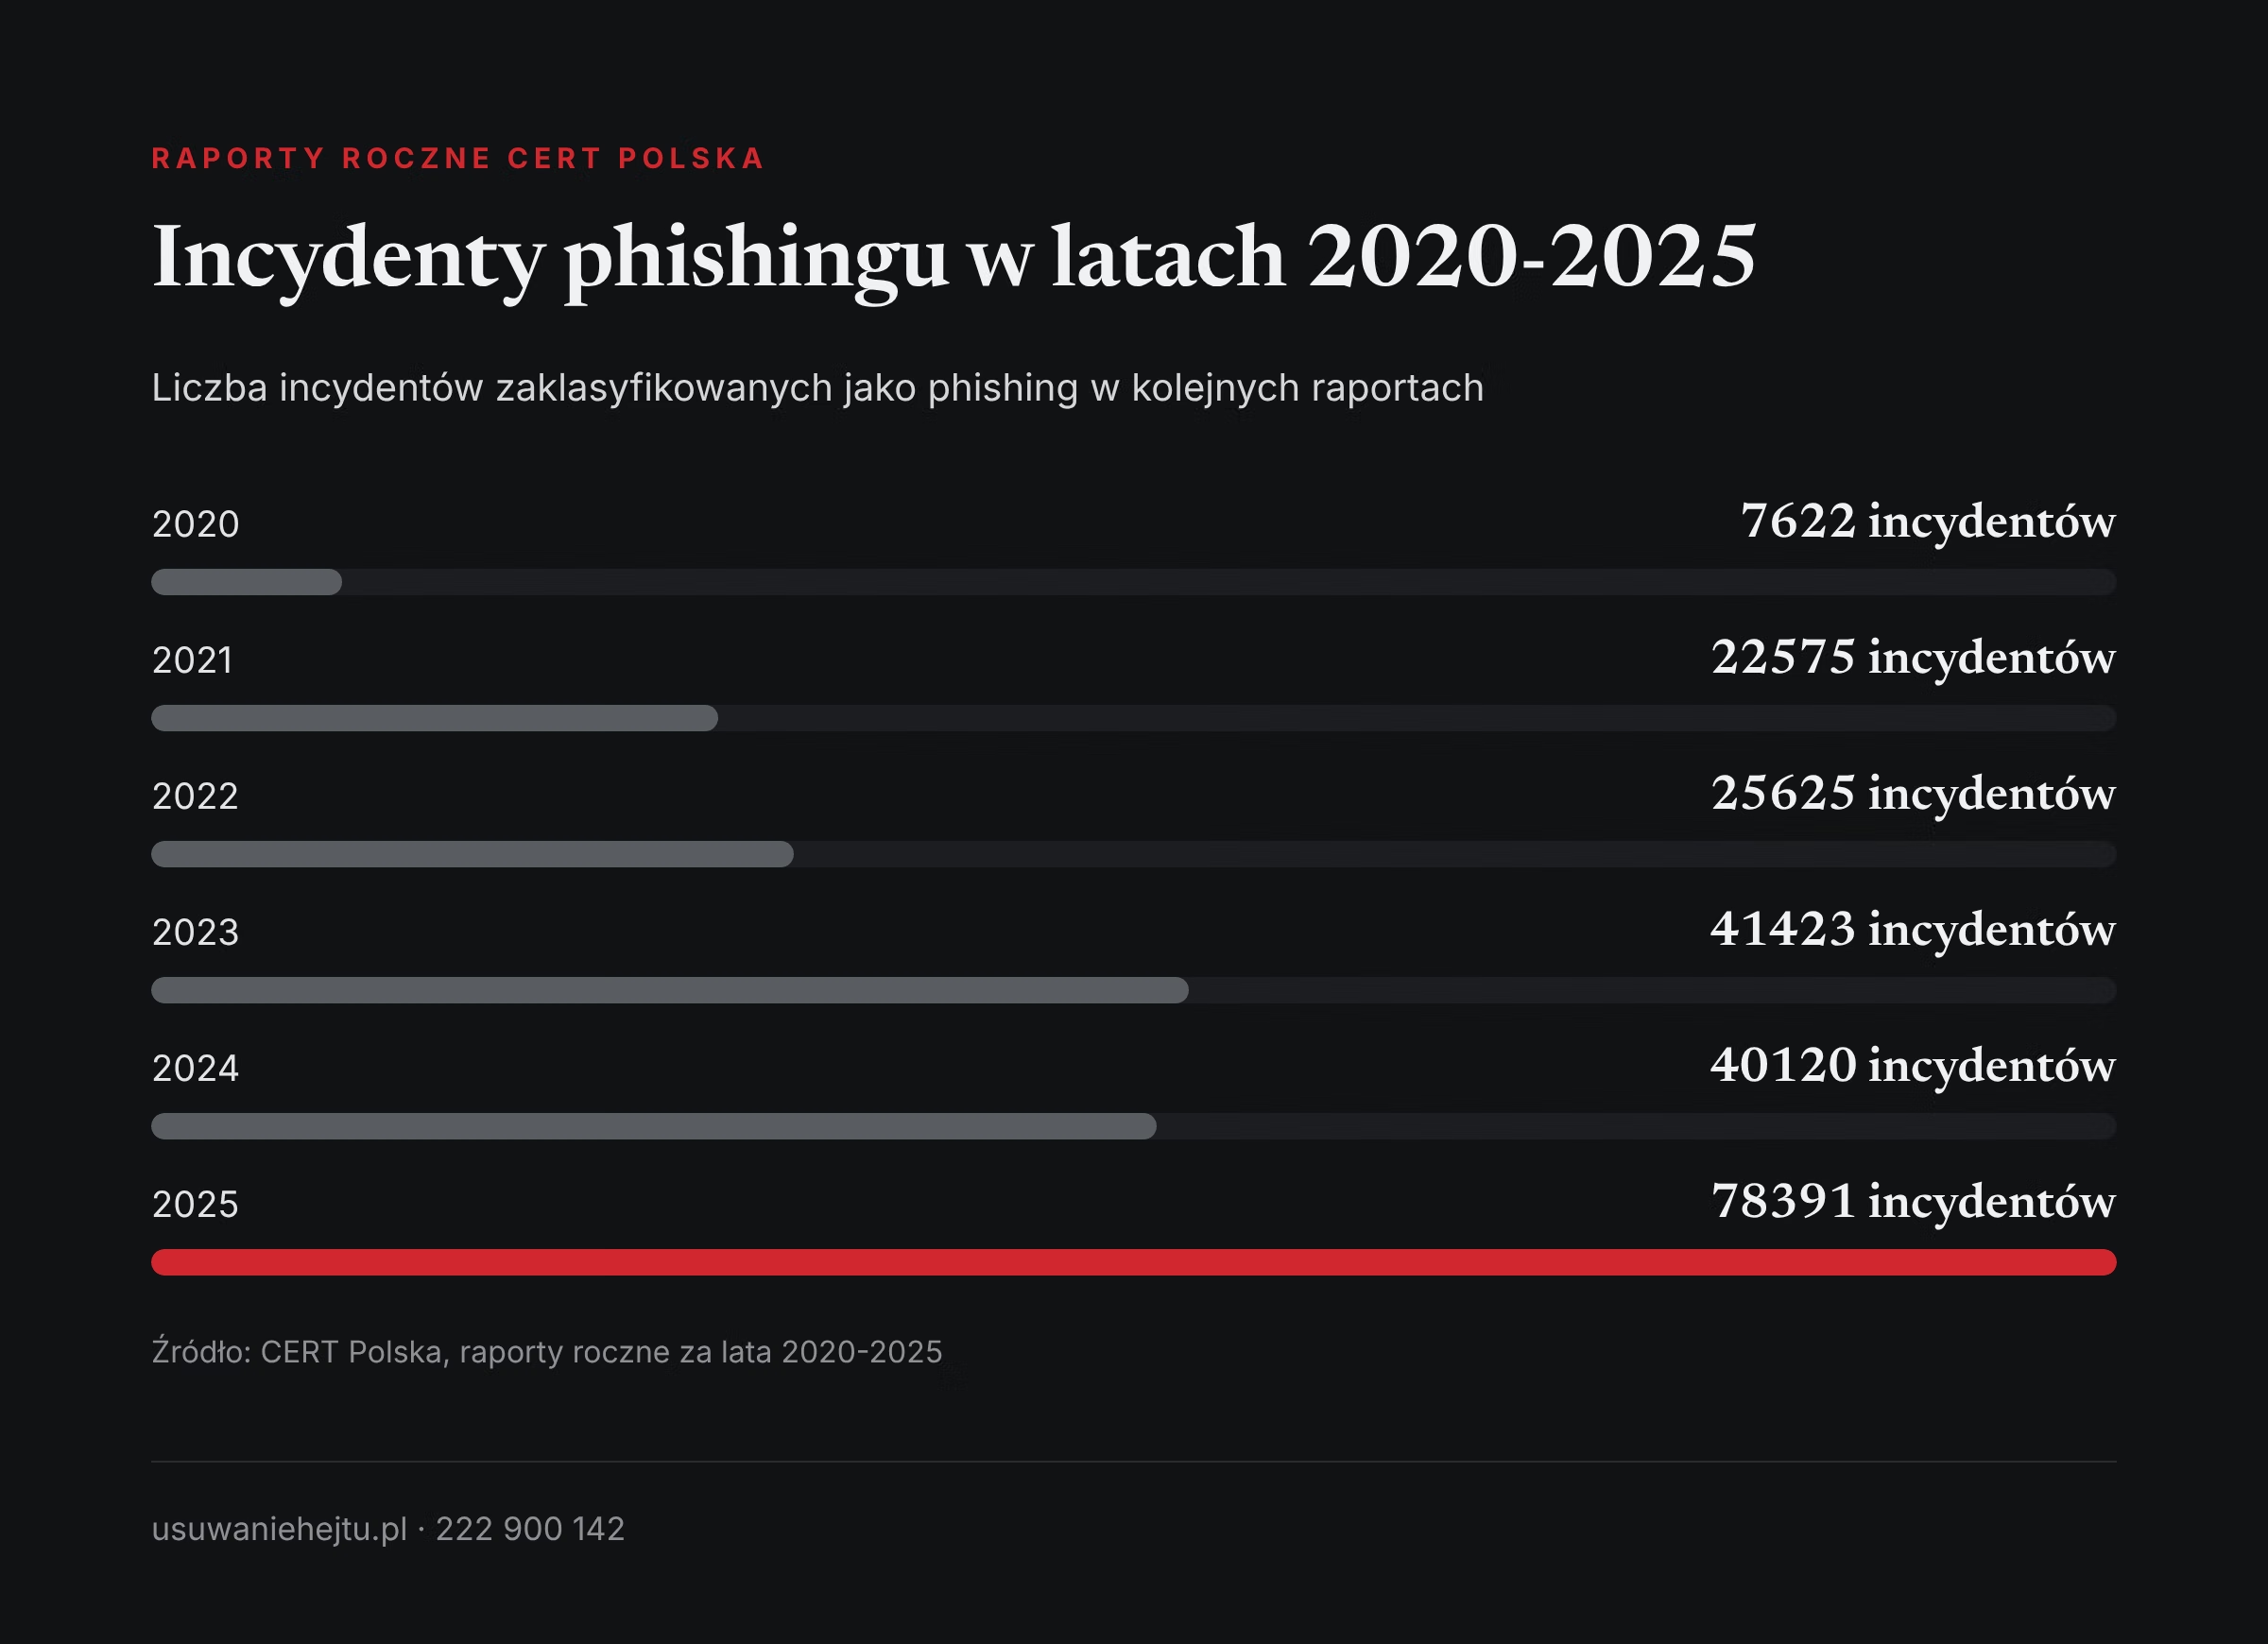
Poniższa tabela zestawia liczby podane w siedmiu raportach rocznych. Udział phishingu podajemy tak, jak zapisano go w danym raporcie: do 2023 roku z dokładnością do części procenta, a w dwóch ostatnich raportach w zaokrągleniu do pełnego procenta.
| Rok | Zgłoszenia | Incydenty | W tym phishing | Udział phishingu |
|---|---|---|---|---|
| 2019 | 22 343 | 6 484 | 3 516 | 54,2% |
| 2020 | 34 555 | 10 420 | 7 622 | 73,15% |
| 2021 | 116 071 | 29 483 | 22 575 | 76,57% |
| 2022 | 322 479 | 39 683 | 25 625 | 64,57% |
| 2023 | 371 089 | 80 267 | 41 423 | 51,61% |
| 2024 | 600 990 | 103 449 | 40 120 | 39% |
| 2025 | 658 320 | 260 783 | 78 391 | 30% |
Źródło: raporty roczne CERT Polska za lata 2019, 2020, 2021, 2022, 2023, 2024 i 2025. Raport za 2019 rok podaje liczbę zgłoszeń obsłużonych przez zespół.
W ciągu sześciu lat liczba zgłoszeń wzrosła z 22 343 do 658 320, a liczba incydentów z 6 484 do 260 783. Raport za 2025 rok przypomina też punkt wyjścia: w 2018 roku zarejestrowano 3 739 incydentów.
Dynamika rok do roku
Wzrost nie był równy. Liczba incydentów rosła skokami, a nie w stałym tempie.
- 2021: wzrost liczby incydentów o 182% wobec 2020 roku, liczba incydentów phishingu wyższa o 196% (dane z raportu za 2021 rok).
- 2022: incydentów więcej o ponad 34%, a zgłoszeń o blisko 178% (dane z raportu za 2022 rok). Phishingu przybyło o około 13,5% (nasze wyliczenie z liczb w raportach).
- 2023: liczba incydentów wzrosła ponad dwukrotnie. Phishingu przybyło o około 62% (nasze wyliczenie; raport pisze o wzroście „o ponad 61”).
- 2024: zgłoszeń więcej o 62%, incydentów o 29% (dane z raportu za 2024 rok). Liczba incydentów phishingu pierwszy raz w tej serii lekko spadła, o około 3% (nasze wyliczenie).
- 2025: zgłoszeń więcej o 10%, incydentów o 152% (dane z raportu za 2025 rok). Phishingu przybyło o około 95% (nasze wyliczenie).
Warto zauważyć, że zgłoszenia i incydenty nie rosną razem. W 2022 roku zgłoszeń przybyło niemal trzykrotnie, a incydentów o jedną trzecią. W 2025 roku było odwrotnie: zgłoszeń przybyło niewiele, a incydentów ponad dwa i pół raza więcej.
Dlaczego udział phishingu spada, skoro fałszywych stron jest coraz więcej?
Z tabeli można wyczytać pozorny paradoks. W 2021 roku phishing stanowił ponad trzy czwarte incydentów, a w 2025 roku mniej niż jedną trzecią. Jednocześnie liczba incydentów phishingu wzrosła w tym czasie z 22 575 do 78 391.
Phishing to tylko część kategorii „oszustwa komputerowe”
CERT Polska dzieli incydenty na kategorie. Raporty za lata 2019 i 2020 wskazują, że podział opiera się na międzynarodowej klasyfikacji eCSIRT.net. Phishing jest w niej podkategorią szerszej grupy „oszustwa komputerowe”.
Raport za 2025 rok definiuje phishing jako próby wyłudzenia poufnych danych, takich jak loginy i hasła do poczty, banku, portalu społecznościowego lub innej usługi. Fałszywy sklep, który przyjmuje wpłatę i nie wysyła towaru, albo reklama fałszywej inwestycji to też oszustwo komputerowe, ale już nie phishing w tym wąskim znaczeniu.
Cała kategoria oszustw komputerowych rośnie nieprzerwanie. Jej udział w incydentach wynosił 63,0% w 2019 roku, 79,75% w 2020, 86,40% w 2021, 88,22% w 2022, 94,58% w 2023, 94,7% w 2024 i 97,1% w 2025 roku. W liczbach bezwzględnych to wzrost z 4 086 do 253 238 incydentów.
Wniosek jest prosty. Phishing nie maleje, tylko inne oszustwa rosną szybciej. Kto pisze „phishing to już tylko 30% incydentów”, powinien dodać, że pozostałe oszustwa z tej samej kategorii to kolejne dwie trzecie.
Pod kogo podszywają się oszuści?
Raporty podają też marki najczęściej wykorzystywane w kampaniach phishingowych. W 2021 roku był to Facebook (4 852 incydenty). W 2022 roku firma kurierska InPost (5 119), Facebook (4 370) i Vinted (2 926). W 2023 roku Allegro (11 161), Facebook (5 308) i OLX (4 753). W 2025 roku OLX (28 462 zdarzenia) i Allegro (22 513).
Te firmy są tu poszkodowane, a nie winne. Oszuści wybierają znaki, które ludzie znają i którym ufają.
Na Liście Ostrzeżeń, o której piszemy niżej, w 2025 roku najwięcej było domen z fałszywymi inwestycjami: 98 663 wobec 42 172 rok wcześniej. Podobny obraz daje zespół działający przy nadzorze finansowym. Raport roczny CSIRT KNF za 2025 rok podaje, że zespół zgłosił do blokady 41 751 niebezpiecznych domen, z czego 40 225, czyli ponad 96%, dotyczyło fałszywych inwestycji.
Co stoi za skokiem o 152% w 2025 roku?
Sam raport tłumaczy wzrost ogólnie: rosnącą świadomością zagrożeń, rolą zespołu i działaniami informacyjnymi. Nie podaje jednej przyczyny. Z danych w raportach da się jednak wyczytać trzy rzeczy, o których warto wiedzieć.
Liczba incydentów idzie w parze z Listą Ostrzeżeń.
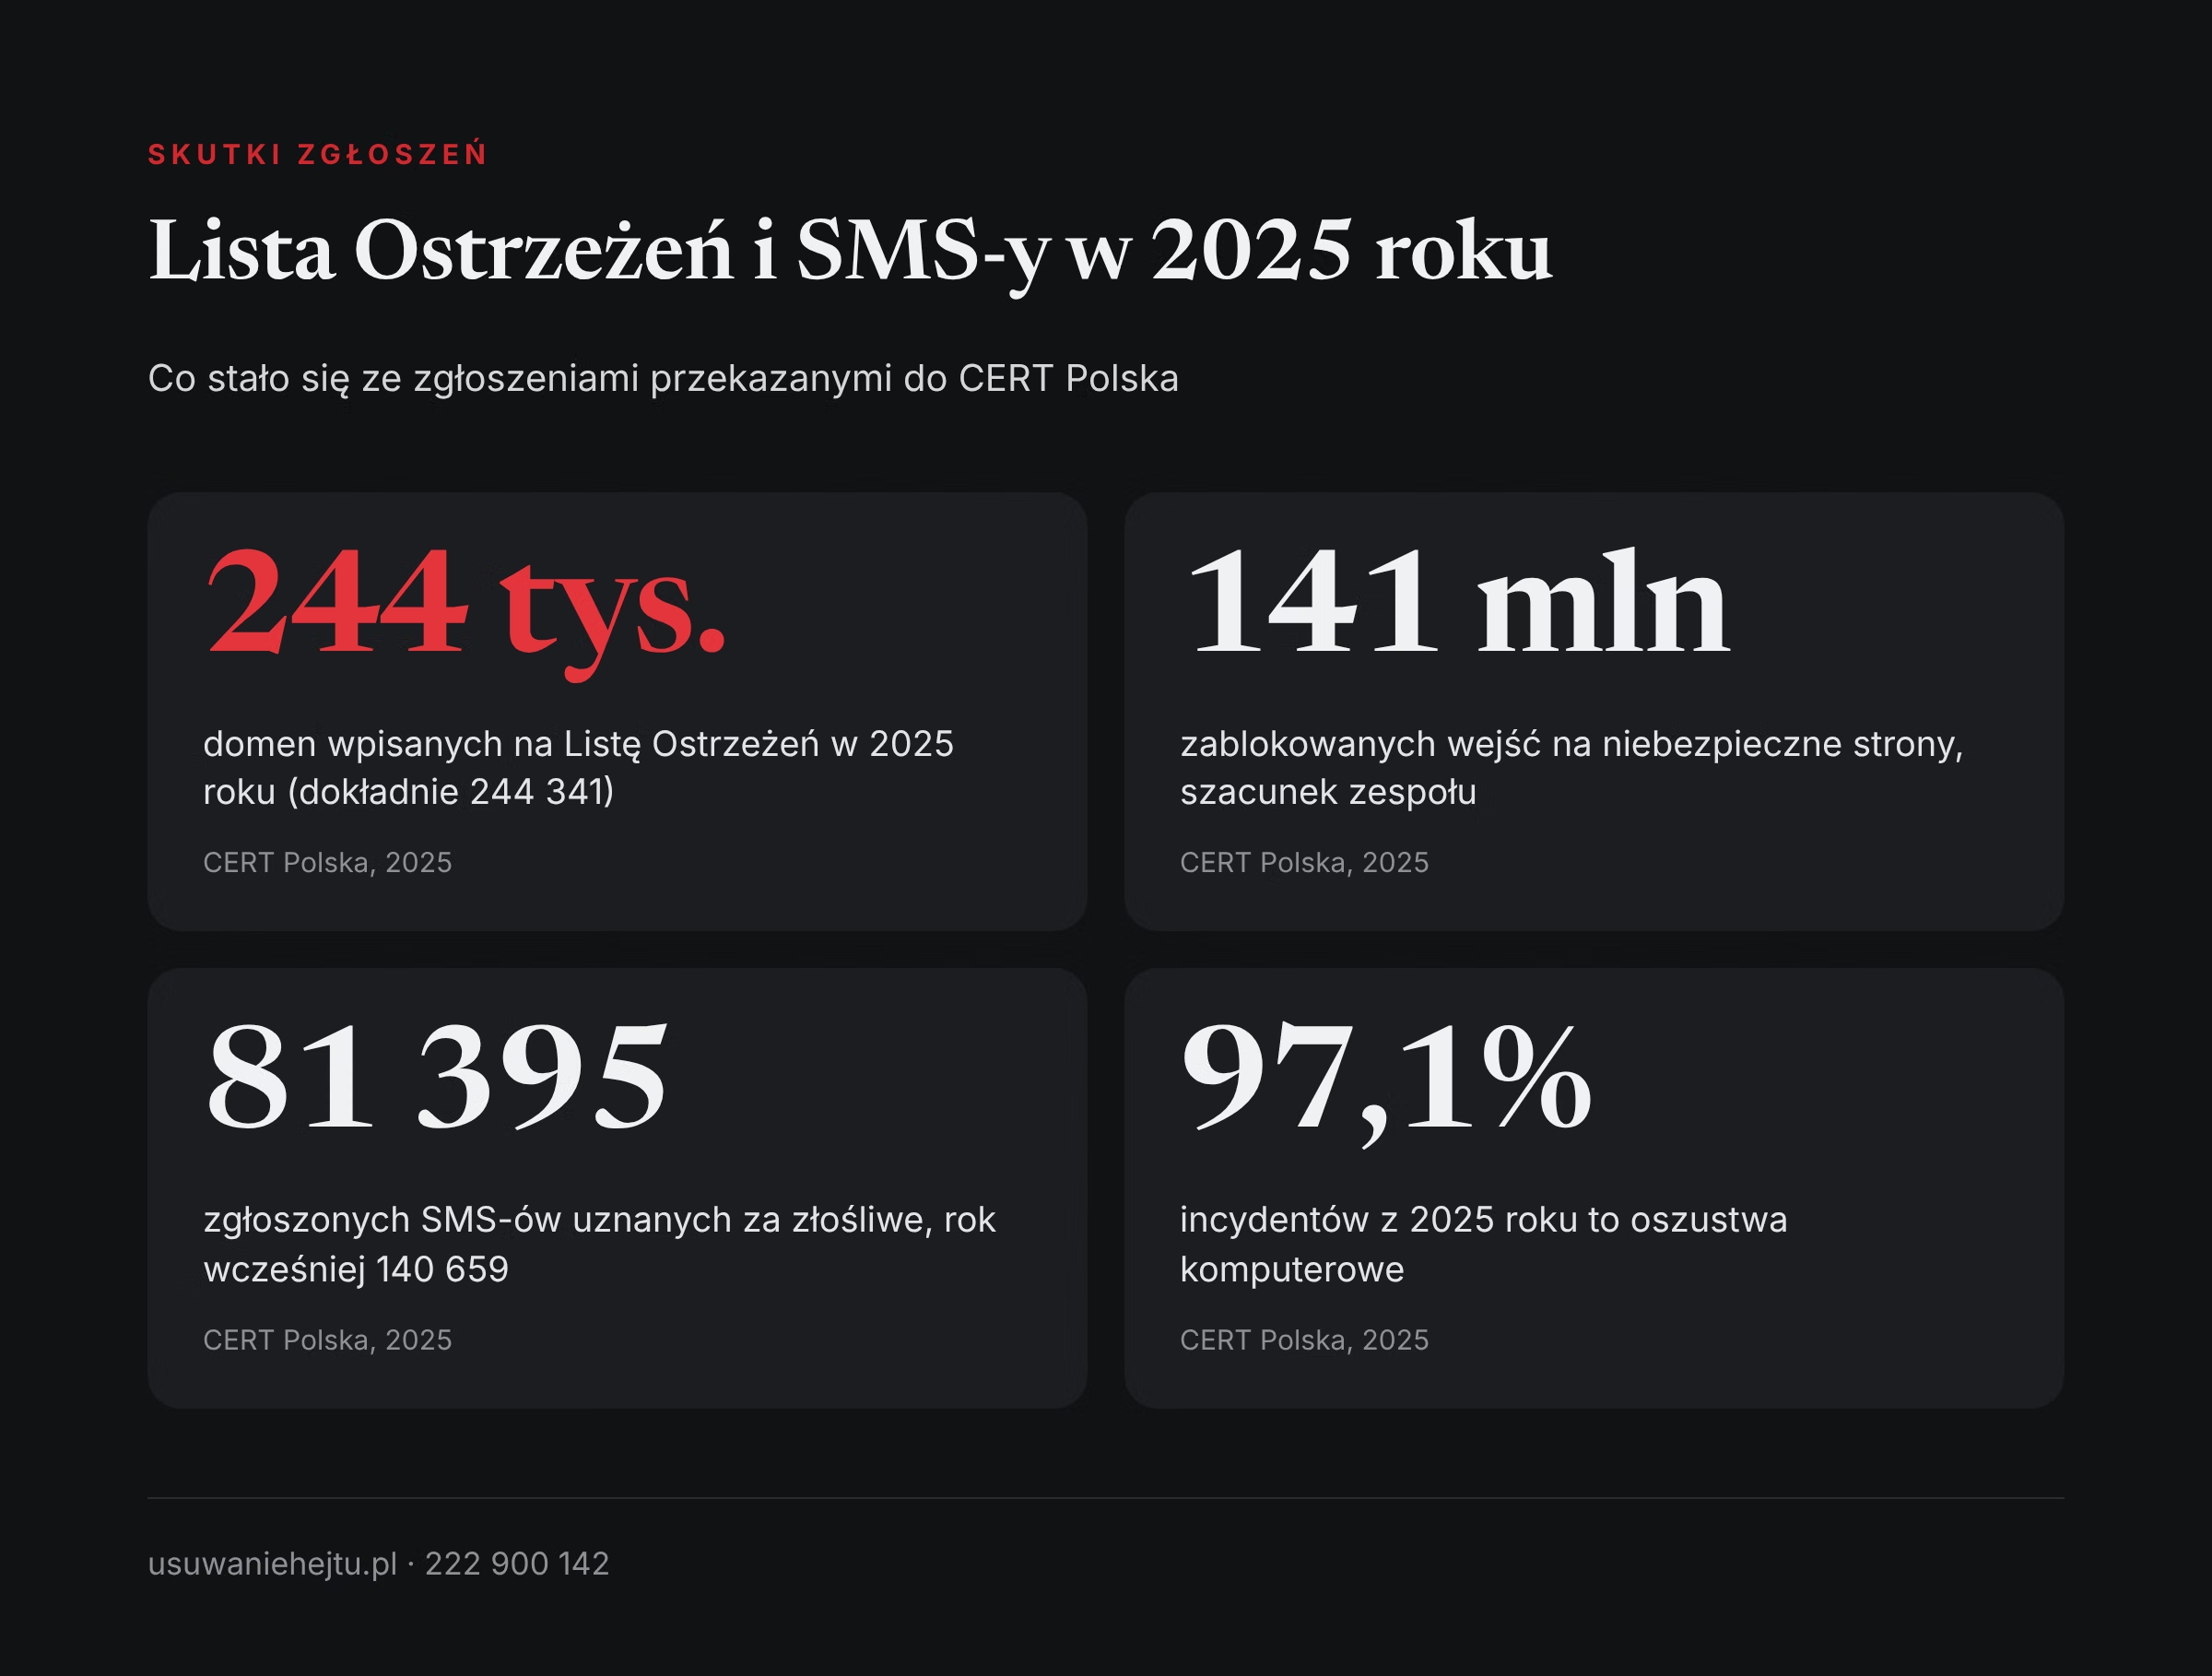
Lista Ostrzeżeń to prowadzony przez CERT Polska od marca 2020 roku wykaz niebezpiecznych domen, które operatorzy blokują. Już raport za 2020 rok przyznawał, że dzięki niej zarejestrowano 3 853 dodatkowe incydenty phishingu. W 2023 roku na listę wpisano 79,3 tys. domen, w 2024 roku 92,6 tys., a w 2025 roku 244 341. Liczba oszustw komputerowych w tych samych latach to 75 917, 97 995 i 253 238. Raport nie pisze wprost, że jedna domena to jeden incydent, ale obie serie są do siebie bardzo zbliżone.
Zmienił się obraz sektorów.
W raporcie za 2024 rok sektor „osoby fizyczne” to 2 735 incydentów (2,6%), a największy był sektor infrastruktury rynków finansowych: 44 020 incydentów (42,6%). W raporcie za 2025 rok „osoby fizyczne” to 250 595 incydentów (96,1%). Raport nie komentuje tej zmiany. Tak duże przesunięcie w ciągu roku wskazuje na inny sposób przypisywania incydentów do sektorów, dlatego tabel sektorowych z tych dwóch lat nie należy porównywać wprost.
Rośnie automatyzacja.
Raport za 2019 rok podkreślał, że zgłoszenia analizowano i grupowano „w sposób niezautomatyzowany”. W raporcie za 2025 rok zespół pisze, że dzięki rozwiniętej automatyzacji radzi sobie z nagłym napływem zgłoszeń. Zespół, który przetwarza więcej, rejestruje więcej.
To nie znaczy, że wzrost jest sztuczny. Znaczy tylko, że liczba incydentów mówi jednocześnie o oszustach i o tym, jak sprawnie działa wykrywanie.
Co mówią statystyki wiadomości SMS?
Oszustwo przez SMS nazywa się smishingiem. Ustawa o zwalczaniu nadużyć w komunikacji elektronicznej z 2023 roku definiuje go jako wysłanie wiadomości SMS, w której nadawca podszywa się pod inny podmiot, żeby nakłonić odbiorcę do określonego zachowania, na przykład podania danych albo otwarcia strony. Ta sama ustawa wprowadziła numer 8080 i blokowanie wiadomości zgodnych ze wzorcem przygotowanym przez CSIRT NASK.
| Rok | Zgłoszone wiadomości SMS | Uznane za złośliwe |
|---|---|---|
| 2022 | 217 685 | 82 319 |
| 2023 | 221 880 | 119 752 |
| 2024 | 354 566 | 140 659 |
| 2025 | 295 169 | 81 395 |
Źródło: raporty roczne CERT Polska za lata 2023, 2024 i 2025.
W 2025 roku liczba zgłoszonych wiadomości spadła o 16,8%, a liczba wiadomości uznanych za złośliwe wróciła do poziomu z 2022 roku. Zespół wiąże to z blokowaniem wzorców wiadomości, które działa od kwietnia 2024 roku. Według raportu za 2024 rok każda zgłoszona złośliwa wiadomość przełożyła się wtedy na zablokowanie 24 kolejnych, zanim dotarły do odbiorców.
Tu również jest zastrzeżenie. Od 2024 roku za złośliwe uznaje się także wiadomości bez linku, jeśli pasują do znanego schematu oszustwa. Liczby sprzed tej zmiany i po niej nie są w pełni porównywalne. Dodatkowo w grudniu 2023 roku, po ogłoszeniu numeru 8080, wpłynęło 84 880 zgłoszeń, czyli ponad jedna trzecia całego roku.
Ile wejść na fałszywe strony udało się zablokować?
Raport za 2025 rok szacuje, że Lista Ostrzeżeń zablokowała około 141,1 mln wejść na niebezpieczne strony. Rok wcześniej było to 71,8 mln. To szacunek oparty na danych własnych zespołu i partnerów, a nie dokładny pomiar. Dobrze jednak pokazuje skalę: jedna zablokowana domena chroni wiele osób naraz.
Sposób korzystania z listy opisuje strona Listy Ostrzeżeń CERT Polska. Raport za 2025 rok podaje, że domena trafia na listę na 6 miesięcy, a poprawnie wdrożona blokada zaczyna działać w ciągu 5 minut od dodania wpisu.
Czego raporty CERT Polska nie mierzą?
Dane z raportów są rzetelne, ale mają granice. Uczciwe powołanie się na nie wymaga, żeby te granice znać.
Nie mierzą liczby pokrzywdzonych.
Incydent to najczęściej fałszywa strona albo kampania. Na jedną stronę mogło wejść tysiąc osób albo nikt. Raport nie mówi, ile osób podało dane.
Nie mierzą strat.
W statystykach incydentów nie ma kwot. Osobno opisaliśmy, ile pieniędzy tracą pokrzywdzeni według danych urzędowych.
Zależą od tego, czy ludzie zgłaszają.
Raporty same to przyznają. Kampanie w telewizji i radiu, prowadzone od 2022 roku, zwiększały liczbę zgłoszeń. W raporcie za 2025 rok pada wspomnienie, że rekord dobowy zgłoszeń odnotowano w dniu emisji reklamy podczas meczu Polska - Argentyna na mistrzostwach świata w piłce nożnej.
Zmieniały się zasady liczenia.
Nowe drogi zgłoszeń, Lista Ostrzeżeń, nowa definicja złośliwego SMS-a i inny podział na sektory sprawiają, że seria z lat 2019-2025 nie jest jednorodna. Raporty nie zawierają osobnego rozdziału z pełnym opisem metody.
Słowo „phishing” ma w raporcie dwa znaczenia.
Oprócz incydentów phishingu raport prowadzi osobną statystykę „phishingu hostowanego w polskich sieciach”, czyli fałszywych stron umieszczonych na serwerach w Polsce. W 2025 roku było to 144 320 zgłoszeń dotyczących 4 430 domen, a rok wcześniej 235 618 zgłoszeń i 62 952 domeny. Raport zaznacza, że spadek liczby domen wynika ze zmiany metodyki: pominięto źródła danych o niskiej pewności. Tych liczb nie wolno mieszać z liczbą incydentów.
To dane jednego zespołu.
Obok CSIRT NASK działają CSIRT GOV i CSIRT MON, a sektor finansowy ma własny zespół CSIRT KNF. Operatorzy telekomunikacyjni i banki mają własne zespoły i własne statystyki.
Jak te liczby mają się do innych źródeł?
Żadne pojedyncze źródło nie pokazuje całego zjawiska. Każde liczy co innego, więc liczb nie wolno do siebie dodawać.
| Źródło | Co liczy | Liczba | Okres |
|---|---|---|---|
| CERT Polska | Incydenty phishingu | 78 391 | 2025 |
| CERT Polska | Domeny wpisane na Listę Ostrzeżeń | 244 341 | 2025 |
| CSIRT KNF | Domeny zgłoszone do blokady | 41 751 | 2025 |
| Policja | Przestępstwa stwierdzone z art. 287 Kodeksu karnego | 19 311 | 2023 |
| Eurostat | Odsetek mieszkańców Polski, którzy otrzymali fałszywą wiadomość | 6,11% | 2019 |
| APWG | Ataki phishingowe na świecie w jednym kwartale | 1 003 924 | I kw. 2025 |
Źródło: CERT Polska, CSIRT KNF, statystyka Policji, Eurostat, APWG.
Policja
Policja liczy postępowania i przestępstwa, a nie strony. Według serwisu statystycznego Policji w 2023 roku z art. 287 Kodeksu karnego, czyli oszustwa komputerowego, wszczęto 15 997 postępowań i stwierdzono 19 311 przestępstw. W 2022 roku było to 26 802 postępowania i 25 273 przestępstwa, a w 2018 roku 7 402 i 5 843.
Ta statystyka nie pokrywa się z phishingiem. Część wyłudzeń jest kwalifikowana jako zwykłe oszustwo z art. 286, a wiele osób nie składa zawiadomienia. Zestawienie na stronie kończy się na 2023 roku.
Eurostat
Eurostat pyta ludzi wprost, czy czegoś doświadczyli. W badaniu z 2019 roku 6,11% mieszkańców Polski zadeklarowało, że otrzymało fałszywą wiadomość, czyli zetknęło się z phishingiem. Średnia dla Unii Europejskiej wyniosła 24,7% (zbiór danych Eurostatu o problemach z bezpieczeństwem w internecie).
To dane sprzed kilku lat i oparte na deklaracjach. Niski wynik Polski nie musi oznaczać, że takich wiadomości było mało. Może też oznaczać, że mniej osób je rozpoznawało. Ten zbiór danych kończy się na 2019 roku.
Dane światowe
Międzynarodowa organizacja APWG, która zrzesza firmy i instytucje zajmujące się zwalczaniem phishingu, podała w raporcie za pierwszy kwartał 2025 roku, że zaobserwowała w tym czasie 1 003 924 ataki phishingowe. W kolejnych kwartałach 2024 roku było to 877 536, 932 923 i 989 123. APWG liczy unikalne fałszywe witryny, więc jej metoda jest bliższa liczeniu domen niż liczeniu zgłoszeń.
Jak rzetelnie cytować dane o phishingu?
Kilka zasad przyda się dziennikarzom, studentom i osobom, które przygotowują prezentacje albo szkolenia.
- Podawajcie rok, którego dotyczy liczba, a nie rok publikacji. Raport za 2025 rok ukazał się w kwietniu 2026 roku.
- Rozróżniajcie zgłoszenia i incydenty. Zdanie „658 tysięcy cyberataków” jest nieprawdziwe. Prawdziwe jest zdanie „658 320 zgłoszeń, z których zarejestrowano 260 783 incydenty”.
- Nie zamieniajcie incydentów na pokrzywdzonych. Incydent to zdarzenie, a nie osoba.
- Przy udziale phishingu dopisujcie, że to podkategoria oszustw komputerowych, a cała kategoria to 97,1% incydentów z 2025 roku.
- Przy porównaniach wieloletnich zaznaczajcie, że zmieniały się drogi zgłoszeń i zasady liczenia.
- Nie sumujcie danych CERT Polska, CSIRT KNF, Policji i banków. Ta sama sprawa może być w każdym z tych zbiorów.
- Linkujcie do pliku raportu, a nie do omówienia. Wszystkie raporty są dostępne na stronie CERT Polska.
Wzór zdania do tekstu lub pracy
Możecie skorzystać z takiego sformułowania i podmienić liczby na te z roku, o którym piszecie:
Wzór.
„Według raportu rocznego CERT Polska w 2025 roku zespół otrzymał 658 320 zgłoszeń i zarejestrował na ich podstawie 260 783 incydenty. Phishing, czyli próby wyłudzenia loginów i haseł, stanowił około 30% incydentów (78 391). Dane obejmują zdarzenia zgłoszone i wykryte, a nie liczbę osób pokrzywdzonych.”
Jak zgłosić phishing do CERT Polska?
Każde zgłoszenie ma znaczenie, bo to z nich powstaje Lista Ostrzeżeń. Zgłosić można także wtedy, gdy nic się nie stało i nikt nie podał danych.
- Podejrzany SMS przekażcie na numer 8080. Zgodnie z ustawą operator nie może pobierać za to opłaty.
- Podejrzaną stronę albo wiadomość e-mail zgłoście przez formularz incydent.cert.pl. Wklejcie pełny adres strony.
- Możecie też użyć usługi „Bezpiecznie w sieci” w aplikacji mObywatel. Opisuje ją raport CERT Polska za 2024 rok.
- Nie otwierajcie linku ponownie, żeby sprawdzić, czy strona nadal działa.
Co zrobić, gdy dane zostały już podane?
To może się zdarzyć każdemu. Fałszywe strony są dziś bardzo podobne do prawdziwych, a wiadomości przychodzą w chwili, gdy czekamy na paczkę albo przelew. Wstyd nie jest tu potrzebny, potrzebna jest szybkość.
- Jeśli chodzi o bank lub kartę, zadzwońcie od razu do banku na numer z jego oficjalnej strony i zablokujcie dostęp.
- Zmieńcie hasło do przejętego konta i do wszystkich kont z tym samym hasłem. Włączcie logowanie dwuetapowe.
- Zróbcie zrzuty ekranu wiadomości i strony. Pomoże w tym nasz tekst o tym, jak zabezpieczyć materiał dowodowy.
- Jeśli straciliście pieniądze, złóżcie zawiadomienie na policji.
- Zgłoście stronę do CERT Polska, żeby trafiła na Listę Ostrzeżeń.
Przejęte konto bywa potem używane do podszywania się pod właściciela i rozsyłania próśb o pieniądze do znajomych. Jeśli ktoś działa w Waszym imieniu, zajrzyjcie do tekstu o tym, jak usunąć fałszywy profil z Waszym zdjęciem i nazwiskiem. Jeśli Wasze dane wyciekły z firmy lub serwisu, przyda się opis tego, co zrobić po zawiadomieniu o wycieku danych. Mniej kont to mniej miejsc, z których dane mogą wypłynąć, dlatego warto też znaleźć i usunąć stare konta.
Ten tekst omawia dane i nie zastępuje porady prawnika. W sprawie konkretnej szkody warto skonsultować się z prawnikiem.
Podsumowanie: co naprawdę wynika z raportów CERT Polska?
Raporty roczne CERT Polska to najpełniejsze publiczne źródło wiedzy o tym, jakie oszustwa trafiają do polskich internautów. Pokazują wyraźny kierunek: od 2019 do 2025 roku liczba zarejestrowanych incydentów wzrosła z 6 484 do 260 783, a oszustwa komputerowe stanowią dziś 97,1% z nich.
Phishing w wąskim znaczeniu to 78 391 incydentów i około 30% całości. Jego udział spada, bo szybciej przybywa fałszywych inwestycji i fałszywych sklepów. Liczba samych incydentów phishingu w 2025 roku niemal się podwoiła.
Jednocześnie te liczby mówią o aktywności zgłaszających i sprawności zespołu, a nie o liczbie pokrzywdzonych. Kto o tym pamięta, może cytować raporty bez ryzyka pomyłki. Podobnie warto podchodzić do innych zestawień, na przykład do danych o fałszywych kontach usuwanych przez LinkedIn.
Jest też dobra wiadomość. Zgłoszenia działają: w 2025 roku liczba złośliwych SMS-ów spadła do poziomu sprzed trzech lat, a Lista Ostrzeżeń zatrzymała według szacunku zespołu około 141,1 mln wejść na niebezpieczne strony.
Gdzie szukać pomocy?
CERT Polska.
Podejrzane strony i wiadomości zgłaszajcie przez incydent.cert.pl, a wiadomości SMS na numer 8080.
Bank i policja.
Przy utracie pieniędzy albo danych do logowania najpierw kontakt z bankiem, potem zawiadomienie na policji. W razie zagrożenia życia lub zdrowia dzwońcie pod 112.
Fundacja Usuwanie Hejtu.
Jeśli po przejęciu konta ktoś podszywa się pod Was, publikuje Wasze dane albo Was nęka, pomożemy przygotować zgłoszenia do serwisów i poprowadzimy je do końca. Pomożemy też zabezpieczyć materiał i skierujemy do prawnika lub psychologa. Telefon: 222 900 142, e-mail: biuro@usuwaniehejtu.pl. Fundacja nie zastępuje prawnika i nie ustala tożsamości sprawców poza drogą prawną.
Telefony wsparcia.
Utrata oszczędności to duże obciążenie. Dorośli w kryzysie emocjonalnym mogą zadzwonić pod 116 123. Dzieci i młodzież pod 116 111, a rodzice i nauczyciele pod 800 100 100.
Działania Fundacji można wesprzeć darowizną na stronie usuwaniehejtu.pl.
Najczęściej zadawane pytania
1. Ile zgłoszeń otrzymał CERT Polska w 2025 roku?
Według raportu rocznego było to 658 320 zgłoszeń, o 10% więcej niż w 2024 roku. Na ich podstawie zespół zarejestrował 260 783 incydenty.
2. Ile incydentów phishingu zarejestrowano w Polsce w 2025 roku?
CERT Polska podaje 78 391 incydentów phishingu, czyli około 30% wszystkich zarejestrowanych incydentów. Rok wcześniej było ich 40 120.
3. Czy liczba incydentów to liczba osób oszukanych?
Nie. Incydent to zdarzenie, najczęściej fałszywa strona lub kampania. Raport nie podaje, ile osób na nią weszło ani ile podało dane.
4. Dlaczego zgłoszeń jest więcej niż incydentów?
Wiele osób zgłasza tę samą stronę lub ten sam SMS, a zespół łączy takie zgłoszenia w jeden incydent. Część zgłoszeń po sprawdzeniu nie okazuje się też incydentem.
5. Czy phishingu w Polsce jest mniej, skoro jego udział spadł do 30%?
Nie. Liczba incydentów phishingu wzrosła z 22 575 w 2021 roku do 78 391 w 2025 roku. Udział spadł, ponieważ jeszcze szybciej przybywało innych oszustw, głównie fałszywych inwestycji i fałszywych sklepów.
6. Czym phishing różni się od oszustwa komputerowego w raportach CERT Polska?
Oszustwa komputerowe to szeroka kategoria, a phishing jest jedną z jej części. Phishing oznacza wyłudzanie danych, na przykład loginu i hasła. Fałszywy sklep albo fałszywa inwestycja trafia do tej samej kategorii, ale nie do phishingu.
7. Kiedy ukazuje się raport roczny CERT Polska?
Raporty ukazują się wiosną roku następującego po roku, którego dotyczą. Raport za 2025 rok opublikowano w kwietniu 2026 roku, a raport za 2024 rok w kwietniu 2025 roku.
8. Czy raporty CERT Polska podają straty finansowe?
Statystyki incydentów nie zawierają kwot. Dane o wartości oszukańczych transakcji publikuje bank centralny, a o przestępstwach Policja.
9. Czym jest Lista Ostrzeżeń CERT Polska?
To wykaz niebezpiecznych domen prowadzony od marca 2020 roku. Operatorzy i programy, które z niej korzystają, blokują wejście na wpisane strony. W 2025 roku trafiło na nią 244 341 domen.
10. Czy zgłoszenie SMS-a na numer 8080 coś kosztuje?
Nie. Ustawa o zwalczaniu nadużyć w komunikacji elektronicznej zobowiązuje operatorów, żeby nie pobierali opłaty za korzystanie z numeru 8080.
11. Czy warto zgłaszać phishing, jeśli nic się nie stało?
Tak. Zgłoszona strona może trafić na Listę Ostrzeżeń i zostać zablokowana, zanim wejdą na nią kolejne osoby. Raport za 2024 rok podaje, że jedna zgłoszona złośliwa wiadomość przekładała się na zablokowanie 24 następnych.
12. Czy można porównywać dane CERT Polska z różnych lat?
Można, ale z zastrzeżeniami. W latach 2019-2025 zmieniały się drogi zgłoszeń, zasady uznawania SMS-ów za złośliwe i sposób podziału na sektory, więc część wzrostu wynika z lepszego wykrywania.
13. Czy dane CERT Polska można dodać do danych Policji lub CSIRT KNF?
Nie. Każda instytucja liczy co innego: incydenty, domeny albo przestępstwa. Ta sama sprawa może się znaleźć w kilku zbiorach jednocześnie.
14. Skąd wziąć pełne raporty CERT Polska?
Wszystkie raporty są dostępne jako pliki PDF na stronie cert.pl. Najlepiej linkować bezpośrednio do pliku raportu z danego roku, a nie do jego omówień.
Źródła
- NASK - Państwowy Instytut Badawczy, CERT Polska, 2026: Krajobraz bezpieczeństwa polskiego internetu. Raport roczny z działalności CERT Polska za 2025 rok
- NASK - Państwowy Instytut Badawczy, CERT Polska, 2025: Krajobraz bezpieczeństwa polskiego internetu. Raport roczny z działalności CERT Polska za 2024 rok
- NASK - Państwowy Instytut Badawczy, CERT Polska, 2024: Krajobraz bezpieczeństwa polskiego internetu. Raport roczny z działalności CERT Polska za 2023 rok
- NASK - Państwowy Instytut Badawczy, CERT Polska, 2023: Krajobraz bezpieczeństwa polskiego internetu. Raport roczny z działalności CERT Polska za 2022 rok
- NASK - Państwowy Instytut Badawczy, CERT Polska, 2022: Krajobraz bezpieczeństwa polskiego internetu. Raport roczny z działalności CERT Polska za 2021 rok
- NASK - Państwowy Instytut Badawczy, CERT Polska, 2021: Krajobraz bezpieczeństwa polskiego internetu. Raport roczny z działalności CERT Polska za 2020 rok
- NASK - Państwowy Instytut Badawczy, CERT Polska, 2020: Krajobraz bezpieczeństwa polskiego internetu. Raport roczny z działalności CERT Polska za 2019 rok
- CERT Polska, 2026: Raport roczny z działalności CERT Polska w 2025 roku (strona publikacji)
- CERT Polska, 2026: Lista Ostrzeżeń przed niebezpiecznymi stronami
- CERT Polska, 2026: Zgłoś incydent
- Urząd Komisji Nadzoru Finansowego, CSIRT KNF, 2026: Polski rynek finansowy w obliczu zagrożeń. Raport roczny CSIRT KNF 2025
- Komenda Główna Policji, serwis Statystyka, 2024: Oszustwo komputerowe (art. 287). Postępowania wszczęte i przestępstwa stwierdzone za lata 1999-2023
- Eurostat, 2019: Security related problems experienced when using the internet (isoc_cisci_pb), dane za 2019 r.
- APWG (Anti-Phishing Working Group), 2025: Phishing Activity Trends Report, 1st Quarter 2025
- APWG (Anti-Phishing Working Group), 2025: Phishing Activity Trends Reports (strona z raportami)
- Kancelaria Sejmu, 2026: Ustawa z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (tekst ujednolicony)
- Kancelaria Sejmu, 2026: Ustawa z dnia 28 lipca 2023 r. o zwalczaniu nadużyć w komunikacji elektronicznej (tekst ujednolicony)
A jak to wygląda u Was? Napiszcie w komentarzu
Czy zdarzyło się Wam przekazać fałszywy SMS na numer 8080 albo zgłosić stronę przez formularz i czy dostaliście informację, co stało się dalej? Jeśli korzystacie z danych CERT Polska w pracy, na studiach albo w redakcji, napiszcie, której liczby lub wyjaśnienia w raportach brakuje Wam najbardziej. Prosimy, żeby w komentarzach nie podawać nazwisk ani danych innych osób.
Komentarze
Wszystkie komentarze sprawdzamy przed publikacją. Emblemat przy nicku to ranga za wsparcie fundacji. Zdobądź swój emblemat