Wiadomość od nieznajomego, że „Wasze hasło krąży po sieci”, budzi niepokój. Zwykle jednak nie trzeba nikomu wierzyć na słowo. Da się samodzielnie sprawdzić, czy Wasz adres e-mail albo hasło trafiły do znanych zbiorów wykradzionych danych, i zrobić to w kilka minut.
Ten tekst pokazuje, gdzie sprawdzić, jak odczytać wynik, jak włączyć powiadomienia o przyszłych wyciekach i co zmienić, jeśli Wasz adres się znalazł. Wynik „trafienie” nie oznacza, że ktoś już włamał się na Wasze konto. Oznacza, że warto poukładać zabezpieczenia, zanim ktoś spróbuje.
W skrócie
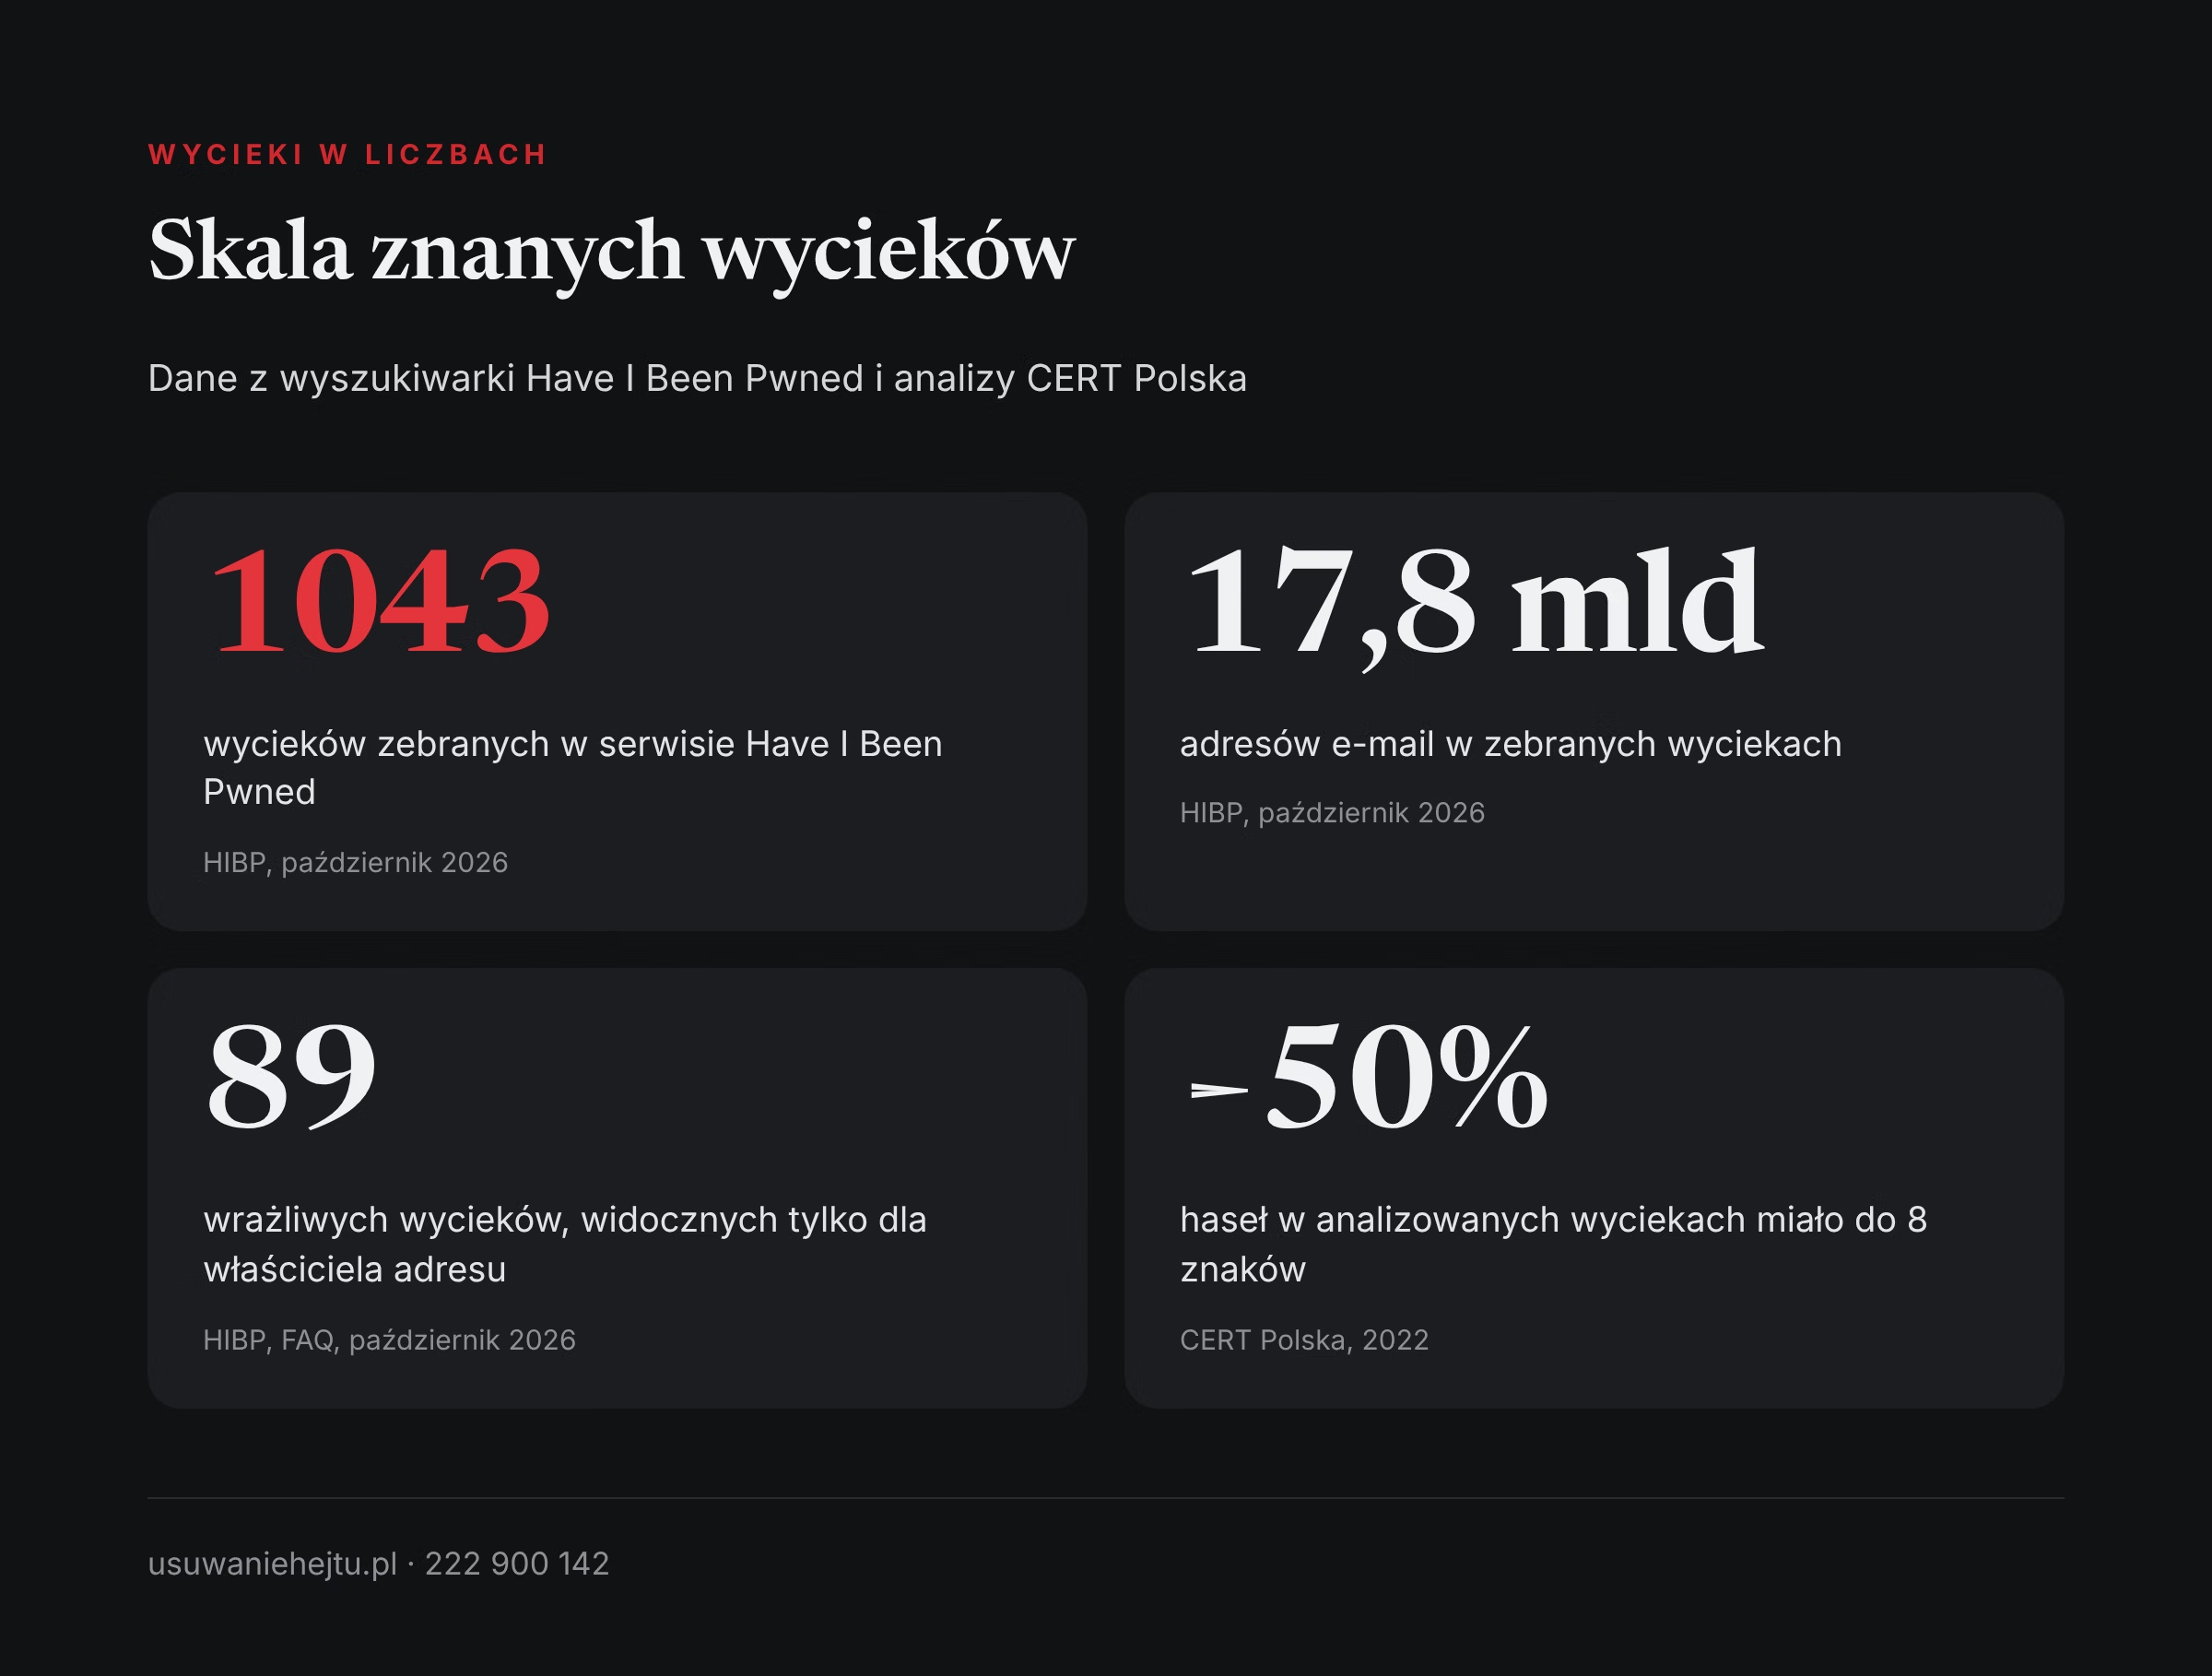
- Adres e-mail sprawdzicie w publicznej wyszukiwarce Have I Been Pwned. Na październik 2026 serwis zawierał dane z 1043 wycieków i ponad 17,8 mld adresów.
- Hasło sprawdzicie osobno, w usłudze Pwned Passwords albo w menedżerze haseł. Serwis nie łączy haseł z adresami e-mail.
- Brak wyniku nie dowodzi bezpieczeństwa. Bazy obejmują tylko wycieki, które stały się publicznie znane.
- Po trafieniu zmieńcie hasło do usługi, której dotyczył wyciek, oraz wszędzie tam, gdzie go powtarzaliście. Zacznijcie od poczty, banku i mediów społecznościowych.
- CERT Polska zaleca hasła od 14 znaków, osobne dla każdej usługi, oraz weryfikację dwuetapową. Hasła nie trzeba zmieniać co jakiś czas, tylko gdy jest podejrzenie, że ktoś je poznał.
Czym jest wyciek danych i skąd wiadomo, że Wasze dane w nim są?
Wyciek zdarza się wtedy, gdy ktoś niepowołany zdobywa bazę użytkowników jakiegoś serwisu: sklepu, forum, aplikacji. W takiej bazie bywają adresy e-mail, nazwy użytkowników, hasła w postaci zaszyfrowanej, a czasem numery telefonów i daty urodzenia. Baza trafia potem na fora i do obiegu.
Specjaliści zbierają takie zbiory i budują z nich wyszukiwarki. Wpisujecie swój adres, a serwis mówi, czy występuje w którejś z zebranych baz. Nie dowiecie się z niego, kto Was „hakuje”. Dowiecie się, z jakich serwisów dane wyciekły, kiedy to było i jakiego rodzaju informacje ujawniono.
Dlaczego to ważne także dla hejtu.
Osoby, które nękają innych w sieci, chętnie sięgają po wykradzione dane. Przejęte konto bywa używane do podszywania się pod Was, do wysyłania wiadomości w Waszym imieniu albo do publikowania prywatnych zdjęć. Im wcześniej wiecie o wycieku, tym mniej czasu mają na to inni.
Jak sprawdzić, czy Wasz adres e-mail wyciekł?
Najbardziej znaną wyszukiwarką jest Have I Been Pwned, w skrócie HIBP. Słowo „pwned” to żargon graczy i oznacza mniej więcej „przejęty” albo „ograbiony”. Serwis działa od 2013 roku, a jego twórcą jest australijski specjalista od bezpieczeństwa Troy Hunt. Informacje o autorze i celu serwisu znajdziecie na stronie Who, What & Why.
- Otwórzcie samodzielnie adres haveibeenpwned.com. Nie korzystajcie z linku z wiadomości, którą ktoś Wam przysłał.
- Wpiszcie adres e-mail, który chcecie sprawdzić, i zatwierdźcie. Sprawdźcie po kolei wszystkie adresy, z których korzystacie: prywatny, szkolny, służbowy, stary.
- Jeśli wynik jest zielony, Wasz adres nie występuje w zebranych wyciekach. Jeśli jest czerwony, zobaczycie listę serwisów, daty wycieków i rodzaje ujawnionych danych.
- Przy każdej pozycji sprawdźcie, czy kojarzycie serwis i czy korzystaliście z niego po dacie wycieku. To pomoże ustalić, którego hasła dotyczy problem.
Wrażliwe wycieki.
Część zbiorów dotyczy serwisów, w których sama obecność na liście mogłaby komuś zaszkodzić. Według najczęściej zadawanych pytań serwisu takie wycieki, było ich 89 w październiku 2026, nie są wyświetlane publicznie. Obejrzy je tylko właściciel adresu, który potwierdzi dostęp do skrzynki, logując się do panelu serwisu. Dzięki temu nikt obcy nie sprawdzi cudzej obecności w takiej bazie.
Wynik nie wskazuje winnego.
Serwis pokazuje, że dane znalazły się w zbiorze, ale nie mówi, kto je zdobył i czy ktoś z nich skorzystał. Jeśli widzicie nieznany serwis, nie szukajcie winnych. Zajmijcie się zabezpieczeniem kont.
Jak sprawdzić, czy wyciekło Wasze hasło?
Hasła nie są przypisane do adresów w publicznej wyszukiwarce. Według pytań i odpowiedzi serwisu HIBP przy adresach z wycieków nie ładuje się odpowiadających im haseł. Osobno działa usługa Pwned Passwords, która odpowiada na pytanie, czy dane hasło pojawiło się kiedykolwiek w jakimś wycieku i ile razy.
Opis działania Pwned Passwords mówi, że hasło jest przetwarzane na Waszym urządzeniu, a do serwisu trafia tylko pierwszych pięć znaków jego skrótu. Pełne porównanie odbywa się u Was. Jeśli mimo to wolicie nie wpisywać żadnego prawdziwego hasła w oknie przeglądarki, jest druga droga: kontrola w menedżerze haseł.
Sprawdzanie haseł w koncie Google
Centrum pomocy opisuje, że funkcja Sprawdzanie haseł wskazuje hasła zapisane na koncie Google, które zostały przejęte, są słabe albo są używane na wielu kontach. Można ją otworzyć w Chrome, na Androidzie albo na stronie passwords.google.com. Przy przejętym haśle Google zaleca jego zmianę, możliwie najszybciej.
Sprawdzanie w menedżerze haseł
Wiele menedżerów haseł, także tych wbudowanych w przeglądarki i telefony, ma podobną funkcję. Warto sprawdzić w ustawieniach, czy jest włączona. CERT Polska zaznacza w swoim materiale o bezpiecznych hasłach i logowaniu, że narzędzia w przeglądarkach i telefonach dobrze spełniają swoją funkcję.
Co oznacza trafienie hasła.
Jeśli hasło występuje w Pwned Passwords, nie znaczy to, że wyciekło właśnie Wasze konto. Znaczy, że ktoś kiedyś używał takiego samego ciągu znaków, a ciąg trafił do wycieku. Takich haseł nie wolno już stosować, bo atakujący próbują je w pierwszej kolejności.
Czy brak wyniku oznacza, że jesteście bezpieczni?
Nie. Wyszukiwarki pokazują tylko wycieki, które ktoś zebrał i załadował do bazy. Część incydentów trafia do obiegu z opóźnieniem, a o niektórych świat nie dowiaduje się wcale. Serwis HIBP zaznacza przy sprawdzaniu haseł, że brak wyniku nie oznacza jeszcze, że hasło jest dobre. Oznacza tylko, że nie ma go w tej bazie.
Są też ograniczenia po stronie samych danych. CERT Polska, analizując hasła z wycieków, w tym z polskich serwisów, wymienia kilka zniekształceń: w obiegu bywają tylko hasła, które udało się złamać, w zbiorach jest wiele kont starych i nieaktywnych, a instytucje o wysokich wymaganiach rzadko się w nich pojawiają. Ten opis znajdziecie w analizie Co wycieki danych mówią o hasłach z 2022 roku. Wniosek dla Was jest prosty: wyszukiwarka to dobra kontrola, ale nie gwarancja.
Tekst opisuje narzędzia, które sprawdziliśmy w październiku 2026. W źródłach CERT Polska i UODO, do których dotarliśmy, nie znaleźliśmy publicznej krajowej wyszukiwarki wycieków dla osób prywatnych, dlatego nie wskazujemy jej w tekście. Jeśli instytucja uruchomi taką usługę, kierujcie się jej oficjalną stroną.
Jak włączyć powiadomienia o przyszłych wyciekach?
Jednorazowe sprawdzenie nie wystarczy, bo nowe wycieki pojawiają się stale. Lepiej pozwolić, żeby ostrzeżenie przyszło samo.
- Wejdźcie na stronę Notify Me w serwisie HIBP.
- Wpiszcie adres e-mail, który ma być obserwowany, i zatwierdźcie.
- W skrzynce otwórzcie wiadomość z linkiem potwierdzającym. Bez potwierdzenia powiadomienia nie ruszą.
- Powtórzcie czynność dla każdego ważnego adresu. Od tej pory serwis wyśle wiadomość, gdy adres pojawi się w nowym wycieku.
Drugie źródło ostrzeżeń to konto Google. Według centrum pomocy może ono wysłać powiadomienie, jeśli dojdzie do wycieku któregoś z zapisanych haseł. Zanim cokolwiek kliknięcie, otwórzcie stronę Sprawdzania haseł samodzielnie i tam potwierdźcie ostrzeżenie.
Uwaga na fałszywe ostrzeżenia.
Oszuści wysyłają wiadomości w stylu „Twoje hasło wyciekło, kliknij, aby je zmienić”. Link prowadzi do podrobionej strony, która zbiera dane logowania. Prawdziwe ostrzeżenie zawsze możecie sprawdzić, otwierając serwis ręcznie, bez klikania. Więcej o tym, pod kogo podszywają się oszuści, znajdziecie w tekście Pod kogo podszywają się oszuści najczęściej?, a o skali phishingu w raportach CERT Polska.
Co zmienić, jeśli Wasz adres lub hasło wyciekły?
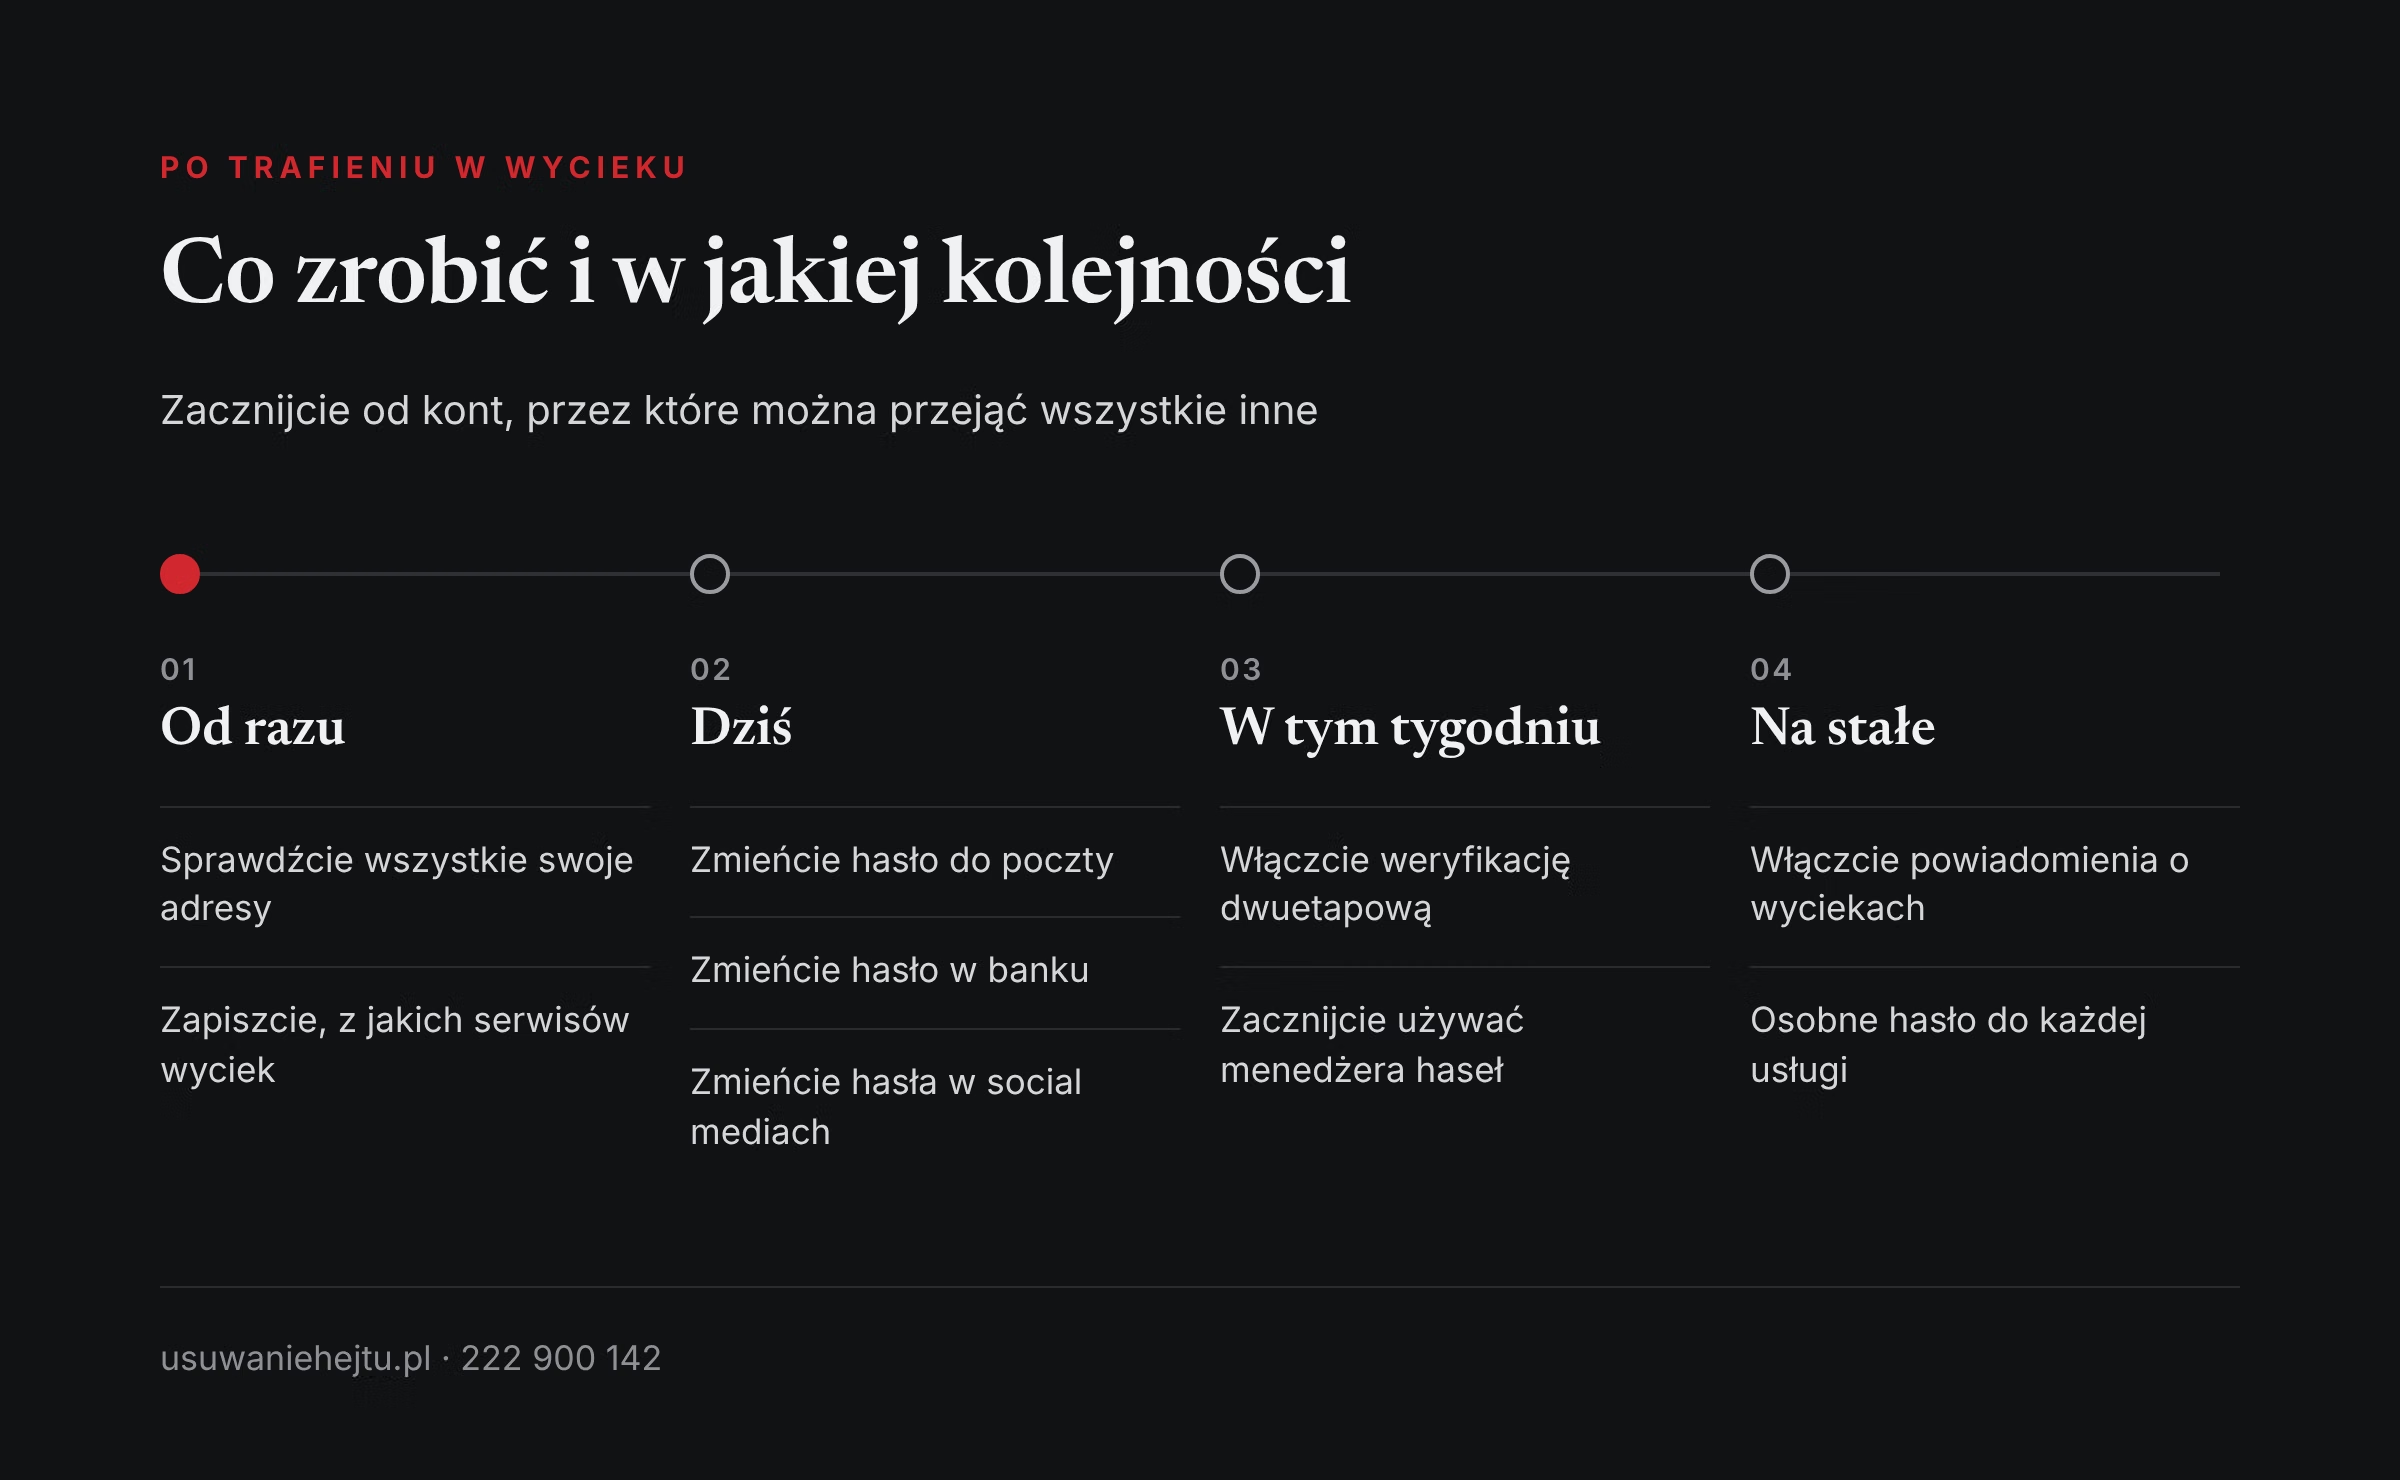
Zacznijcie od kont najważniejszych, bo przez nie atakujący dostaje się do reszty. Skrzynka e-mail pozwala odzyskiwać hasła do innych usług, dlatego jest pierwsza.
Kolejność działań
- Zmieńcie hasło do serwisu, którego dotyczył wyciek, jeśli nadal z niego korzystacie. Jeśli nie, rozważcie usunięcie konta.
- Zmieńcie to samo hasło wszędzie, gdzie je powtórzyliście. Najpierw poczta, potem bank, potem media społecznościowe, sklepy i usługi chmurowe.
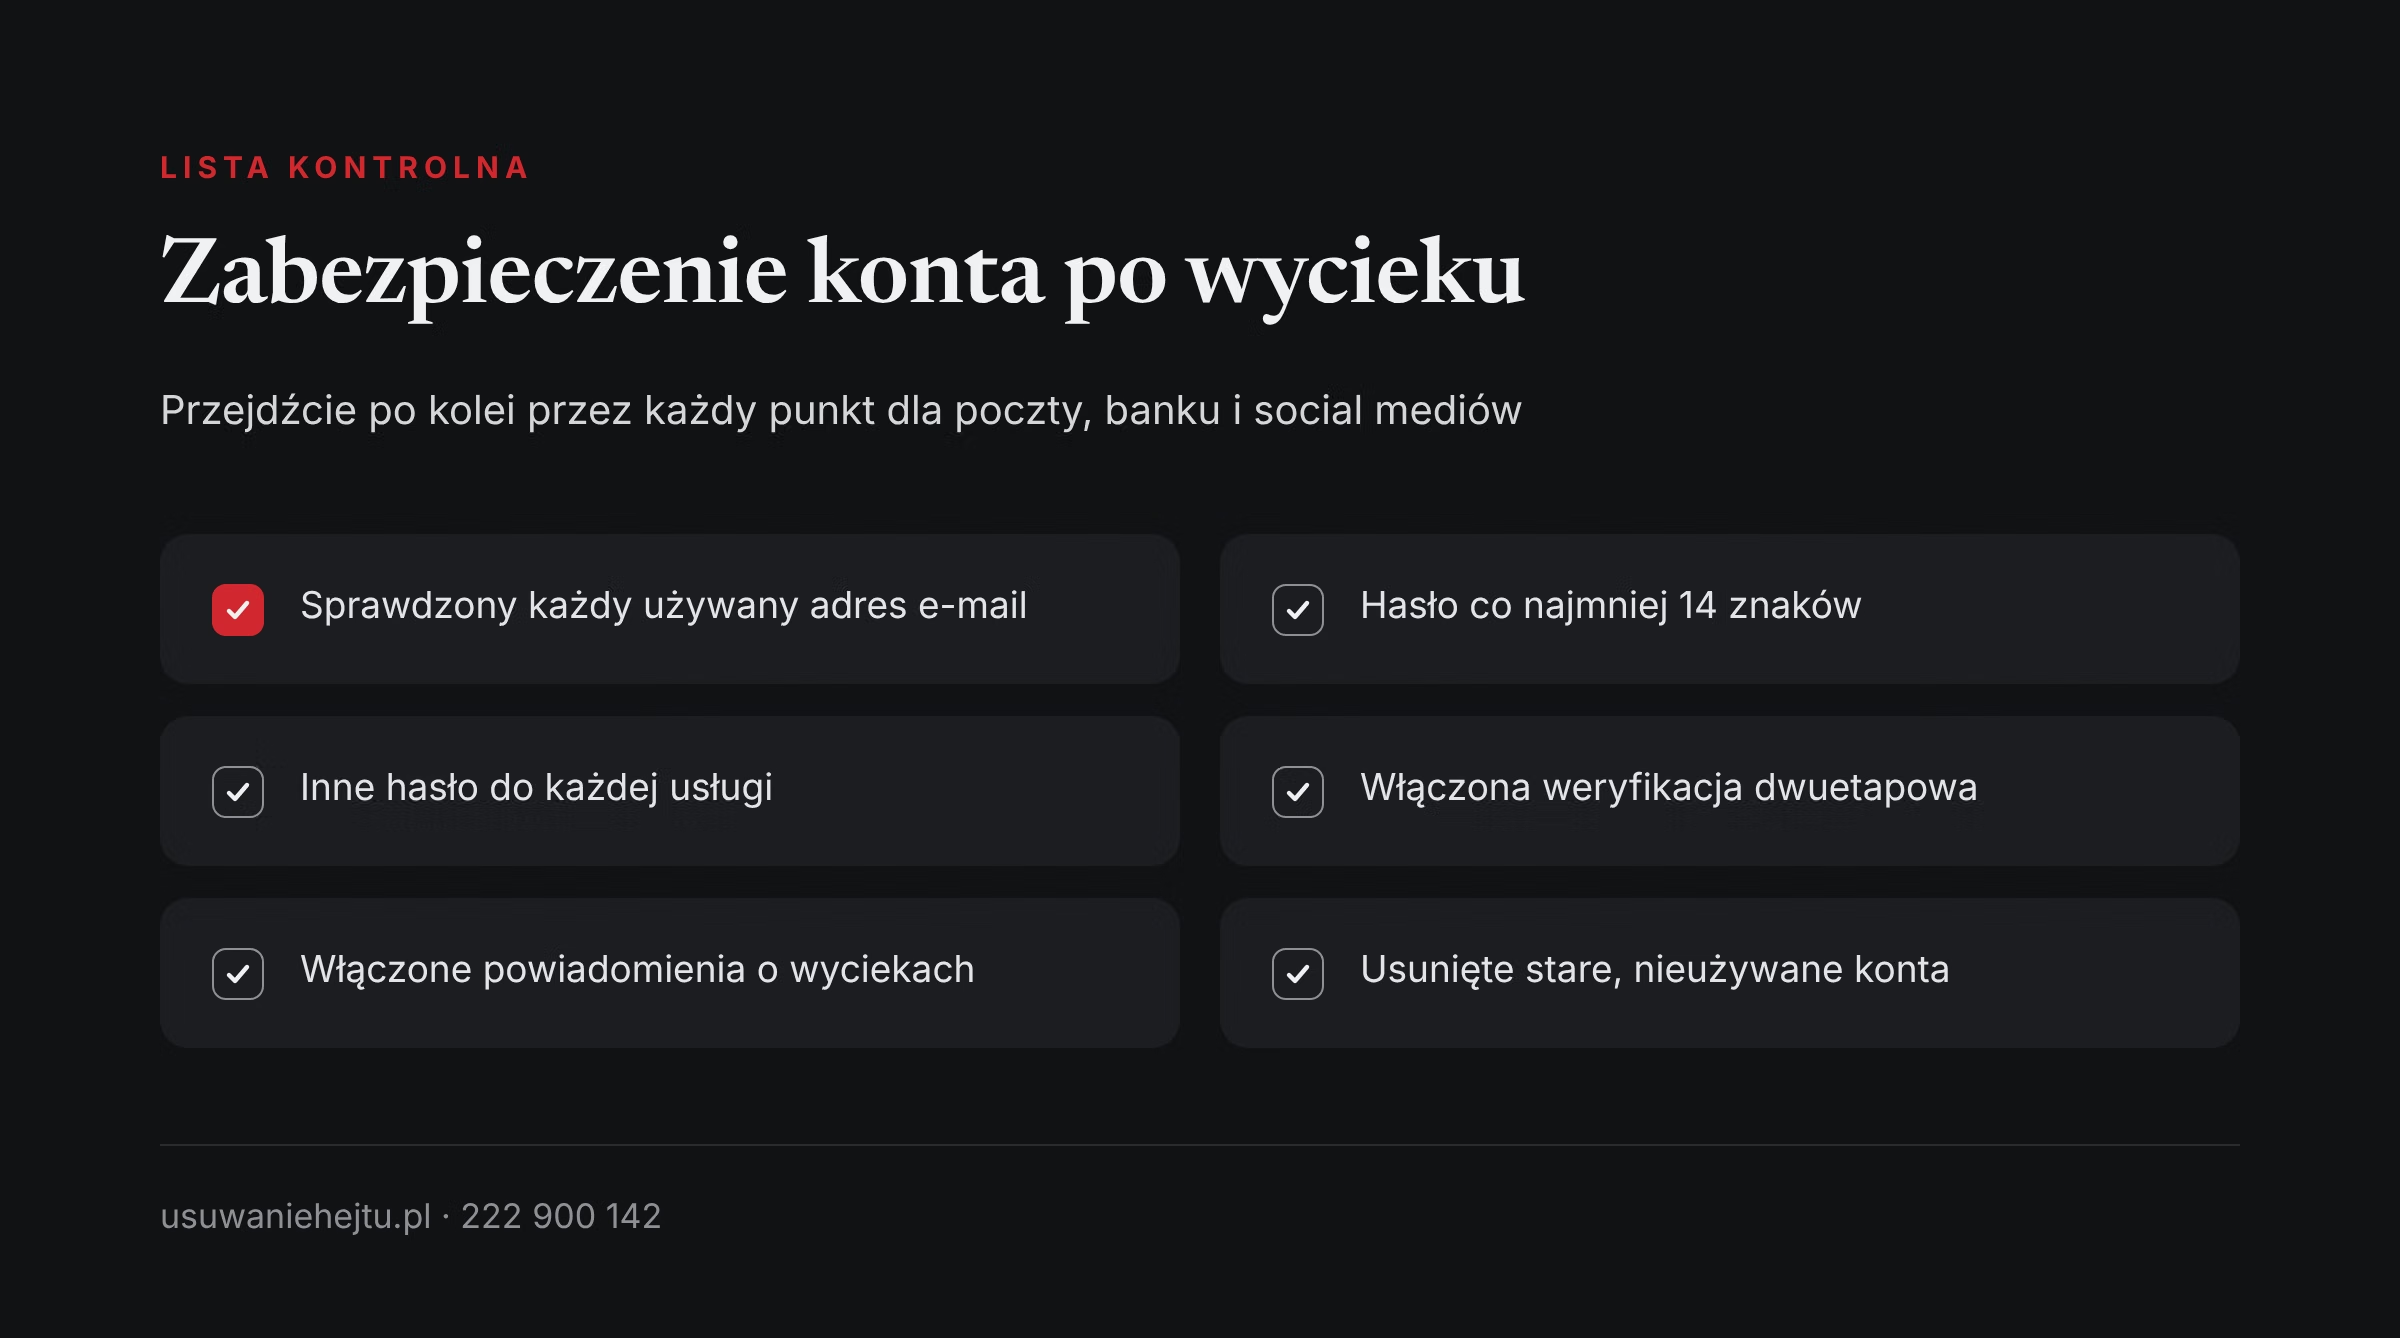
- Ustawcie hasło o długości co najmniej 14 znaków. CERT Polska rekomenduje kombinację kilku słów, która jest łatwiejsza do zapamiętania dla człowieka, a trudniejsza do złamania dla oszusta.
- Włączcie weryfikację dwuetapową. Według opisu CERT Polska nawet jeśli ktoś pozna hasło, bez drugiego składnika nie wejdzie na konto. Drugim składnikiem jest kod jednorazowy, potwierdzenie w aplikacji albo klucz USB.
- Zapiszcie hasła w menedżerze, żeby nie trzeba było ich pamiętać ani powtarzać.
- Przejrzyjcie ostatnie logowania i urządzenia podłączone do konta. Usuńcie te, których nie znacie.
Nie zmieniajcie haseł bez powodu.
CERT Polska zaznacza, że nie ma potrzeby okresowej zmiany haseł. Hasło zmienia się wtedy, gdy jest podejrzenie, że ktoś je poznał. Trafienie w wycieku jest takim podejrzeniem.
Przykładowa sytuacja
Wpisujecie swój adres do wyszukiwarki i widzicie, że był w wycieku z forum, na którym zakładaliście konto cztery lata temu. Hasło do tego forum pamiętacie, bo było podobne do tego z poczty. Zmieniacie hasło do poczty na długie i nowe, włączacie weryfikację dwuetapową, a potem robicie to samo w banku i na Instagramie. Konto na forum usuwacie. Cała sprawa zajmuje wieczór, a ryzyko spada wyraźnie.
Co robić, gdy ktoś już przejął konto?
Jeśli nie możecie się zalogować albo w Waszym imieniu pojawiają się wiadomości, których nie pisaliście, działajcie od razu. Skorzystajcie z odzyskiwania dostępu w danym serwisie. Opis dla Instagrama znajdziecie w tekście Zhakowane konto na Instagramie. Zabezpieczcie dowody: zrzuty ekranu dziwnych wiadomości i logowań, z datą i godziną.
Jeśli w grę wchodzą pieniądze, zadzwońcie do banku, a w razie kradzieży do policji. Na końcu poinformujcie znajomych, że konto było przejęte, żeby nie klikali w podejrzane linki.
A jeśli wyciek dotyczy serwisu, w którym macie konto, i firma Was zawiadomiła?
To inna sytuacja niż samodzielne sprawdzenie. Firma, z której baz uciekły dane, może mieć wobec Was obowiązki informacyjne. Co z takim zawiadomieniem zrobić, czego żądać i do kogo się zwrócić, opisujemy w tekście Dostaliście zawiadomienie o wycieku danych. Ten tekst nie zastępuje porady prawnika.
Jak uchronić się przed kolejnym wyciekiem?
Przed samym wyciekiem z cudzego serwisu się nie obronicie. Możecie jednak zadbać, żeby jego skutki były niewielkie.
Osobne hasła.
Jedno hasło używane wszędzie to najgorszy układ. Wyciek z jednego małego serwisu otwiera wtedy drzwi do poczty i banku.
Mniej danych w sieci.
Im mniej informacji podajecie przy zakładaniu konta, tym mniej uciekło. Ogranicza to też możliwość publikowania Waszych danych wbrew Waszej woli. O tym, jak dużo wiedzą o Was serwisy, piszemy w tekście Ile wie o Was internet?.
Osobny adres do rejestracji.
Do mniej ważnych serwisów użyjcie dodatkowej skrzynki. Wyciek z nich nie dotknie poczty, przez którą odzyskujecie hasła.
Rozmowa z młodszymi.
Dzieci i nastolatkowie często używają tego samego hasła do wielu gier i aplikacji. Porozmawiajcie z nimi spokojnie i bez oskarżeń. Więcej o hasłach u młodych znajdziecie w tekście Hasła nastolatków w danych. Sprawy dzieci zawsze załatwiajcie razem z dorosłym.
Jakich haseł nie używać?
CERT Polska w analizie haseł z wycieków, opublikowanej w styczniu 2022 roku, ustalił, że ponad połowa haseł w badanych zbiorach miała nie więcej niż 8 znaków. Wśród 50 najczęściej występujących haseł były ciągi liczb (123456, 123456789), układy klawiatury (qwerty, zaq12wsx), a także imiona i słowa takie jak polska, kasia czy kochanie. Autorzy zauważają też, że często użytkownicy „wzmacniają” hasło dopisaniem cyfry, na przykład kasia1.
Ograniczenie tej analizy jest ważne: opiera się na wyciekach, a więc na hasłach, które ujawniono, i często na kontach starych. Nie opisuje wszystkich Polaków. Pokazuje jednak, jakie wzory napastnicy sprawdzają najpierw.
CERT Polska udostępnił też słownik około miliona najpopularniejszych haseł z wycieków, przeznaczony dla administratorów systemów. Do codziennego użytku wniosek jest prosty: jeśli Wasze hasło przypomina cokolwiek z tej listy, zmieńcie je teraz.
Podsumowanie: sprawdźcie, włączcie powiadomienia, zmieńcie to, co trzeba
Sprawdzenie, czy dane wyciekły, zajmuje kilka minut i nie wymaga umiejętności technicznych. Wpiszcie swoje adresy w HIBP, przejrzyjcie hasła w menedżerze, włączcie powiadomienia i ustawcie weryfikację dwuetapową. Jeśli adres się znalazł, nie panikujcie: zmieńcie hasła w kolejności od najważniejszych i nie powtarzajcie ich.
Pamiętajcie, że brak wyniku nie jest gwarancją, a ostrzeżenia mailowe trzeba weryfikować ręcznie. Wyciek dotyczy ogromnej liczby osób i nie jest powodem do wstydu.
Gdzie szukać pomocy?
Jeśli po wycieku ktoś podszywa się pod Was, publikuje Wasze prywatne treści albo nęka Was z przejętego konta, Fundacja Usuwanie Hejtu pomoże przygotować zgłoszenia do serwisów, doprowadzi je do końca, pomoże zabezpieczyć materiał i skieruje do prawnika lub psychologa. Zadzwońcie pod numer 222 900 142 albo napiszcie na biuro@usuwaniehejtu.pl. Działania Fundacji można wesprzeć darowizną na stronie usuwaniehejtu.pl.
W kwestii samych wycieków i przestępstw kontaktujcie się z bankiem i policją, a incydenty komputerowe możecie zgłaszać do CERT Polska na stronie incydent.cert.pl. Dzieci i młodzież mogą dzwonić pod numer 116 111, rodzice i nauczyciele pod 800 100 100, a dorośli w kryzysie emocjonalnym pod 116 123. W sytuacji zagrożenia życia dzwońcie pod 112.
Najczęściej zadawane pytania
1. Jak sprawdzić, czy mój e-mail wyciekł?
Wejdźcie samodzielnie na stronę haveibeenpwned.com i wpiszcie adres e-mail. Serwis pokaże, w których znanych wyciekach się pojawił, albo poinformuje, że go nie znalazł. Sprawdźcie wszystkie adresy, z których korzystacie.
2. Czy sprawdzanie adresu w takiej wyszukiwarce jest bezpieczne?
Serwis HIBP jest znany od 2013 roku, a jego twórca opisuje cele i zasady na stronie About. Mimo to adres wpisujcie tylko po ręcznym otwarciu strony, nigdy z linku z wiadomości. Podobne strony bywają podrabiane.
3. Czy da się sprawdzić, czy wyciekło moje hasło?
Tak. Usługa Pwned Passwords odpowiada, czy dane hasło występuje w znanych wyciekach. Do serwisu trafia tylko początek skrótu hasła, a nie całe hasło. Można też skorzystać ze sprawdzania haseł w koncie Google albo w menedżerze haseł.
4. Czy HIBP pokazuje moje hasło?
Nie. Serwis nie ładuje haseł obok adresów e-mail i nie wysyła ich użytkownikom. Dowiecie się, z jakiego serwisu wyciekły dane i jakiego rodzaju, ale nie zobaczycie samego hasła.
5. Mój adres jest w wycieku. Czy ktoś włamał się na moje konto?
Niekoniecznie. Wynik oznacza, że dane z jakiegoś serwisu trafiły do obiegu. Konto jest zagrożone najbardziej wtedy, gdy powtarzaliście to samo hasło. Zmieńcie hasła i włączcie weryfikację dwuetapową.
6. Co zrobić, gdy wynik jest pusty?
Cieszcie się, ale nie rezygnujcie z zabezpieczeń. Wyszukiwarka zna tylko wycieki, które zostały zebrane i załadowane. Włączcie powiadomienia o przyszłych wyciekach i stosujcie osobne hasła.
7. Jak włączyć powiadomienia o nowych wyciekach?
W serwisie HIBP służy do tego strona Notify Me. Wpisujecie adres, potwierdzacie go linkiem z wiadomości i od tej pory dostajecie ostrzeżenia. Powtórzcie czynność dla każdego ważnego adresu.
8. Jakie hasło jest dziś uznawane za dobre?
CERT Polska rekomenduje co najmniej 14 znaków, najlepiej kilka słów połączonych w ciąg, który łatwo zapamiętać. Hasło powinno być inne do każdej usługi. Sprawdza się też menedżer haseł.
9. Czy muszę regularnie zmieniać hasła?
Według CERT Polska nie ma potrzeby okresowej zmiany. Hasło zmienia się wtedy, gdy jest podejrzenie, że ktoś je poznał, na przykład po wycieku z serwisu.
10. Co to jest weryfikacja dwuetapowa i po co ją włączać?
To logowanie w dwóch krokach: najpierw hasło, potem kod jednorazowy, potwierdzenie w aplikacji albo klucz USB. Dzięki temu osoba, która pozna samo hasło, nie wejdzie na konto.
11. Dostałem maila, że moje hasło wyciekło. Czy mam kliknąć w link?
Nie. Otwórzcie serwis ręcznie, wpisując jego adres, i tam sprawdźcie ostrzeżenia. Wiadomości z linkiem do zmiany hasła bywają próbą wyłudzenia danych.
12. Co zrobić, gdy ktoś przejął moje konto w mediach społecznościowych?
Skorzystajcie z odzyskiwania dostępu w serwisie, zabezpieczcie zrzuty ekranu podejrzanych wiadomości i poinformujcie znajomych. W razie potrzeby Fundacja Usuwanie Hejtu pomoże przygotować zgłoszenie.
13. Czy dziecko też powinno sprawdzić swój adres?
Tak, ale razem z dorosłym. Dzieci często powtarzają hasła w grach i aplikacjach. Porozmawiajcie spokojnie, bez oskarżeń, i pomóżcie ustawić nowe hasła.
Źródła
- Have I Been Pwned, 2026: Have I Been Pwned: Check if your email address has been exposed in a data breach
- Have I Been Pwned, 2026: Who, What & Why
- Have I Been Pwned, 2026: FAQs
- Have I Been Pwned, 2026: Pwned Passwords
- Have I Been Pwned, 2026: Notify Me
- CERT Polska, 2026: Zadbaj o bezpieczne hasła i logowanie
- CERT Polska, 2026: Włącz weryfikację dwuetapową
- CERT Polska, 2022: Co wycieki danych mówią o hasłach
- Google, Pomoc Konta Google, 2026: Zmienianie przejętych haseł zapisanych na koncie Google
A jak to wyglądało u Was? Napiszcie w komentarzu
Czy sprawdziliście kiedyś swój adres w wyszukiwarce wycieków i co Was w wyniku najbardziej zaskoczyło? Które z opisanych kroków okazały się dla Was trudne, a czego w tym tekście zabrakło? Prosimy, żebyście w komentarzach nie podawali nazwisk, adresów, haseł ani innych danych swoich ani cudzych.
Komentarze
Wszystkie komentarze sprawdzamy przed publikacją. Emblemat przy nicku to ranga za wsparcie fundacji. Zdobądź swój emblemat