Fałszywa wiadomość rzadko zaczyna się od słów „jestem oszustem”. Zaczyna się od nazwy, którą znacie: sklepu, kuriera, banku, urzędu, stacji telewizyjnej. Dlatego pytanie, pod kogo oszuści podszywają się najczęściej, jest ważne i dla odbiorców wiadomości, i dla firm, których nazwy ktoś wykorzystuje bez wiedzy właściciela.
Odpowiedź da się policzyć. CERT Polska, zespół działający w NASK - Państwowym Instytucie Badawczym, od 2020 roku prowadzi Listę Ostrzeżeń, czyli wykaz domen internetowych wyłudzających dane i pieniądze. W rocznym raporcie za 2025 rok zespół podał, pod jakie cele podszywało się najwięcej takich domen. Poniżej ten ranking, porównanie z rokiem wcześniejszym, dane dwóch innych instytucji i uczciwe omówienie tego, czego te liczby nie pokazują.
W skrócie
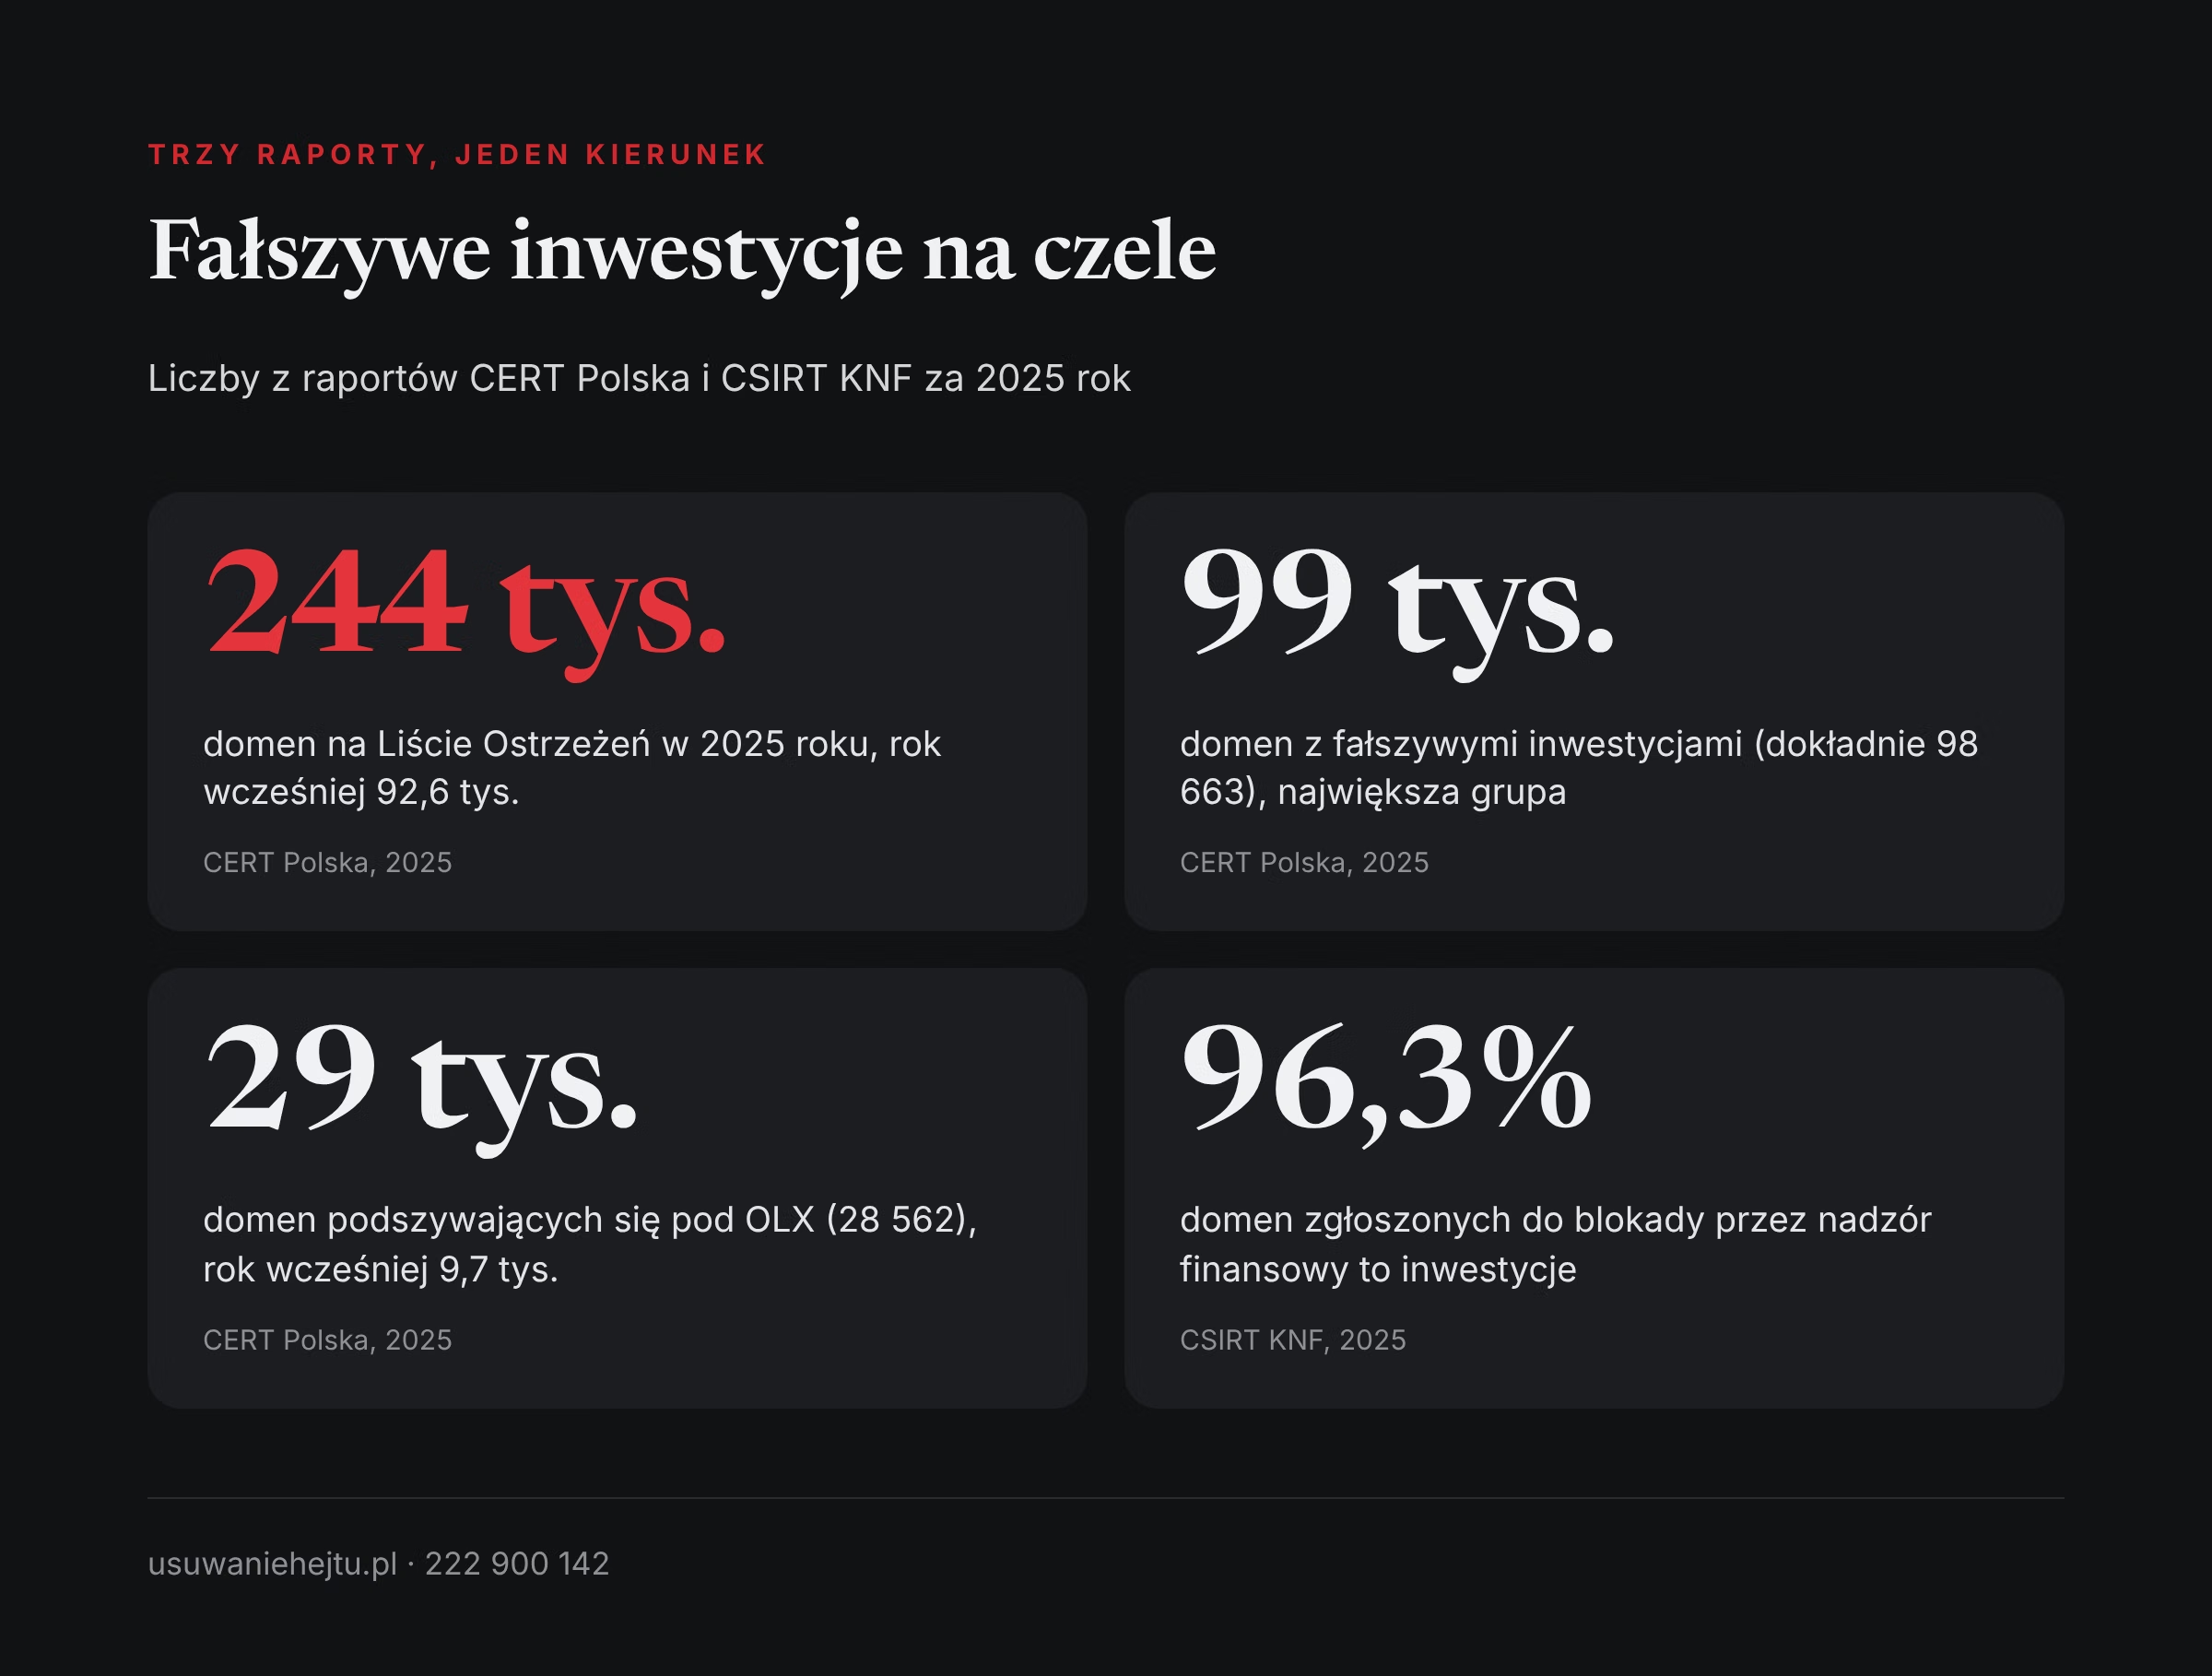
- W 2025 roku na Listę Ostrzeżeń wpisano 244 341 domen. W 2024 roku było ich 92 647, czyli ponad dwa i pół raza mniej (raport roczny CERT Polska za 2025 rok oraz za 2024 rok).
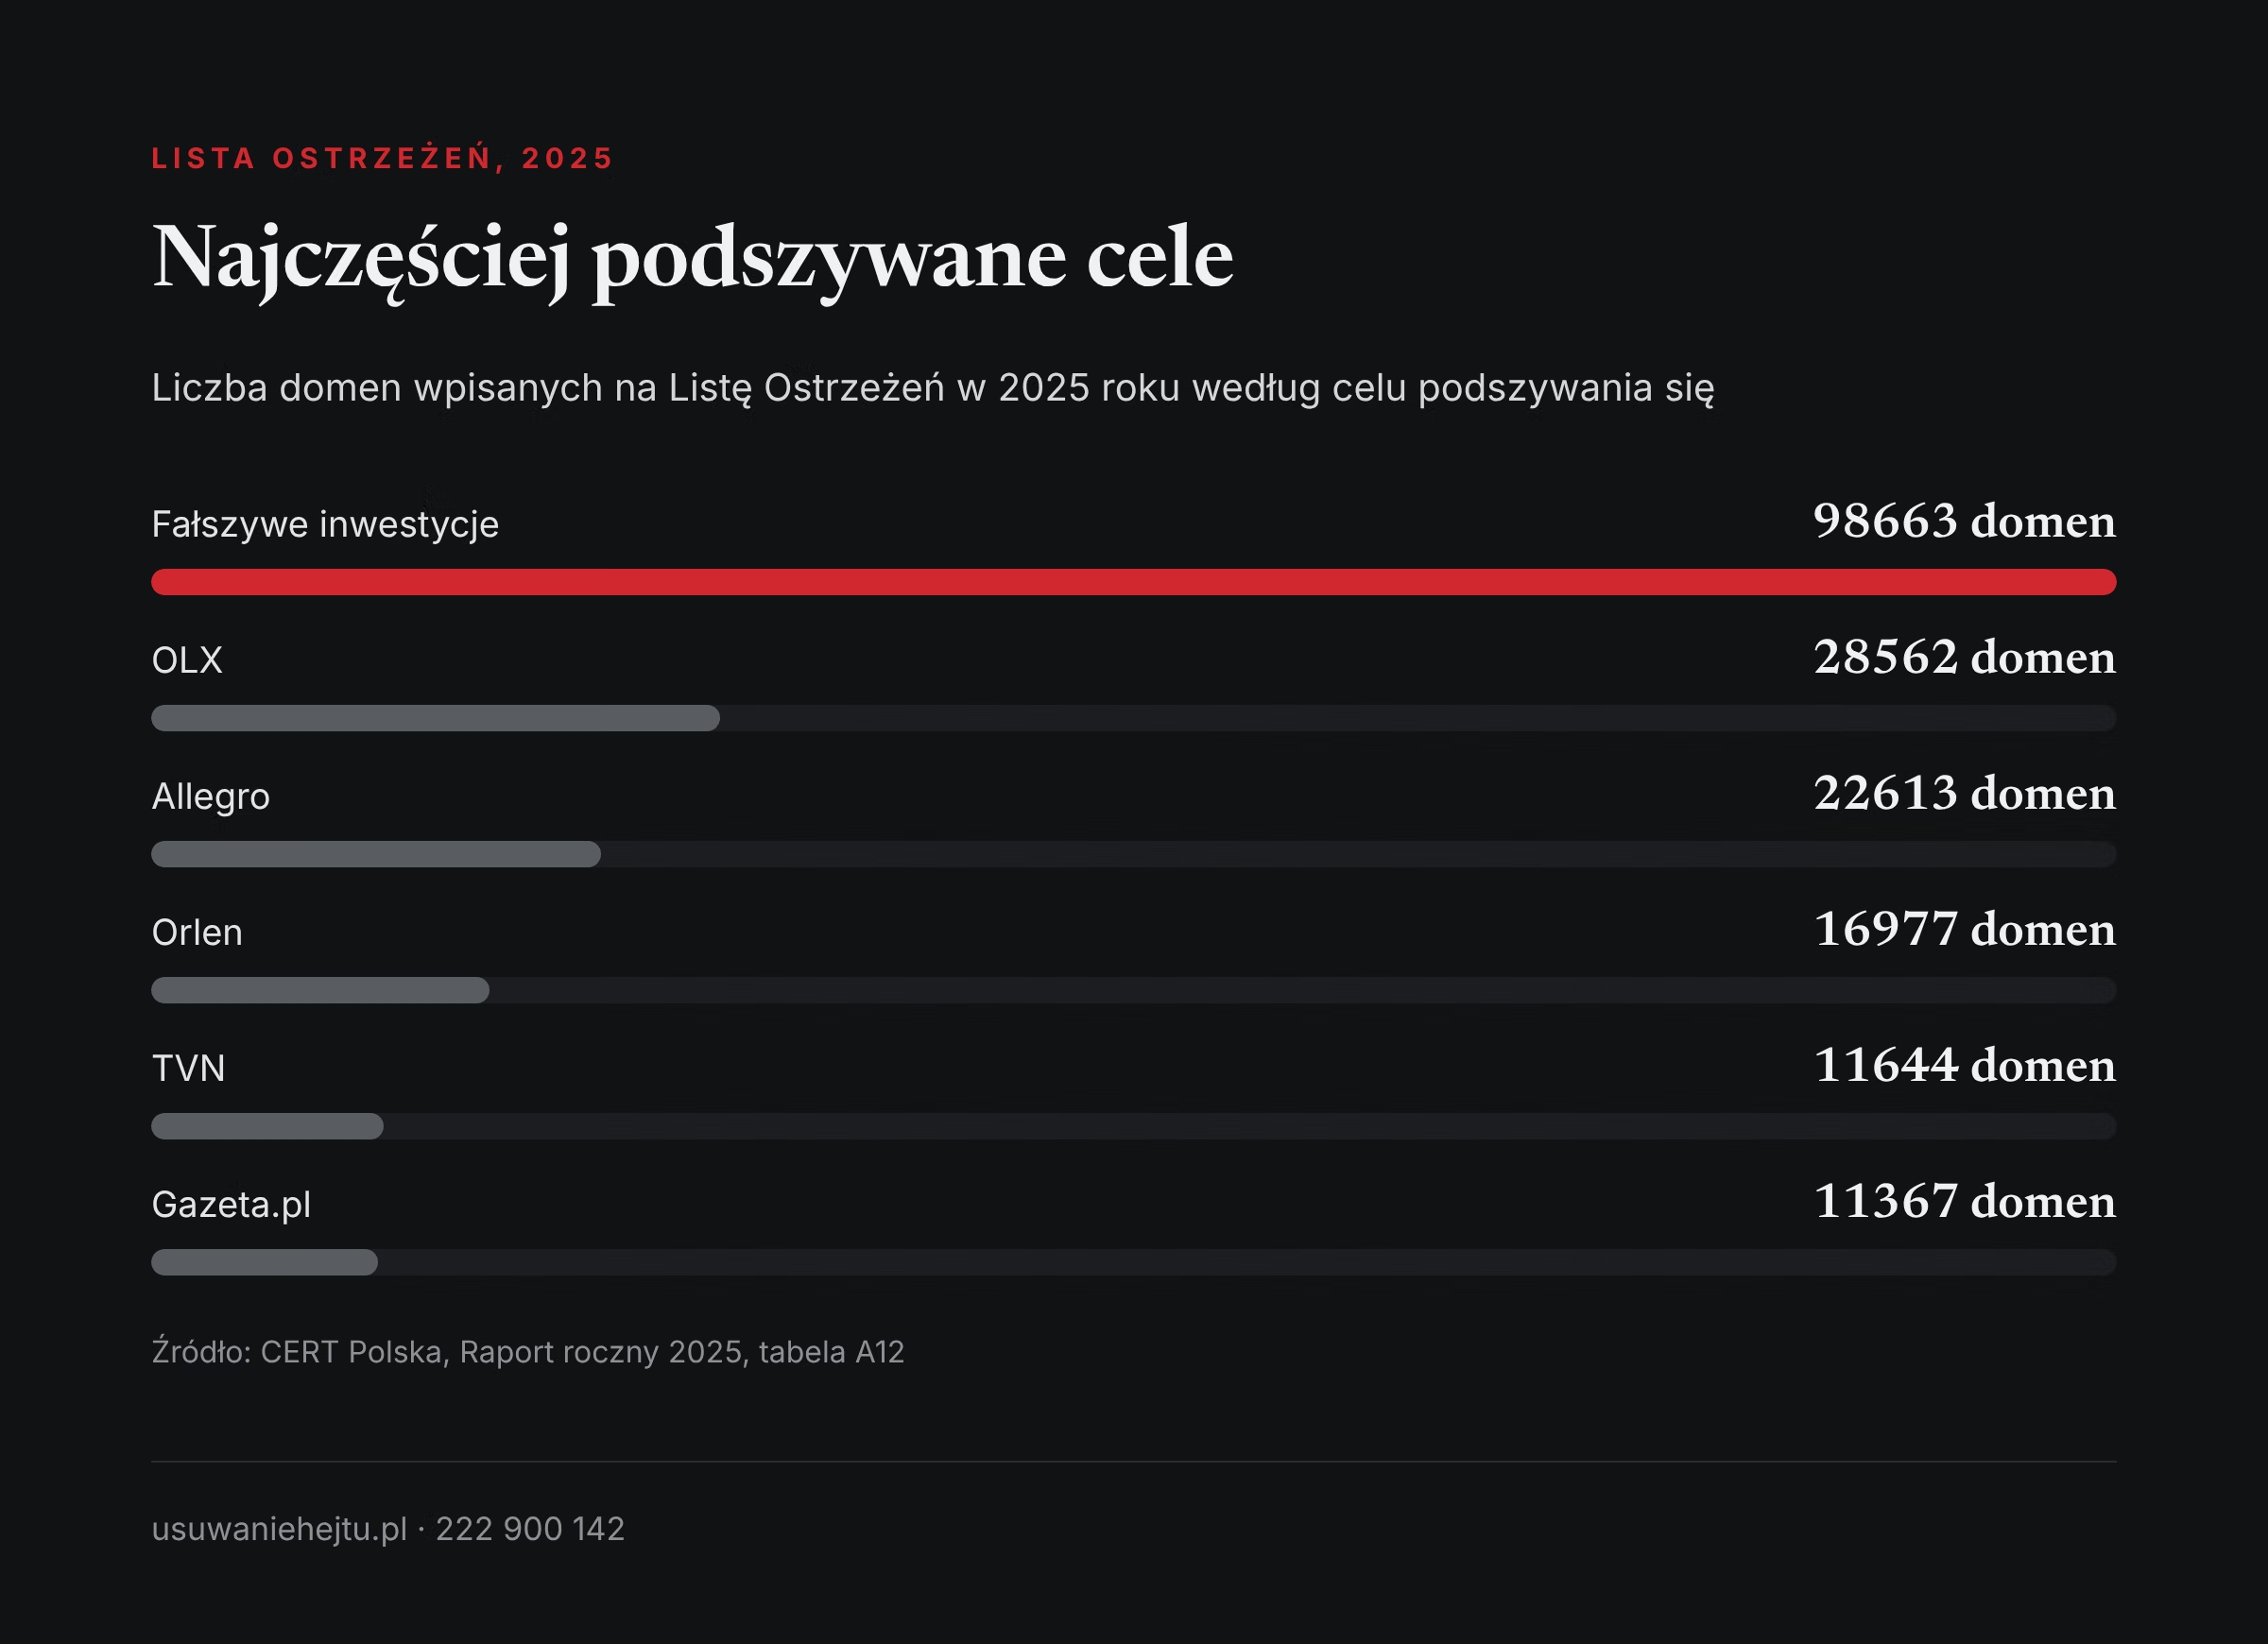
- Najwięcej domen, 98 663, dotyczyło fałszywych inwestycji. Na kolejnych miejscach były serwisy OLX (28 562 domeny) i Allegro (22 613), a dalej Orlen (16 977), TVN (11 644) i Gazeta.pl (11 367) - według tego samego raportu CERT Polska za 2025 rok.
- Największe skoki między 2024 a 2025 rokiem: TVN z 7 do 11 644 domen, Polsat News z 80 do 7 632, Wprost z 7 do 3 189. Rankingi zmieniają się szybko, bo oszuści idą za modą i bieżącymi wydarzeniami.
- Inny zespół, CSIRT KNF, zgłosił do blokady w 2025 roku 41 751 domen, z czego 40 225, czyli 96,34%, dotyczyło fałszywych inwestycji, a 256 stron podszywało się pod banki (raport roczny CSIRT KNF 2025).
- CERT Orange Polska podał, że jego system blokad zatrzymał w 2025 roku 345 tys. domen phishingowych, w prawie 70% związanych z fałszywymi inwestycjami (informacja prasowa Orange Polska z 31 marca 2026).
- Liczba domen nie jest liczbą ofiar ani strat. Mówi, jak często nazwa była używana w przynętach, a nie jak często ktoś dał się nabrać.
Skąd pochodzą te liczby i czym jest Lista Ostrzeżeń?
Phishing to wyłudzanie danych lub pieniędzy przez fałszywą wiadomość albo stronę, która udaje prawdziwą. Smishing to to samo, tylko w wiadomości SMS. W obu przypadkach przestępcy muszą użyć znanej nazwy, bo bez niej nikt nie otworzyłby linku.
Na stronie Listy Ostrzeżeń CERT Polska opisuje, że wpisuje na nią domeny, które mają wprowadzać użytkowników w błąd i doprowadzać do wyłudzenia danych lub niekorzystnego rozporządzenia mieniem. Domena trafia na listę na 6 miesięcy, a jeśli nadal zawiera niebezpieczne treści, zostaje wpisana ponownie. Operatorzy telekomunikacyjni i inne podmioty używają listy do automatycznego blokowania takich stron. Podstawą prawną jest ustawa o zwalczaniu nadużyć w komunikacji elektronicznej.
Zgłoszenia trafiają do zespołu na kilka sposobów. Według raportu za 2025 rok jednym z najczęstszych jest przekazanie podejrzanego SMS-a na numer 8080. Można też użyć formularza na stronie incydent.cert.pl albo usługi „Bezpiecznie w sieci” w aplikacji mObywatel. Każdy wpis na listę poprzedza analiza zespołu.
Pod kogo oszuści podszywają się najczęściej? Ranking z 2025 roku
Raport CERT Polska zawiera tabelę dziesięciu celów, pod które podszywało się najwięcej domen z Listy Ostrzeżeń. Zestawiamy ją z danymi za 2024 rok z poprzedniego raportu i dopisujemy udział w całej liście z 2025 roku.
| Cel podszywania się | Domeny w 2025 | Domeny w 2024 | Udział w liście 2025 |
|---|---|---|---|
| Fałszywe inwestycje | 98 663 | 42 172 | 40,4% |
| OLX | 28 562 | 9 714 | 11,7% |
| Allegro | 22 613 | 4 074 | 9,3% |
| Orlen | 16 977 | 972 | 6,9% |
| TVN | 11 644 | 7 | 4,8% |
| Gazeta.pl | 11 367 | 2 057 | 4,7% |
| Polsat News | 7 632 | 80 | 3,1% |
| Telegram | 5 415 | 20 | 2,2% |
| Onet | 3 390 | 866 | 1,4% |
| Wprost | 3 189 | 7 | 1,3% |
Źródło: CERT Polska, Raport roczny 2025, tabela A12. Udział w liście to nasze przeliczenie na podstawie 244 341 domen wpisanych w 2025 roku.
Pierwsze miejsce zajmują inwestycje, nie marki.
To kategoria zbiorcza: strony i reklamy obiecujące zyski z fałszywych platform inwestycyjnych. CERT Polska pisze o nich, że przestępcy podszywali się w nich pod koncerny paliwowo-energetyczne, firmy i instytucje oraz wykorzystywali wizerunki znanych osób.
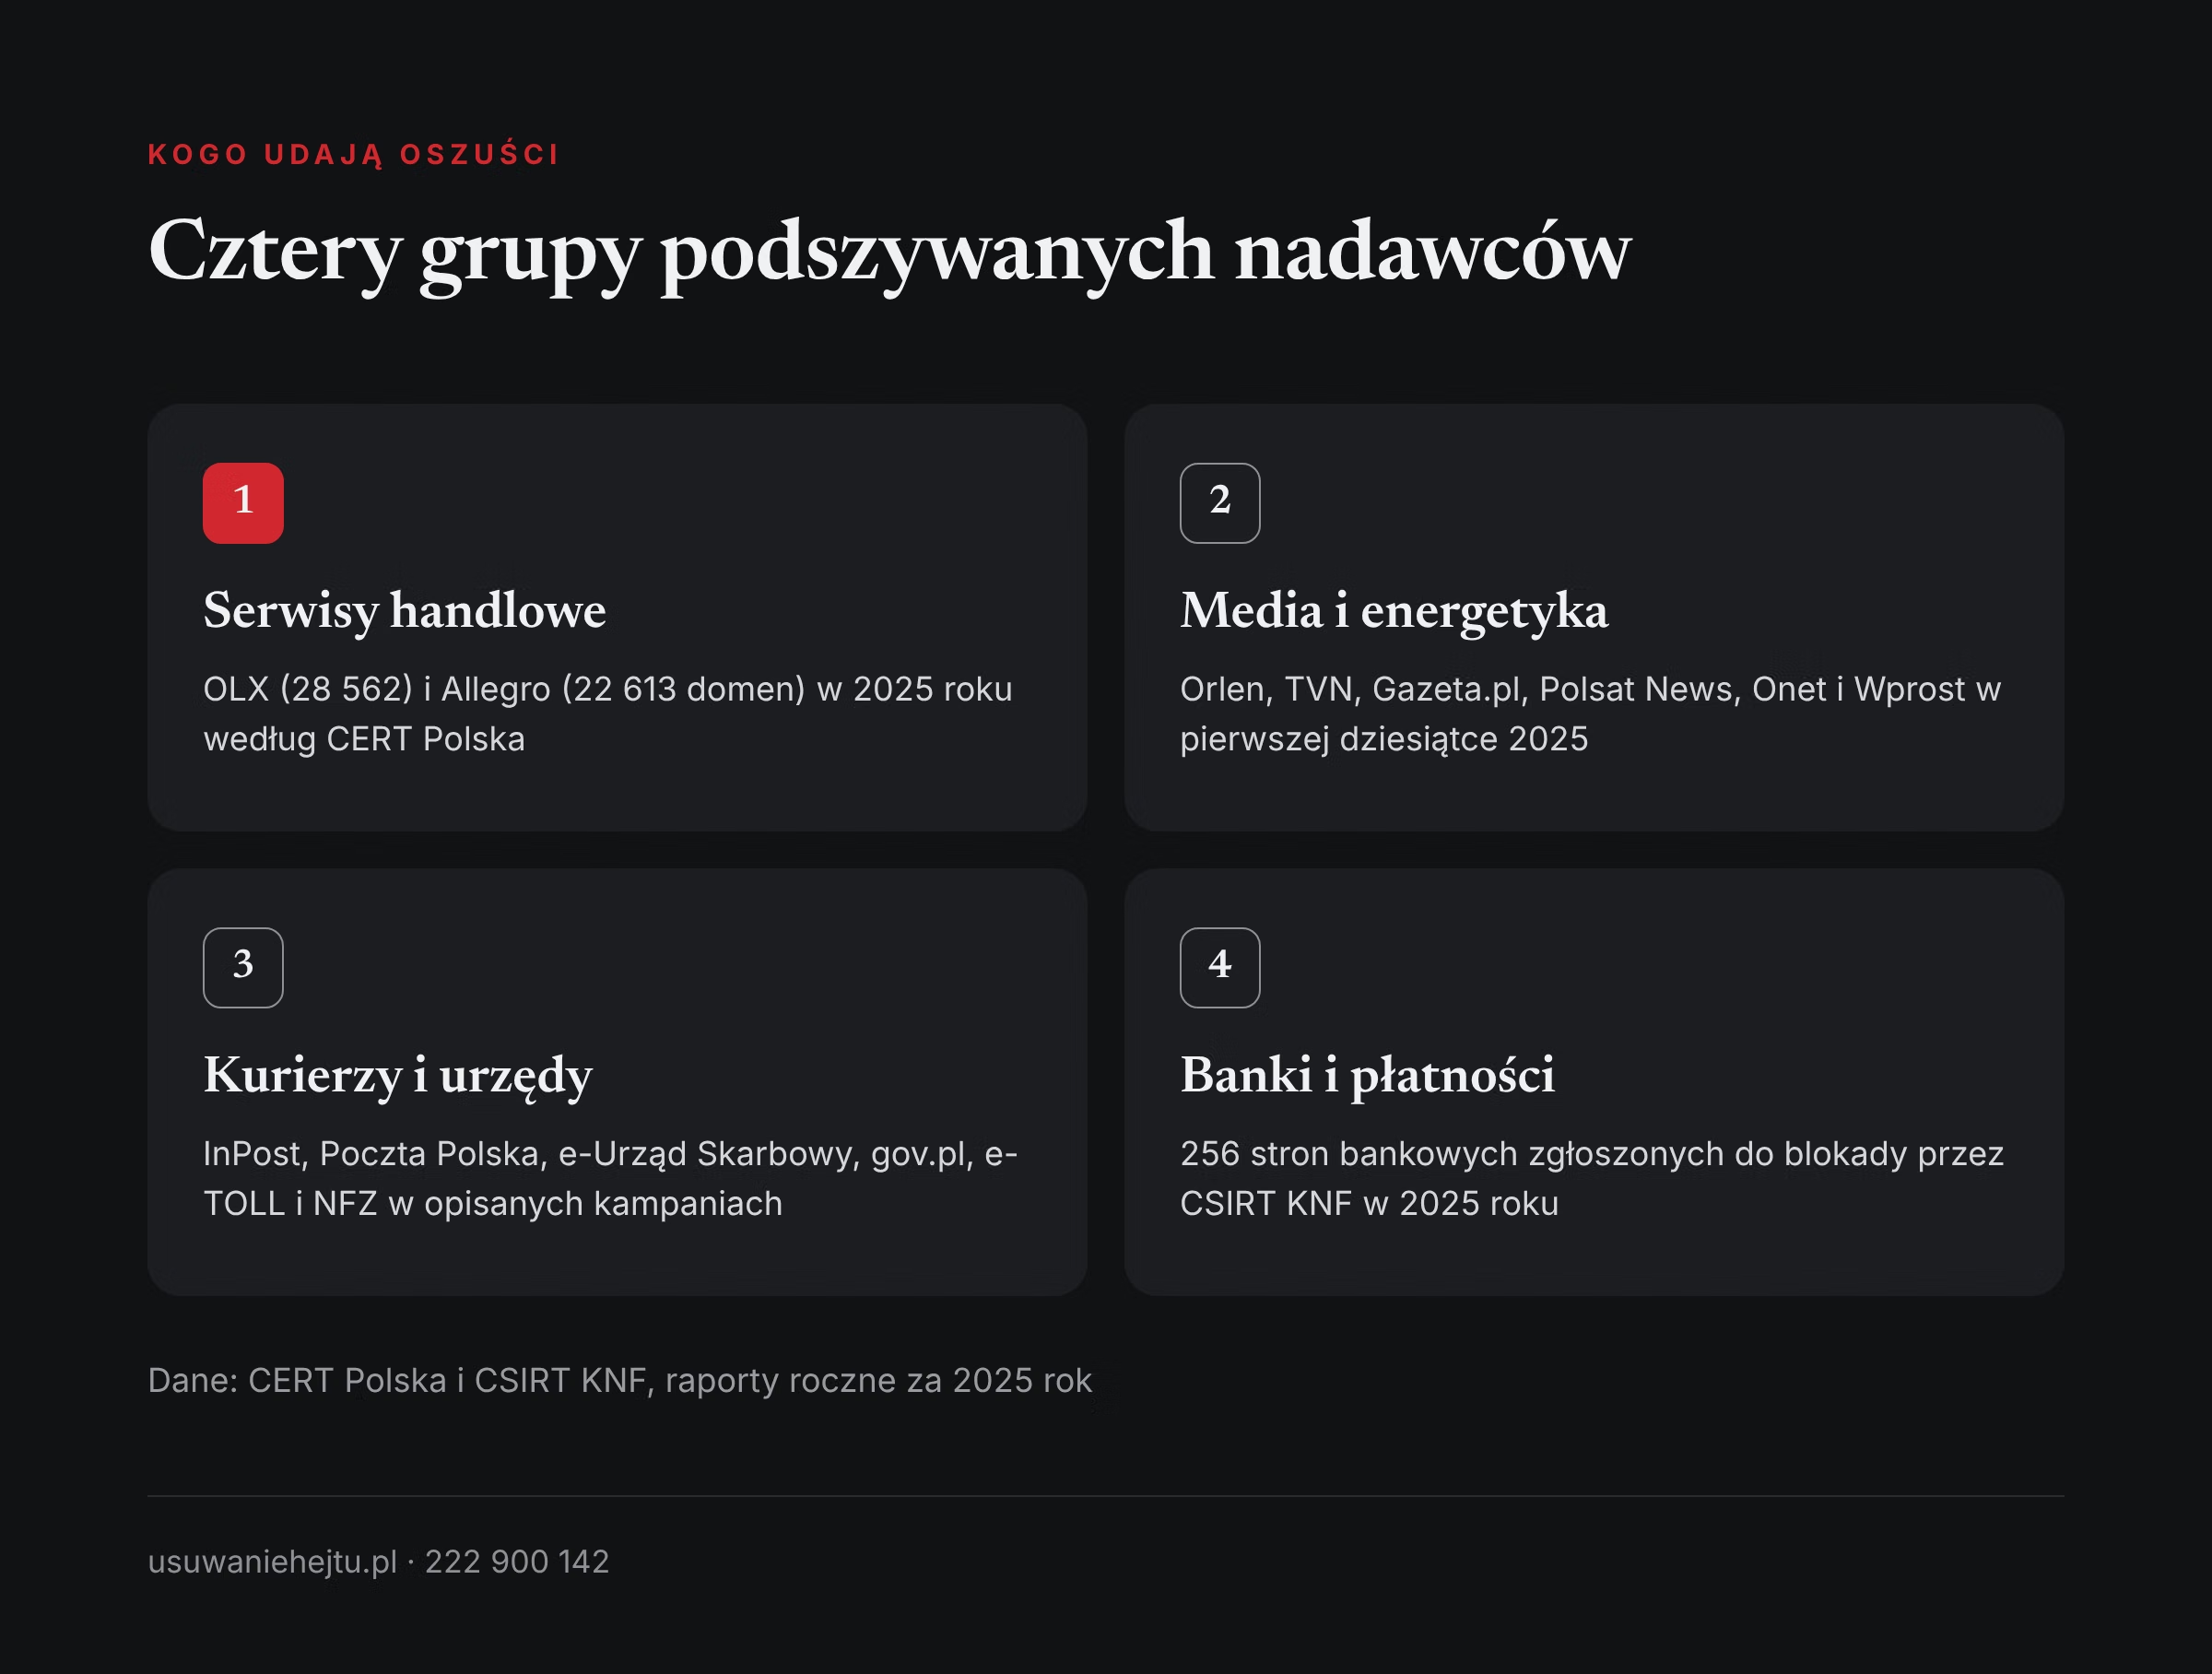
Dwa serwisy handlowe, OLX i Allegro, to razem ponad jedna piąta listy.
Ich domeny to razem 51 175 wpisów, czyli około 21% listy z 2025 roku. To miejsca, w których miliony ludzi kupują i sprzedają, więc fałszywy link do płatności czy logowania wygląda znajomo.
Reszta tabeli to głównie media i energetyka.
Orlen, TVN, Gazeta.pl, Polsat News, Onet i Wprost to nazwy, którym ludzie ufają. Raport nie wyjaśnia, w jakim celu przestępcy użyli akurat tych nazw. Zwraca jedynie uwagę, że największy wzrost odnotowano dla witryn podszywających się pod TVN.
Warto też zauważyć, że firmy z tej tabeli nie są sprawcami ani współwinnymi. To marki, których nazwy i wygląd zostały skopiowane. Ich klienci, widzowie i czytelnicy są tu pokrzywdzonymi, a sama firma ponosi przy okazji szkodę wizerunkową.
Dlaczego ranking tak szybko się zmienia?
Porównanie z 2024 rokiem pokazuje, że żaden z celów nie ma stałego miejsca. W raporcie za 2024 rok CERT Polska podał także dane za 2023 rok, więc możemy prześledzić trzy lata.
| Cel podszywania się | Domeny w 2023 | Domeny w 2024 | Domeny w 2025 |
|---|---|---|---|
| Fałszywe inwestycje | 20 609 | 42 172 | 98 663 |
| OLX | 4 564 | 9 714 | 28 562 |
| Allegro | 11 015 | 4 074 | 22 613 |
| Gazeta.pl | 658 | 2 057 | 11 367 |
| Baltic Pipe | 6 971 | 2 795 | brak w pierwszej dziesiątce |
Źródło: CERT Polska, Raport roczny 2024, tabela A15 (dane za 2023 i 2024) oraz Raport roczny 2025, tabela A12 (dane za 2025).
Allegro spadło z 11 015 domen w 2023 roku do 4 074 w 2024, a w 2025 roku wróciło z liczbą 22 613. Baltic Pipe, czyli nazwa gazociągu wykorzystywana w fałszywych platformach inwestycyjnych, miało w 2023 roku 6 971 domen, rok później 2 795, a w 2025 roku nie ma go w pierwszej dziesiątce. W tabeli za 2024 rok były też m.in. InPost (2 908 domen), Netflix (2 470), Meta (1 142) i Booking (1 064), czyli nazwy, których w pierwszej dziesiątce 2025 roku już nie ma.
Wniosek jest praktyczny. Ranking nie mówi, czyją markę trzeba chronić „raz na zawsze”. Mówi, że w danym roku przestępcy wybrali takie, a nie inne przynęty. Firma, której nie ma dziś w tabeli, może się w niej znaleźć za rok, jeśli ktoś uzna jej nazwę za dobry pretekst.
W 2025 roku zmienia się także sam kanał. Według raportu CERT Polska zgłoszeń podejrzanych SMS-ów było 295 169, o 16,8% mniej niż w 2024 roku (354 566). Złośliwych wiadomości było 81 395, wobec 140 659 rok wcześniej. Według szacunku zespołu operatorzy zablokowali w 2025 roku 1 883 610 złośliwych SMS-ów na podstawie 790 wzorców. Zespół zwraca uwagę, że coraz częściej SMS jest tylko przynętą do nawiązania kontaktu, np. w rzekomej wiadomości od dziecka, które zepsuło telefon. Taka wiadomość nie zawiera linku, więc nie trafia na listę domen.
Kurierzy, urzędy i banki: kogo nie widać w tabeli?
Tabela dotyczy domen, ale raport opisuje także kampanie, w których nazwa była wykorzystywana w inny sposób. W rozdziale o nowych kampaniach CERT Polska wymienia, że w 2025 roku najczęściej występowały fałszywe witryny podszywające się pod serwisy rządowe i dostawców usług kurierskich, w szczególności pod Pocztę Polską i InPost.
Kurierzy i poczta
Raport opisuje fałszywe e-maile o problemach z doręczeniem przesyłki, w których InPost miał zachęcać do pobrania załącznika zawierającego szkodliwe oprogramowanie. Opisuje też SMS-y kierujące do stron imitujących firmy kurierskie oraz wariant, w którym ofiara jest proszona o odpowiedź na wiadomość, by „uaktywnić” link. Zespół zauważył, że w czwartym kwartale 2025 roku złośliwe wiadomości stanowiły tylko 10,3% zgłoszeń, podczas gdy w latach 2022-2024 średnio 35,4%. Wcześniej był to sezon fałszywych paczek przed świętami.
Urzędy i instytucje publiczne
Raport wymienia kampanie podszywające się pod e-Urząd Skarbowy i Krajową Administrację Skarbową (zwrot nadpłaconego podatku), system e-Doręczeń, serwisy w domenie gov.pl, system e-TOLL, Narodowy Fundusz Zdrowia (zwrot kosztów leków) oraz Urząd Statystyczny w Warszawie. Ten ostatni przypadek dotyczył e-maili ze szkodliwym załącznikiem. Wspólny schemat to pośpiech i obietnica pieniędzy albo groźba utraty dokumentów.
Banki i płatności
Według CSIRT KNF w 2025 roku 256 stron powiązanych z oszustwami bankowymi zgłoszono do blokady. To 0,61% wszystkich zgłoszonych przez ten zespół domen, ale raport podkreśla, że to strony służące bezpośrednio do kradzieży danych logowania do bankowości. W opisanych przykładach oszuści podszywali się pod PKO Bank Polski, Santander Bank Polska, Bank Pekao i mBank. Raport CERT Polska wymienia też kampanie podszywające się pod operatora płatności Przelewy24 i usługę BLIK.
Sklepy internetowe
CSIRT KNF zgłosił do blokady 404 domeny fałszywych sklepów. Według raportu przestępcy podszywali się głównie pod rozpoznawalne marki z branży odzieżowej, sportowej i wyposażenia wnętrz, a strony miały wiele produktów w mocno obniżonych cenach i komunikaty o rzekomych zakupach innych osób. Jeśli to Waszą firmę skopiowano w ten sposób, zajrzyjcie do naszego tekstu o tym, jak postępować z fałszywym profilem z cudzym zdjęciem i nazwiskiem. Zasady zbierania dowodów są podobne.
Co mówią o tym inne instytucje? Trzy spojrzenia na ten sam rok
Jedna liczba z jednego źródła to za mało, żeby wnioskować o całości. Dlatego zestawiamy trzy zespoły, które w 2025 roku blokowały fałszywe strony. Każdy mierzył coś trochę innego.
| Źródło | Co policzono | Wynik za 2025 | Udział inwestycji |
|---|---|---|---|
| CERT Polska (NASK) | domeny wpisane na Listę Ostrzeżeń | 244 341 | około 40% |
| CERT Orange Polska | domeny phishingowe zablokowane w sieci Orange | 345 tys. | prawie 70% |
| CSIRT KNF | domeny zgłoszone do blokady przez zespół nadzoru | 41 751 | 96,34% |
Źródło: CERT Polska, Raport roczny 2025; Orange Polska, informacja prasowa z 31 marca 2026; CSIRT KNF, Raport roczny 2025. Udział dla CERT Polska to nasze przeliczenie.
Różnice w udziale inwestycji wynikają z tego, kto co obserwuje. Zespół nadzoru finansowego zajmuje się głównie rynkiem finansowym, więc w jego zestawieniu inwestycje są niemal wszystkim. CERT Polska obserwuje cały polski internet, a operator telekomunikacyjny widzi ruch swoich klientów. Orange podaje również, że phishing stanowił w jego danych ponad 47% wszystkich zagrożeń, a dwa lata wcześniej fałszywe inwestycje stanowiły tylko 28% oszustw tego typu. We wszystkich trzech źródłach ta sama kategoria jest jednak największa.
Czego te liczby nie mówią?
Dziennikarze i autorzy opracowań mogą chcieć przytoczyć ranking, dlatego warto wskazać jego granice.
Domena to nie ofiara.
Jedna kampania może wykorzystać tysiące domen, z których każda żyje krótko. Raport CERT Polska zauważa, że domeny są używane krótko, ale na szeroką skalę. Duża liczba domen oznacza dużą aktywność przestępców, a niekoniecznie dużą liczbę poszkodowanych.
Kategorię przypisuje zespół.
Raport nie opisuje, jak dokładnie domena jest przypisywana do celu. Nie wiemy też, czy domeny z kategorii „fałszywe inwestycje” i np. „Orlen” się nie nakładają. Dlatego nie sumujemy ich i nie traktujemy udziałów jako dokładnych.
To wykaz zgłoszonych i wykrytych domen, a nie wszystkich oszustw.
Na liście są tylko domeny, które ktoś zgłosił albo które zespół wykrył i zanalizował. Wiadomości bez linku, rozmowy telefoniczne, oszustwa w komunikatorach i w mediach społecznościowych w tej statystyce w dużej mierze nie występują.
Metoda zmienia się z roku na rok.
Pierwszą wersję listy, w której domeny były wpisywane na stałe, wycofano 1 czerwca 2025 roku. Druga wersja utrzymuje domeny przez 6 miesięcy. Zmieniły się też kanały zgłoszeń, np. po uruchomieniu numeru 8080 w listopadzie 2023 roku. Porównania rok do roku warto więc traktować ostrożnie.
Dane trzech zespołów nie są porównywalne wprost.
Mierzą różne rzeczy: wpisy, blokady w sieci operatora i zgłoszenia nadzoru. Zestawienie w tabeli powyżej pokazuje kierunek, a nie dokładny rozmiar zjawiska.
Brak danych o stratach.
Żaden z tych raportów nie podaje, ile pieniędzy straciły osoby, które weszły na te strony. Straty z oszustw opisujemy osobno, na podstawie danych NBP i Policji, w tekście Oszustwa internetowe w Polsce: ile pieniędzy tracą pokrzywdzeni.
Co może zrobić firma, której nazwy używają oszuści?
Firma nie ma wpływu na to, kto się pod nią podszywa, ale ma wpływ na to, jak szybko sprawa zostanie zauważona. Sprawdza się spokojna, powtarzalna kolejność.
- Zabezpieczcie materiał. Zróbcie zrzuty ekranu fałszywej strony, wiadomości lub reklamy. Zapiszcie adres strony, dokładną godzinę oraz informację, skąd o niej wiecie. Nie logujcie się na fałszywej stronie i nie wpisujcie żadnych danych.
- Zgłoście stronę do CERT Polska. Fałszywą stronę można zgłosić przez formularz na stronie incydent.cert.pl. Jeśli źródłem był SMS, przekażcie go na numer 8080. Wysłanie takiej wiadomości nic nie kosztuje, a koszt w roamingu zależy od cennika operatora.
- Zgłoście reklamę lub profil na platformie. Jeśli przynętą była reklama albo konto w mediach społecznościowych, użyjcie formularza zgłoszeń danej platformy. Dołączcie dowody tożsamości marki, o które prosi serwis.
- Poinformujcie klientów. Krótki komunikat na stronie, w sklepie i w mediach firmowych odciąża obsługę i zmniejsza liczbę poszkodowanych. Wzór jest poniżej.
- Zawiadomcie policję lub prokuraturę, jeśli ktoś poniósł stratę. Warto to rozważyć także wtedy, gdy straty poniosła tylko firma. Dołączcie zebrane zrzuty ekranu.
- Uporządkujcie komunikację. Wyznaczcie jedną osobę, która odpowiada klientom, i jedną wersję odpowiedzi. Nasz tekst o oświadczeniu firmy w kryzysie zawiera zasady, które sprawdzają się także tutaj.
Wzór komunikatu dla klientów
Poniższy tekst można skrócić i opublikować na stronie głównej, w mediach społecznościowych i w automatycznej odpowiedzi poczty.
Uwaga: ktoś wysyła wiadomości i prowadzi strony, które podszywają się pod naszą firmę. Nie jesteśmy ich autorem. Nigdy nie prosimy o podanie hasła, pełnego numeru karty ani kodu BLIK w wiadomości SMS lub e-mail. Prawdziwe powiadomienia wysyłamy wyłącznie z adresu [adres domeny firmy]. Jeśli otrzymaliście podejrzaną wiadomość, nie klikajcie w link, przekażcie ją na numer 8080 i napiszcie do nas na [adres e-mail].
Jeśli ataku nie da się szybko zatrzymać, a Wasza marka zaczyna być kojarzona z oszustwem, o skutkach finansowych takich sytuacji piszemy w tekście Ile kosztuje kryzys wizerunkowy?
Co mogą zrobić osoby, które dostały taką wiadomość?
Ranking pokazuje, że przynęta zwykle opiera się na zaufaniu do znanej nazwy. Nie trzeba więc znać wszystkich oszustw. Wystarczy kilka nawyków.
Sprawdzajcie adres, nie nazwę.
CERT Polska zwraca uwagę, że adres fałszywej strony może być bardzo podobny do oryginału, ale zawsze różni się choćby jednym drobnym elementem. Wchodźcie do serwisów przez zakładkę lub aplikację, a nie przez link z wiadomości.
Nie reagujcie na pośpiech.
Groźba utraty dokumentów oraz krótki termin odbioru rzekomego zwrotu to według raportu stałe elementy kampanii.
Zabezpieczcie konto.
Allegro w swojej pomocy dla użytkowników radzi ustawić silne hasło i logowanie dwustopniowe oraz nie otwierać załączników ani nie klikać linków, dopóki nie ma pewności, kto wysłał wiadomość. Jeśli już podaliście dane, natychmiast zmieńcie hasło i skontaktujcie się z bankiem.
Przekażcie wiadomość dalej, do właściwego miejsca.
SMS przekazany na 8080 pomaga zablokować stronę, zanim zobaczą ją inni. Jeśli konto w mediach społecznościowych zostało przejęte, zajrzyjcie do tekstu o tym, jak odzyskać zhakowane konto. Więcej o rodzajach oszustw i szacowanej skali zjawiska znajdziecie w zestawieniu Phishing w Polsce w liczbach.
Jak poprawnie przytaczać te dane?
Jeśli piszecie o tym w artykule, na lekcji lub w raporcie, kilka zasad pozwoli uniknąć błędów.
Podawajcie rok i instytucję.
Poprawne zdanie brzmi np.: „W 2025 roku CERT Polska wpisał na Listę Ostrzeżeń 244 341 domen, z czego 28 562 podszywało się pod OLX”. Zdanie „OLX jest najczęściej podrabianym serwisem” nie wynika z raportu, bo kategoria fałszywych inwestycji była większa.
Pisząc o domenach, nie piszcie o ofiarach.
Domena i poszkodowany to różne jednostki, o czym była mowa wyżej.
Zaznaczajcie, że to wpisy z listy, a nie wszystkie oszustwa.
Dane obejmują tylko adresy, które trafiły do analizy zespołu.
Ten tekst opisuje dane publiczne i nie stanowi porady prawnej. W sprawie konkretnego oszustwa albo naruszenia praw firmy warto skonsultować się z prawnikiem.
Podsumowanie: znana nazwa to najtańsza przynęta
W 2025 roku CERT Polska wpisał na Listę Ostrzeżeń ponad 244 tysiące domen, czyli ponad dwa i pół raza więcej niż rok wcześniej. Największą kategorią były fałszywe inwestycje (98 663 domeny), a za nimi serwisy handlowe OLX i Allegro. W tabeli pojawiły się też marki medialne i energetyczne, które w 2024 roku prawie nie występowały. Dane CSIRT KNF i CERT Orange Polska potwierdzają, że fałszywe inwestycje są dziś największym pojedynczym zagrożeniem.
Dla czytelników wniosek jest prosty: nazwa w wiadomości niczego nie dowodzi, liczy się adres i sposób, w jaki wiadomość do Was trafiła. Dla firm: warto mieć przygotowany komunikat dla klientów i wiedzieć, gdzie zgłosić fałszywą stronę, zanim ktoś ją zbuduje.
Gdzie szukać pomocy?
Fundacja Usuwanie Hejtu pomaga przygotować zgłoszenia i prowadzi je do końca, pomaga zabezpieczyć materiał oraz kieruje do prawnika lub psychologa. Nie ustalamy tożsamości autorów poza drogą prawną i nie zastępujemy prawnika. Zadzwońcie pod numer 222 900 142 lub napiszcie na biuro@usuwaniehejtu.pl. Działania Fundacji można wesprzeć darowizną na stronie usuwaniehejtu.pl.
Fałszywą stronę zgłosicie do CERT Polska przez incydent.cert.pl, a podejrzany SMS przekażecie na numer 8080. Jeśli po oszustwie czujecie się bardzo źle, osoby dorosłe w kryzysie emocjonalnym mogą dzwonić na 116 123. W bezpośrednim zagrożeniu życia dzwońcie na 112.
Najczęściej zadawane pytania
1. Pod kogo oszuści podszywają się najczęściej w Polsce?
Według raportu CERT Polska za 2025 rok najwięcej domen z Listy Ostrzeżeń dotyczyło fałszywych inwestycji (98 663). Wśród konkretnych marek na czele były OLX (28 562 domeny) i Allegro (22 613). Dalej znalazły się Orlen, TVN i Gazeta.pl.
2. Czy OLX jest najczęściej podrabianym serwisem?
Wśród pojedynczych marek tak, bo ma najwięcej domen w tabeli CERT Polska za 2025 rok. Większa była jednak zbiorcza kategoria fałszywych inwestycji, więc zdanie to wymaga zastrzeżenia. Trzeba też pamiętać, że chodzi o liczbę domen, a nie o liczbę ofiar.
3. Czym jest Lista Ostrzeżeń CERT Polska?
To wykaz domen internetowych, które wprowadzają użytkowników w błąd i wyłudzają dane lub pieniądze. Prowadzi ją CERT Polska w NASK od marca 2020 roku. Domeny są na niej utrzymywane przez 6 miesięcy, a operatorzy telekomunikacyjni używają jej do blokowania takich stron.
4. Ile domen wpisano na Listę Ostrzeżeń w 2025 roku?
W 2025 roku było to 244 341 domen, a rok wcześniej 92 647. Wzrost wynosi ponad 2,6 raza. Część wzrostu może wynikać z lepszego wykrywania i większej liczby zgłoszeń, a nie tylko z większej liczby oszustw.
5. Czy banki też są podszywane i jak często?
Tak. CSIRT KNF zgłosił w 2025 roku do blokady 256 stron powiązanych z oszustwami bankowymi, czyli 0,61% swoich zgłoszeń. Jest ich mniej niż fałszywych inwestycji, ale służą bezpośrednio do kradzieży danych logowania do bankowości.
6. Dlaczego nagle pojawiły się domeny podszywające się pod TVN czy Polsat News?
Raport CERT Polska stwierdza tylko, że w 2025 roku największy wzrost odnotowano dla witryn podszywających się pod TVN, i podaje liczby dla innych mediów. Nie wyjaśnia przyczyny. Z porównania wynika, że przestępcy często zmieniają przynęty z roku na rok.
7. Czy firma z listy podszywanych marek zawiniła?
Nie. To firmy, których nazwy i wygląd skopiowano. Pokrzywdzeni są ich klienci, a sama firma ponosi szkodę wizerunkową. Warto jednak mieć przygotowany komunikat i wiedzieć, gdzie zgłaszać fałszywe strony.
8. Jak zgłosić fałszywą stronę podszywającą się pod moją firmę?
Użyjcie formularza na stronie incydent.cert.pl albo usługi Bezpiecznie w sieci w aplikacji mObywatel. Wcześniej zróbcie zrzuty ekranu, zapiszcie adres i godzinę. Jeśli przynętą była reklama lub konto w mediach społecznościowych, zgłoszenie złóżcie także na platformie.
9. Co zrobić z podejrzanym SMS-em od kuriera lub banku?
Nie klikajcie w link i nie odpowiadajcie na wiadomość. Przekażcie ją na numer 8080, a o stan przesyłki lub konta zapytajcie w aplikacji firmy albo na infolinii. CERT Polska podaje, że większość wejść na strony phishingowe następuje w ciągu 15 minut od otrzymania wiadomości.
10. Czy liczba domen to liczba oszukanych osób?
Nie. Jedna kampania może używać tysięcy domen, a każda działa krótko. Raporty o domenach nie podają liczby poszkodowanych ani wysokości strat. Straty opisują osobno dane NBP i Policji.
11. Dlaczego dane CERT Polska, Orange i KNF się różnią?
Każdy zespół liczy coś innego: wpisy na Listę Ostrzeżeń, blokady w sieci operatora albo zgłoszenia nadzoru finansowego. Orange podał 345 tys. zablokowanych domen, CERT Polska 244 341 wpisów, a CSIRT KNF 41 751 zgłoszeń. Wszystkie trzy wskazują jednak fałszywe inwestycje jako największą grupę.
12. Czy SMS-y phishingowe są dziś rzadsze niż kiedyś?
W 2025 roku CERT Polska przyjął 295 169 zgłoszeń SMS, o 16,8% mniej niż rok wcześniej. Zespół wiąże to m.in. z blokowaniem wiadomości przez operatorów. Jednocześnie coraz częściej SMS jest tylko przynętą bez linku, co trudniej wychwycić.
Źródła
- NASK - Państwowy Instytut Badawczy, CERT Polska, 2026: Raport roczny 2025 z działalności CERT Polska. Krajobraz bezpieczeństwa polskiego internetu
- NASK - Państwowy Instytut Badawczy, CERT Polska, 2025: Raport roczny z działalności CERT Polska w 2024 roku. Krajobraz bezpieczeństwa polskiego internetu
- CERT Polska, 2026: Lista Ostrzeżeń przed niebezpiecznymi stronami
- Urząd Komisji Nadzoru Finansowego, CSIRT KNF, 2026: Raport roczny CSIRT KNF 2025. Polski rynek finansowy w obliczu zagrożeń
- Orange Polska, 2026: Rok 2025 wg CERT Orange Polska: AI zmienia krajobraz zagrożeń, dominują fałszywe inwestycje (informacja prasowa)
- Allegro Pomoc, 2026: Jak zachować bezpieczeństwo w sieci
- CERT Polska, 2026: Zgłoś incydent
A jak to wyglądało u Was? Napiszcie w komentarzu
Czy dostaliście kiedyś wiadomość, która podszywała się pod znaną firmę, i co sprawiło, że zorientowaliście się, że to oszustwo? A jeśli prowadzicie firmę: czy Wasza nazwa została kiedyś wykorzystana i co okazało się najtrudniejsze w zgłoszeniu sprawy? Prosimy, abyście w komentarzach nie podawali nazwisk ani danych innych osób.
Komentarze
Wszystkie komentarze sprawdzamy przed publikacją. Emblemat przy nicku to ranga za wsparcie fundacji. Zdobądź swój emblemat