SMS o niedopłaconej paczce, e-mail o zablokowanym koncie, wiadomość od „dziecka”, które pisze z nowego numeru. Takie wiadomości dostaje dziś prawie każdy, niezależnie od wieku i doświadczenia w sieci.
Dobra wiadomość jest taka, że fałszywe wiadomości powtarzają te same chwyty. Wystarczy znać siedem sygnałów i mieć jeden nawyk: zanim cokolwiek klikniecie, sprawdzacie sprawę inną drogą. Niżej znajdziecie przykłady, miejsca, do których warto przekazać podejrzaną wiadomość, oraz plan na wypadek, gdy link został już otwarty.
W skrócie
- Siedem sygnałów: dziwny adres lub numer nadawcy, presja czasu, link do nieznanej strony, drobna dopłata, prośba o kod lub hasło, załącznik albo aplikacja do zainstalowania, prośba o przejście na inny kanał kontaktu.
- Jeden sygnał wystarczy, żeby się zatrzymać. Sprawę sprawdzacie sami: w aplikacji banku lub przewoźnika albo dzwoniąc na numer z oficjalnej strony.
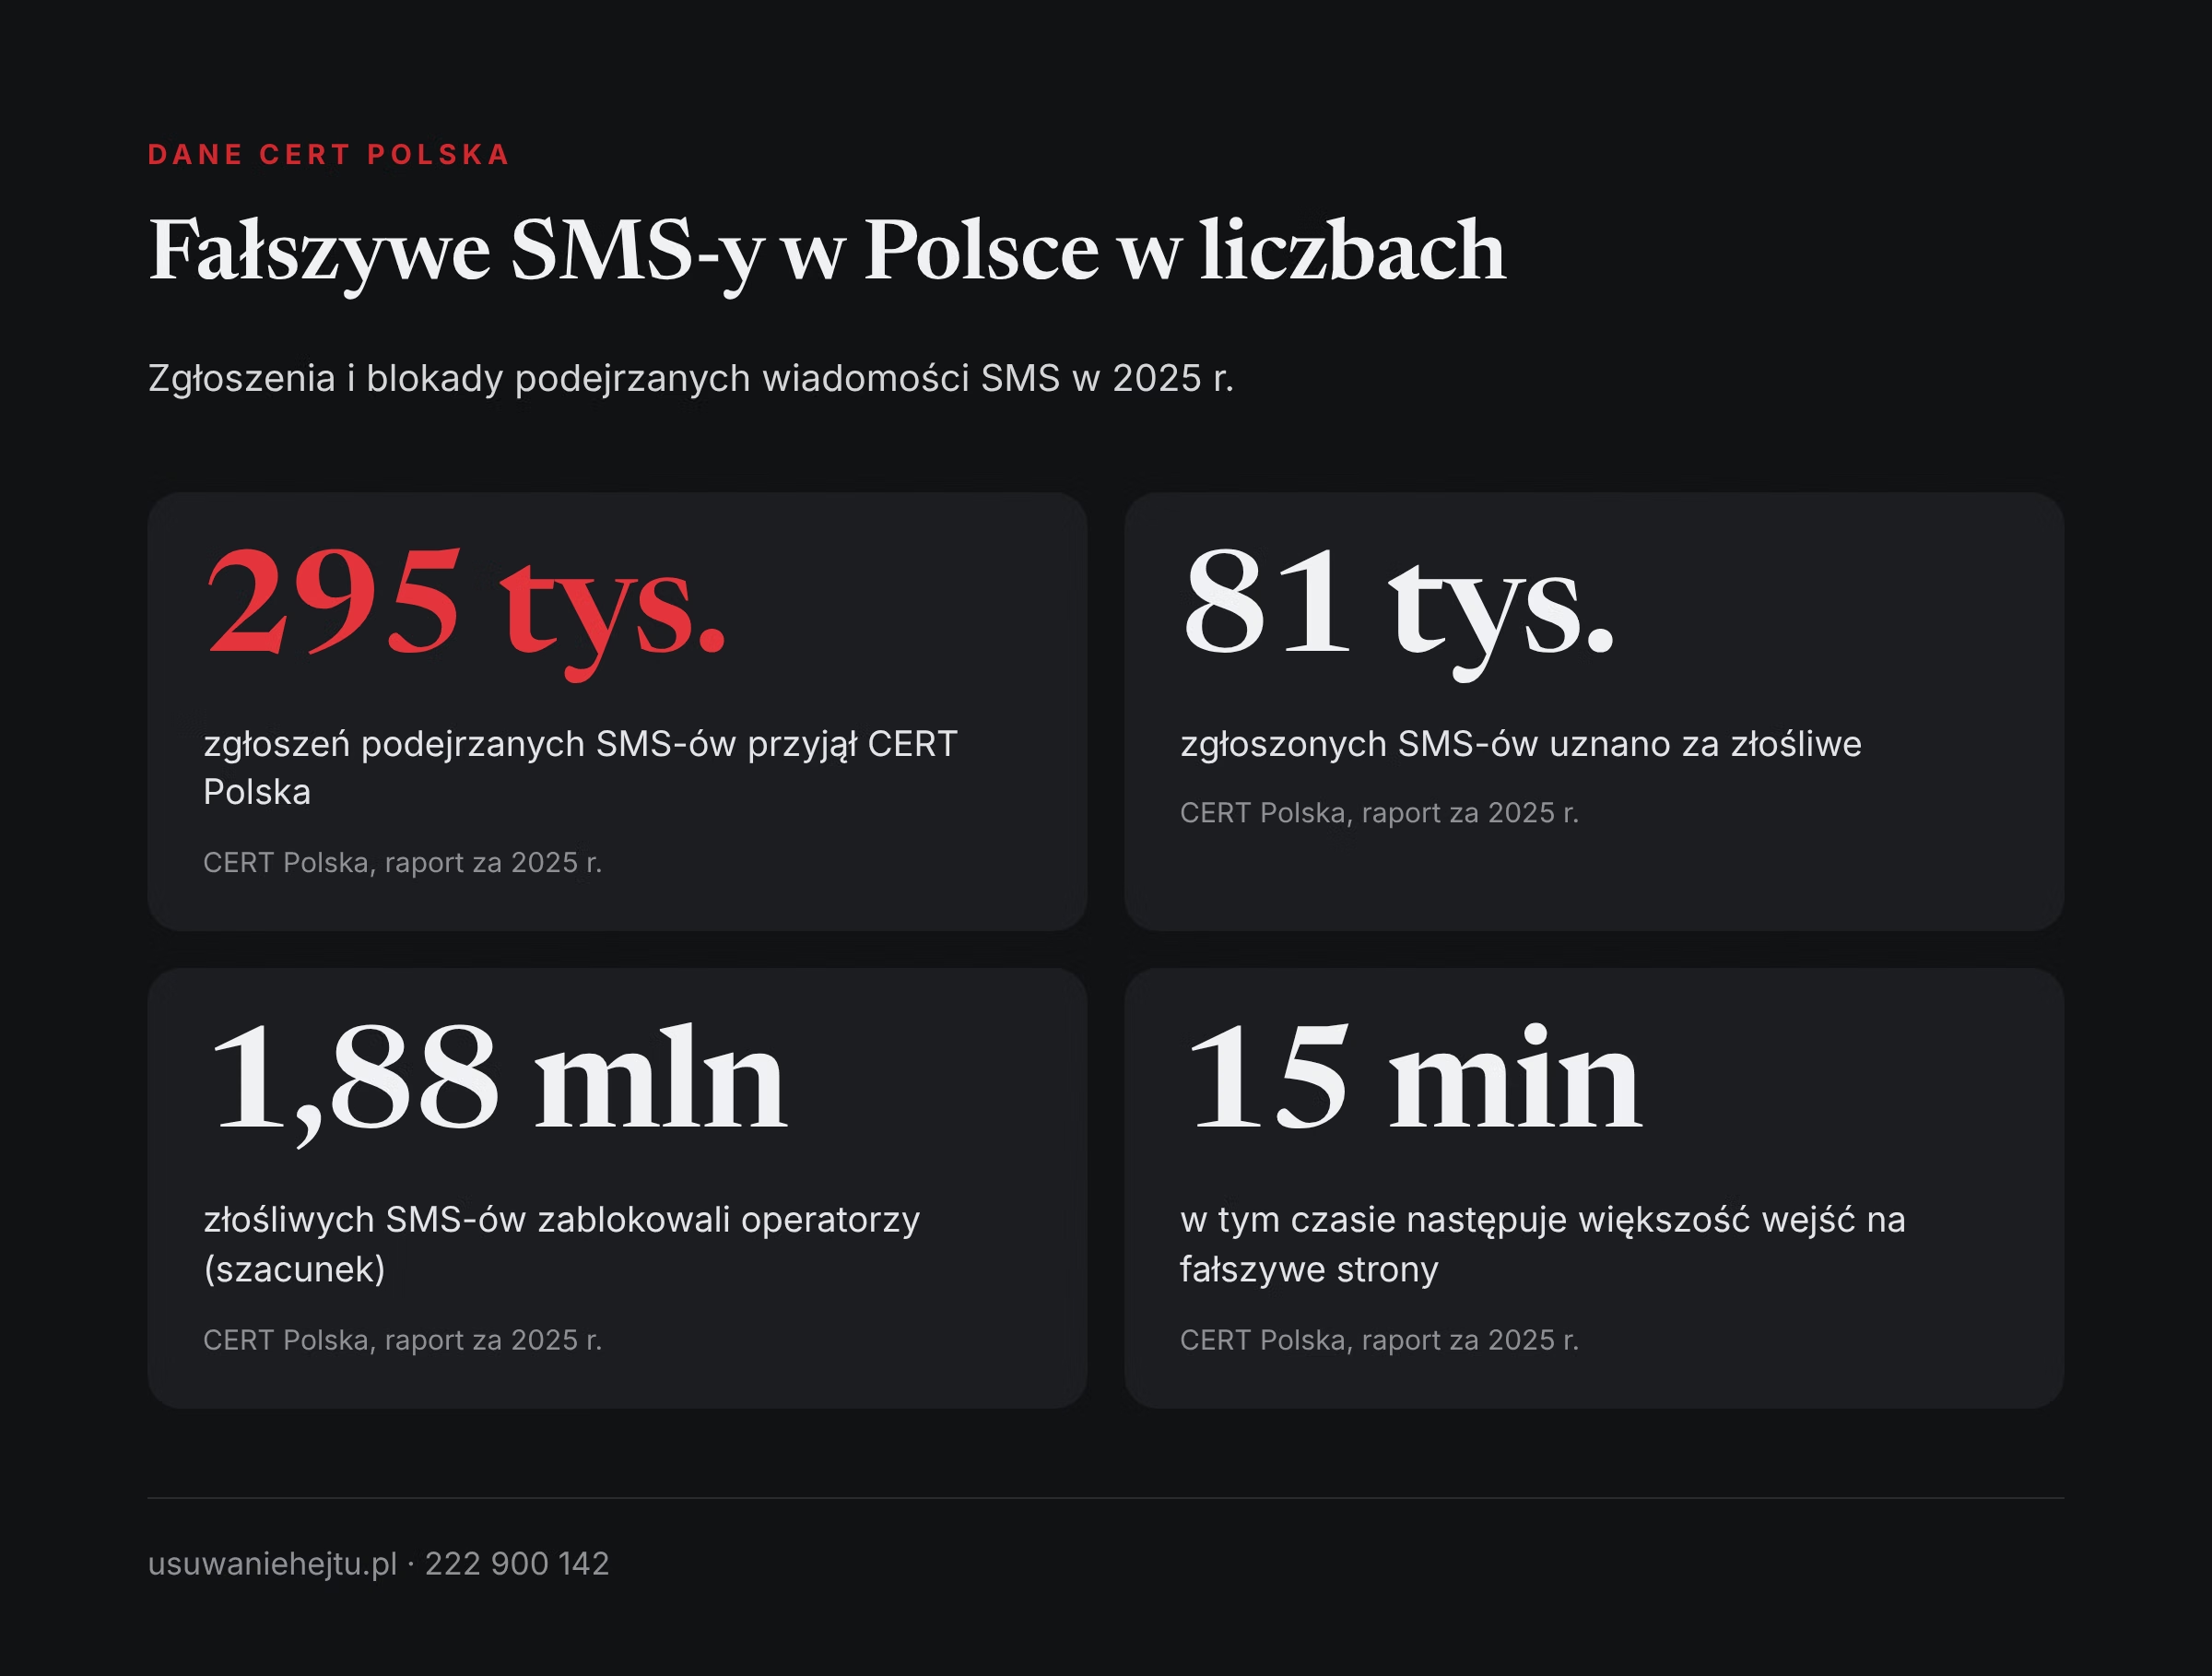
- Podejrzany SMS przekażcie na numer 8080, a e-mail lub adres strony zgłoście przez formularz incydent.cert.pl. W 2025 r. do CERT Polska trafiło 295 169 zgłoszeń podejrzanych SMS-ów, a 81 395 z nich uznano za złośliwe.
- Liczy się czas. Według raportu CERT Polska za 2025 r. większość wejść na strony wyłudzające dane następuje w ciągu 15 minut od otrzymania wiadomości.
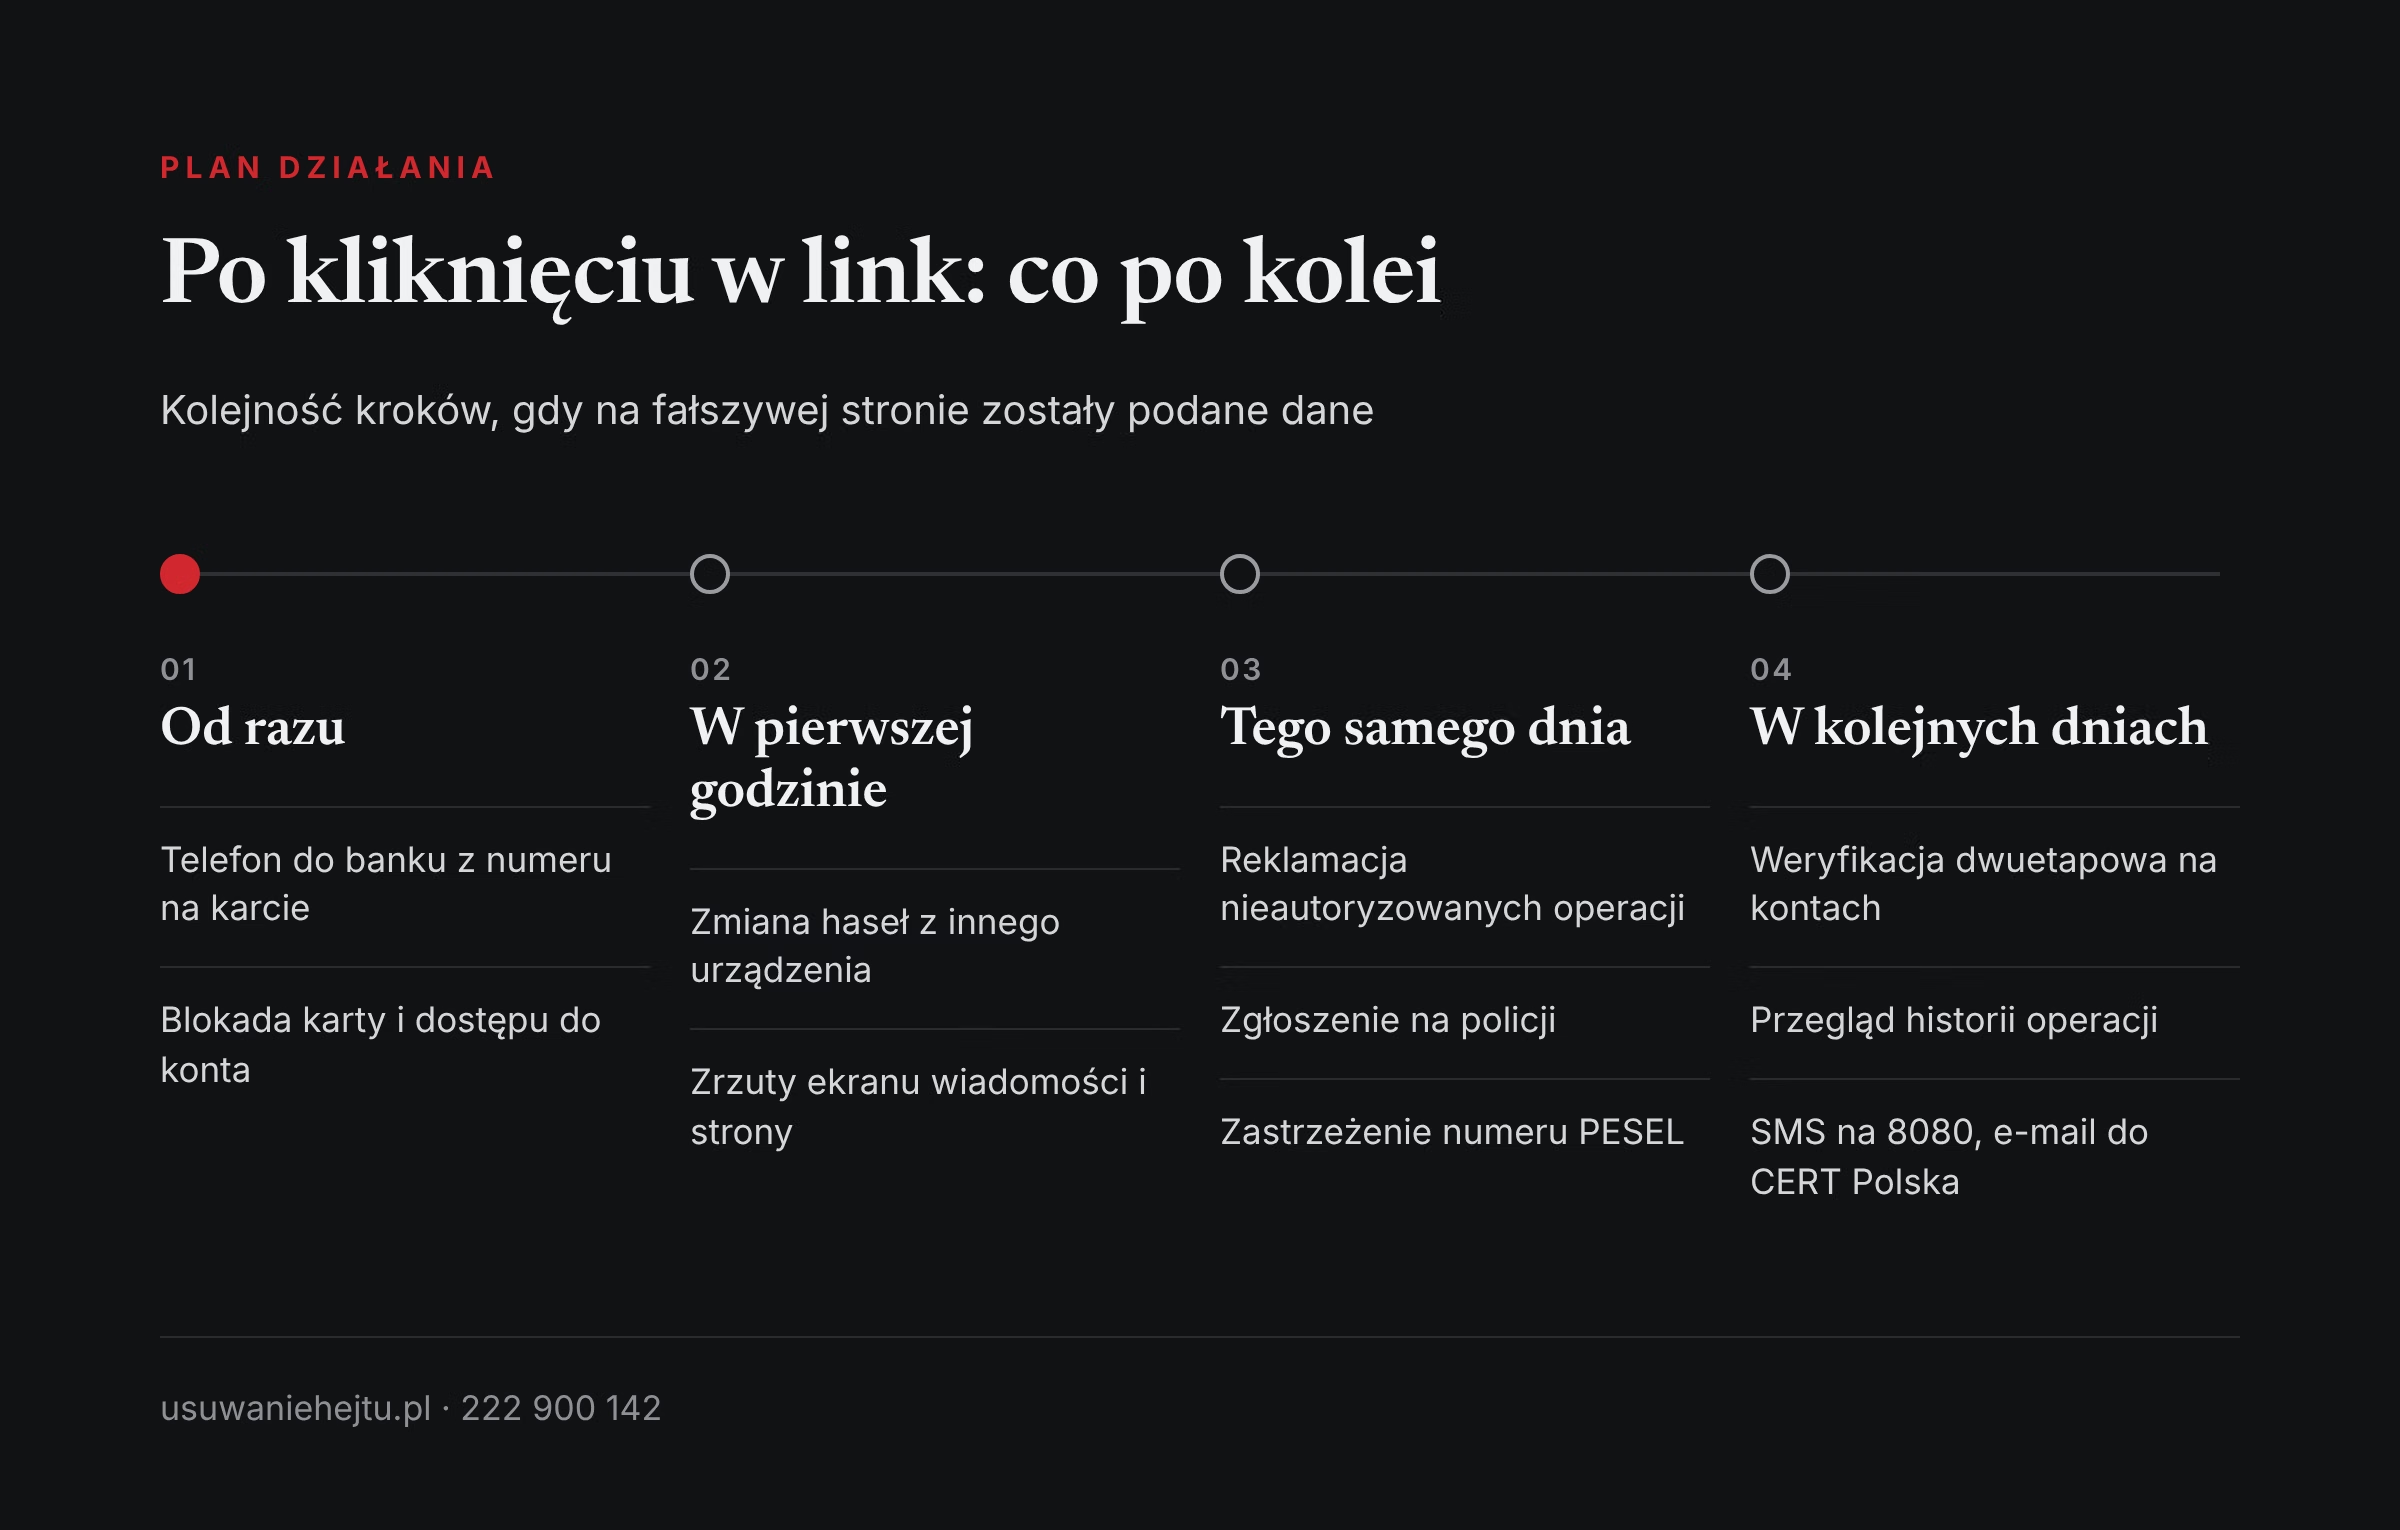
- Samo otwarcie linku zwykle nie oznacza straty. Groźne jest wpisanie danych, podanie kodu albo instalacja aplikacji. Wtedy najpierw dzwonicie do banku, potem zmieniacie hasła i zgłaszacie sprawę.
Dlaczego fałszywe wiadomości działają nawet na ostrożne osoby?
Fałszywa wiadomość nie musi być dobrze napisana. Musi trafić w odpowiedni moment. Kto czeka na paczkę, ten SMS o paczce uzna za zwyczajny. Kto ma dziecko w szkole, ten zareaguje na wiadomość „mamo, zepsuł mi się telefon”.
Oszuści nie znają odbiorców. Wysyłają tę samą treść do tysięcy numerów i liczą, że u części osób zgodzi się ona z rzeczywistością. Raport roczny CERT Polska za 2025 r. opisuje to wprost: w znacznej większości nie są to oszustwa przygotowane pod konkretną osobę, a na korzyść przestępców działa skala.
Phishing i smishing.
Phishing to wyłudzanie danych przez podszywanie się pod zaufaną firmę, urząd lub osobę. Smishing to ta sama metoda w wiadomości SMS. Definicję smishingu zawiera art. 3 ustawy o zwalczaniu nadużyć w komunikacji elektronicznej: to SMS, w którym nadawca podszywa się pod inny podmiot, żeby nakłonić odbiorcę między innymi do przekazania danych, zapłaty, otwarcia strony albo instalacji oprogramowania.
To, że ktoś dał się nabrać, nie świadczy o braku rozsądku. Świadczy o tym, że wiadomość przyszła w złej chwili. Dlatego zamiast polegać na wyczuciu, lepiej mieć prostą listę kontrolną.
Siedem sygnałów, po których rozpoznacie fałszywą wiadomość
Żaden z tych sygnałów nie jest dowodem sam w sobie. Każdy jest jednak powodem, żeby odłożyć telefon i sprawdzić sprawę inną drogą.
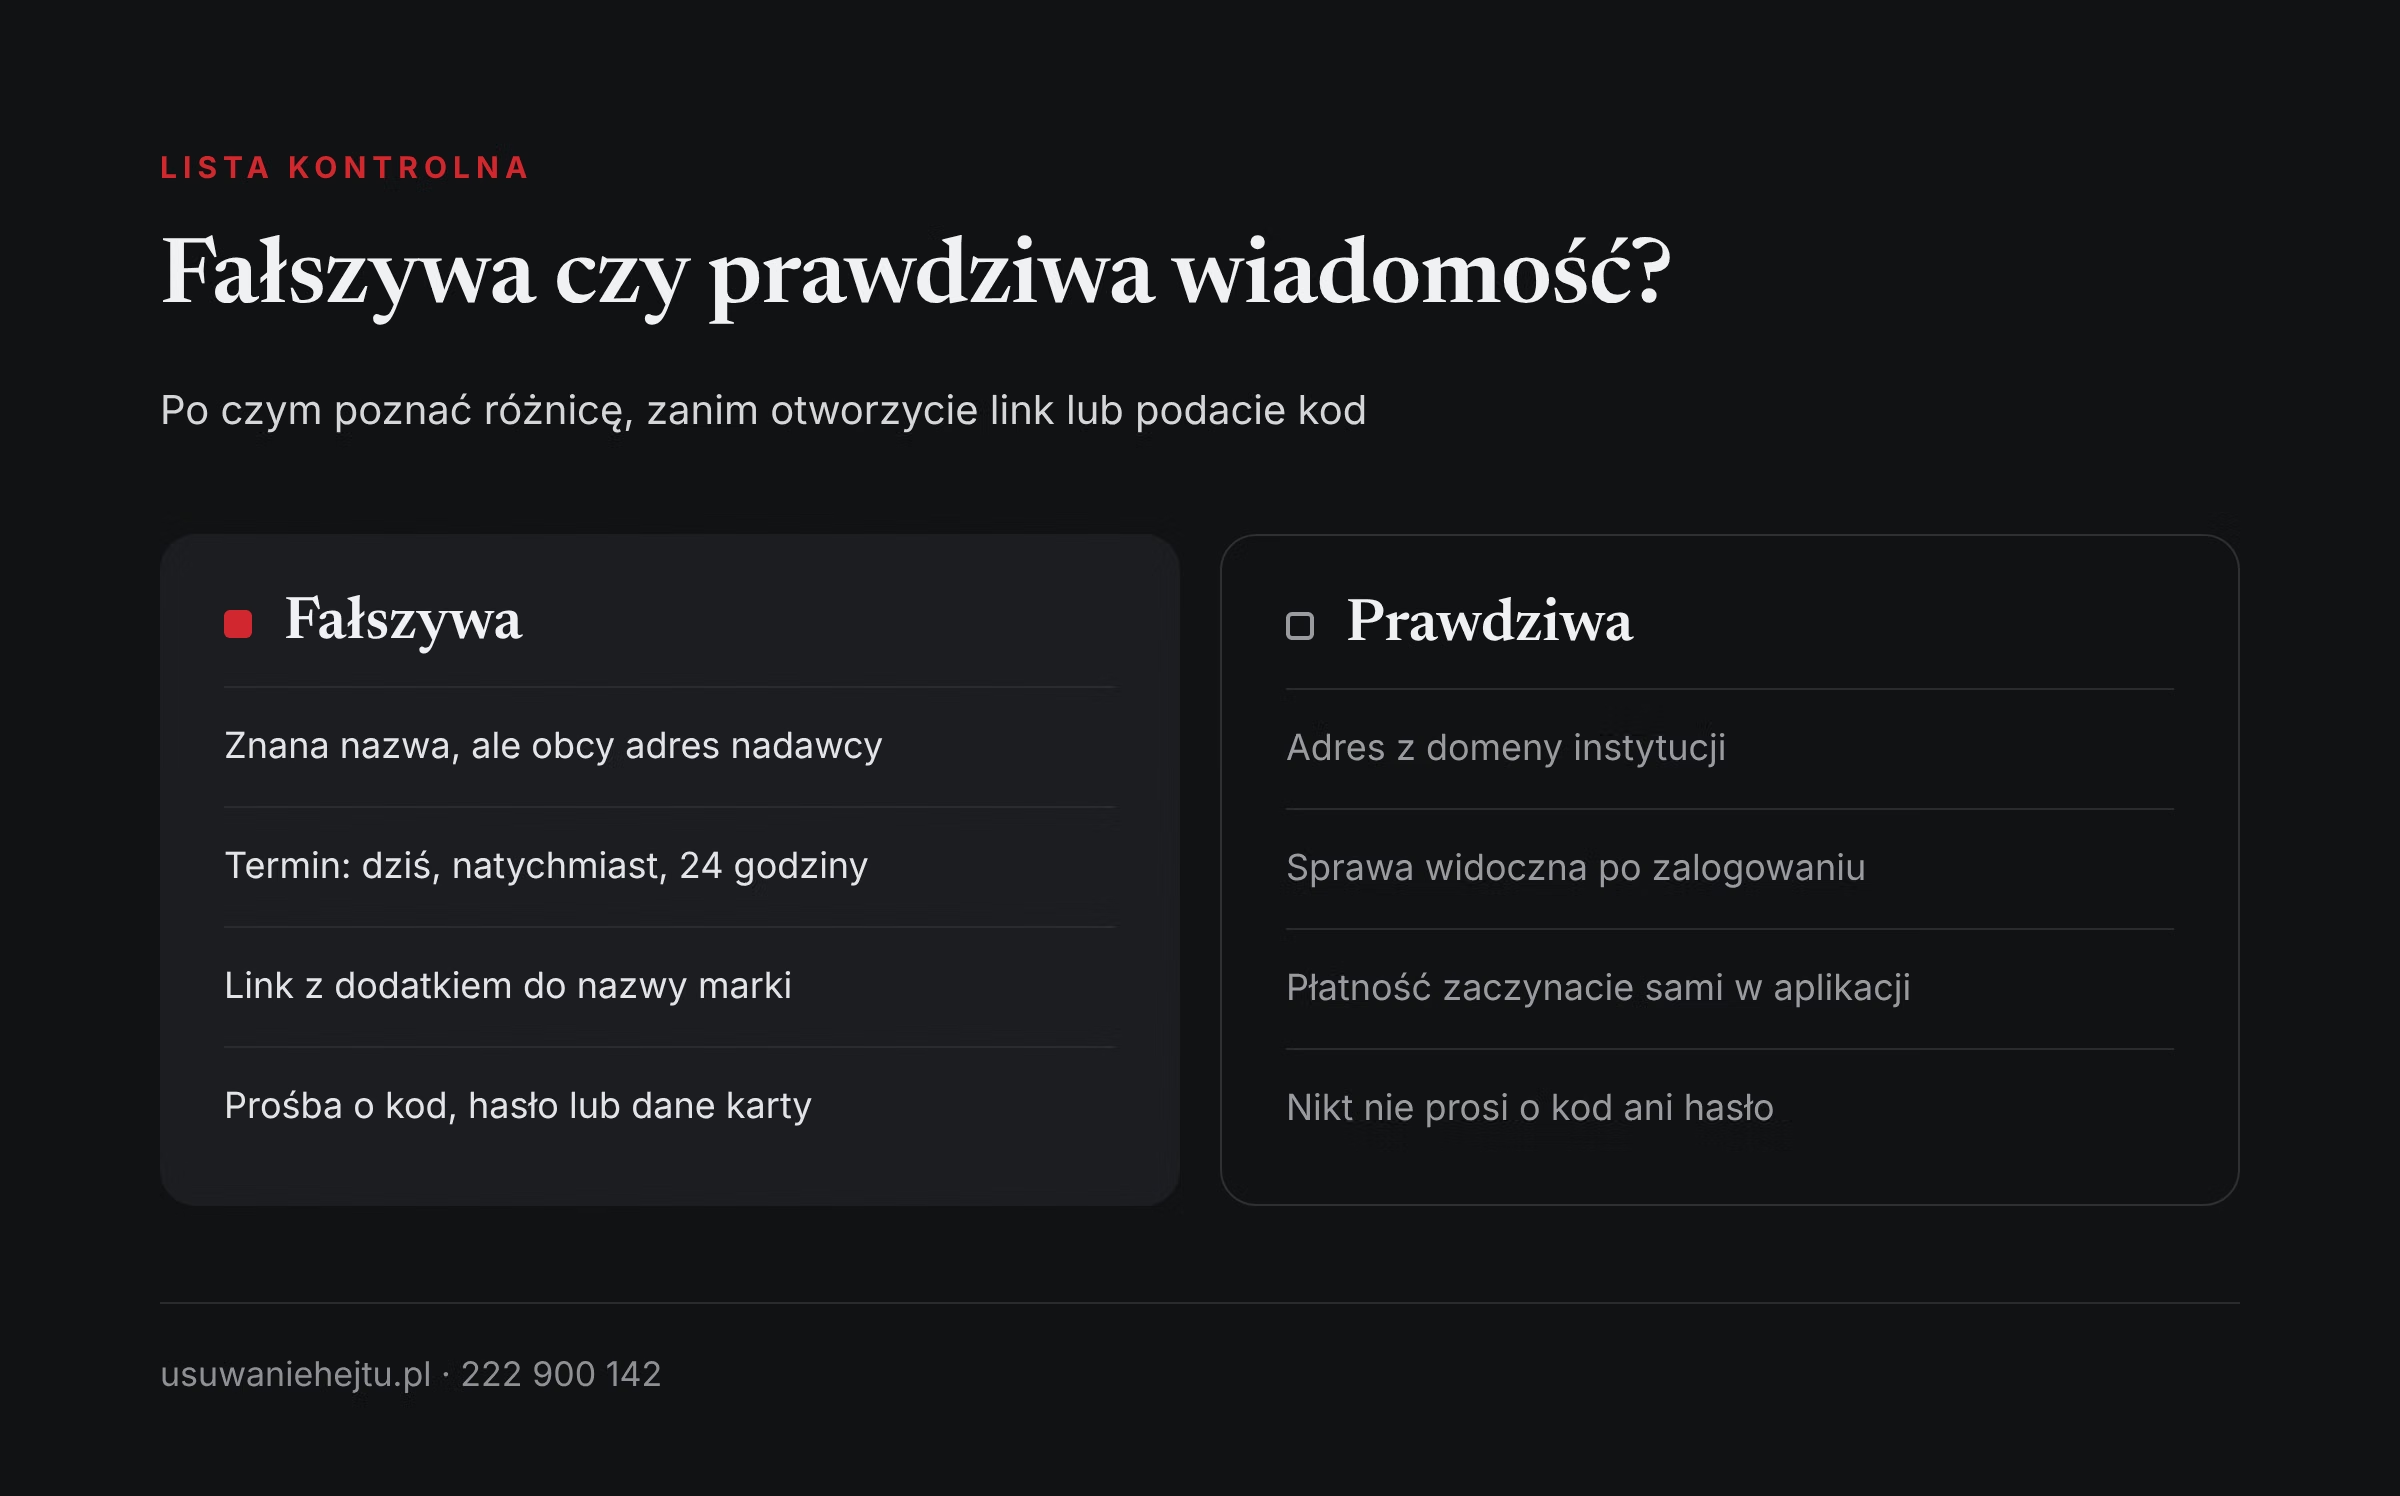
1. Adres lub numer nadawcy nie pasuje do instytucji
W e-mailu patrzcie na pełny adres, a nie na wyświetlaną nazwę. CERT Polska przypomina, że w polu z nazwą nadawcy oszuści mogą wpisać dowolną treść, na przykład nazwę banku albo imię i nazwisko znajomego. Pełny adres bywa widoczny dopiero po dotknięciu nazwy nadawcy.
Przykład.
Nazwa nadawcy: „Bank - Dział Bezpieczeństwa”. Adres po rozwinięciu: przypadkowy ciąg liter w domenie, która nie ma nic wspólnego z bankiem. Prawdziwa instytucja pisze z własnej domeny, tej samej, którą widzicie w adresie jej strony.
Uwaga na SMS-y.
Nazwa nadawcy SMS-a, czyli tak zwany nadpis, też może zostać podrobiona. CSIRT KNF w raporcie za 2025 r. opisuje, że fałszywe wiadomości trafiały do tego samego wątku co prawdziwe komunikaty przewoźników. Wiadomość w znanym wątku nie jest więc potwierdzeniem, że napisała ją ta sama firma.
2. Presja czasu i groźba
„Konto zostanie zablokowane w ciągu 24 godzin”. „Paczka wróci do nadawcy dziś o 18:00”. „Ostatnie wezwanie przed przekazaniem sprawy komornikowi”. Pośpiech ma jeden cel: żebyście nie zdążyli sprawdzić.
Na ten sam mechanizm zwraca uwagę rządowy serwis gov.pl w opisie phishingu: podejrzane są sformułowania typu „wyślij te dane w ciągu 24 godzin”. Prawdziwe terminy z banku, urzędu czy od dostawcy energii zobaczycie także po zalogowaniu się na swoje konto. Jeśli tam ich nie ma, wiadomość była fałszywa.
3. Link prowadzi do adresu innego niż oficjalna strona
Adres w fałszywej wiadomości często zawiera nazwę znanej marki, ale z dodatkiem. Serwis gov.pl podaje przykład: zamiast adresu allegro.pl pojawia się adres w rodzaju allegrosklep.online. Często używane są też skrócone linki, po których nie widać, dokąd prowadzą.
Jak czytać adres.
Liczy się końcówka przed pierwszym ukośnikiem. W adresie „znana-firma.doplata-online.xyz/paczka” właścicielem strony jest ktoś, kto zarejestrował „doplata-online.xyz”, a nie znana firma. Nazwa marki na początku adresu niczego nie dowodzi.
Najbezpieczniej w ogóle nie korzystać z linku. Otwórzcie aplikację przewoźnika lub banku albo wpiszcie adres strony samodzielnie. Więcej o tym, jakie marki są podrabiane najczęściej, piszemy w tekście pod kogo podszywają się oszuści.
4. Drobna dopłata, zwrot albo nagroda
Kwota jest celowo niska: złotówka, trzy złote, kilka złotych „za ponowne doręczenie”. Według raportu CSIRT KNF za 2025 r. niska kwota, zazwyczaj rzędu kilku złotych, miała obniżyć czujność i skłonić do wpisania pełnych danych karty na podstawionej stronie płatności. Potem z karty znikały kwoty znacznie wyższe.
Ten sam schemat działa w drugą stronę. „Zwrot nadpłaty podatku”, „zwrot środków z funduszu zdrowia”, „wygrana w konkursie” prowadzą do strony, która prosi o dane karty lub logowanie do banku. Serwis gov.pl przypomina, że urzędy nie proszą SMS-em ani e-mailem o uregulowanie należności podatkowych.
Zasada.
Płatność zaczynacie sami: w aplikacji, na stronie sklepu, w banku. Nie zaczynacie jej z linku, który ktoś Wam przysłał.
5. Prośba o kod, hasło lub dane karty
Kod BLIK, kod z SMS-a, hasło do poczty, numer karty z datą ważności i trzema cyframi z odwrotu. Nikt uczciwy nie prosi o te dane w wiadomości. Kod autoryzacyjny jest podpisem pod operacją, a nie informacją do przekazania konsultantowi.
Zawsze czytajcie treść SMS-a z kodem lub komunikat w aplikacji banku. CERT Polska zwraca uwagę, że jest tam podany typ operacji i kwota. Jeśli mieliście zapłacić złotówkę, a komunikat mówi o dodaniu zaufanego odbiorcy albo o innej kwocie, ktoś właśnie próbuje Was okraść. Nie zatwierdzajcie.
Prośba od znajomego.
„Pożycz 300 zł BLIK-iem, oddam wieczorem” od osoby z listy znajomych to częsty scenariusz po przejęciu czyjegoś konta. Zadzwońcie do tej osoby i zapytajcie. O tym, jak dochodzi do przejęć kont i jak je odzyskać, piszemy w tekście o zhakowanym koncie na Instagramie.
6. Załącznik albo aplikacja, którą trzeba zainstalować
E-mail z „fakturą”, „potwierdzeniem zamówienia” albo „pismem z urzędu” w załączniku może zawierać szkodliwy program. Podejrzane są archiwa z hasłem podanym w treści wiadomości, pliki z podwójną końcówką w nazwie, na przykład „faktura.pdf.exe”, oraz dokumenty, które każą włączyć zawartość, żeby wyświetlić treść. Te przykłady opisuje CERT Polska w materiale o fałszywych załącznikach.
W telefonie ten sam sygnał wygląda inaczej. Strona z linku prosi o pobranie aplikacji „do śledzenia przesyłki” albo „aktualizacji”. CERT Polska zaleca, żeby nie instalować aplikacji z plików pobranych ze stron internetowych, tylko samodzielnie wyszukać je w sklepie Google Play lub App Store.
7. Prośba o przejście na inny kanał lub telefon „z banku” zaraz po wiadomości
„Cześć mamo, mam nowy numer, napisz do mnie na komunikatorze”. „Odnotowaliśmy logowanie na Twoje konto inwestycyjne, zadzwoń pod numer…”. Raport CERT Polska za 2025 r. odnotowuje rosnący odsetek oszustw, w których SMS nie zawiera linku i jest tylko zachętą do nawiązania kontaktu.
Dalszy ciąg odbywa się w rozmowie. Rzekomy konsultant mówi o zagrożonych pieniądzach i „bezpiecznym koncie technicznym” albo prosi o zainstalowanie programu do zdalnej pomocy. CERT Polska ostrzega, że numer wyświetlany na ekranie również można sfałszować. Rozłączcie się i sami zadzwońcie na numer z oficjalnej strony instytucji lub z karty płatniczej.
Rodzinne hasło.
Ustalcie w domu jedno pytanie kontrolne, na które odpowiedź znają tylko domownicy. Wiadomość „z nowego numeru” sprawdzacie tym pytaniem albo telefonem na stary numer.
| Sygnał | Jak wygląda w wiadomości | Jak sprawdzić |
|---|---|---|
| Nadawca | Znana nazwa, obcy adres lub zwykły numer komórkowy | Rozwińcie pełny adres, porównajcie domenę ze stroną instytucji |
| Presja czasu | „Dziś”, „w ciągu 24 godzin”, „ostatnie wezwanie” | Zalogujcie się samodzielnie na konto i poszukajcie tej informacji |
| Link | Marka z dodatkiem, skrócony adres, nietypowa końcówka | Nie otwierajcie, wpiszcie adres sami lub użyjcie aplikacji |
| Dopłata lub zwrot | Kilka złotych za paczkę, zwrot podatku, nagroda | Sprawdźcie status przesyłki lub rozliczenia w oficjalnym serwisie |
| Kod i hasło | Prośba o BLIK, kod z SMS-a, dane karty | Nie podawajcie, przeczytajcie opis operacji przy kodzie |
| Załącznik, aplikacja | Archiwum z hasłem, plik z podwójną końcówką, „pobierz aplikację” | Zapytajcie nadawcę inną drogą, aplikacje tylko ze sklepu |
| Zmiana kanału | „Nowy numer”, „zadzwoń”, „napisz na komunikatorze” | Zadzwońcie na znany numer, zadajcie pytanie kontrolne |
Źródło: opracowanie własne na podstawie materiałów CERT Polska, raportu CSIRT KNF za 2025 r. i serwisu gov.pl.
Czy błędy językowe nadal zdradzają oszusta?
Częściowo. Serwis gov.pl wymienia wśród oznak niepoprawną gramatykę, interpunkcję i brak polskich znaków. Takie wiadomości wciąż krążą i wtedy błąd jest dobrą wskazówką.
Odwrotna zależność nie działa. Poprawna polszczyzna, logo i stopka z adresem nie potwierdzają, że wiadomość jest prawdziwa. Wygląd da się skopiować w całości z prawdziwego e-maila. Dlatego ważniejsze od stylu jest to, o co wiadomość prosi i dokąd prowadzi.
Zwrot do adresata.
„Szanowny Kliencie” zamiast imienia i nazwiska bywa wskazówką, bo nadawca Was nie zna. Jeśli jednak Wasze dane wyciekły, oszust może znać imię, a nawet adres. Warto wtedy przeczytać, jak sprawdzić, czy Wasz e-mail i hasło krążą po sieci.
Ile takich wiadomości krąży w Polsce?
Najpełniejsze polskie dane publikuje co roku CERT Polska, czyli zespół reagowania na incydenty działający w NASK. Poniższe liczby pochodzą z raportu za 2025 r., opublikowanego w 2026 r.
| Wskaźnik | 2024 r. | 2025 r. |
|---|---|---|
| Zgłoszenia podejrzanych SMS-ów | 354 566 | 295 169 |
| SMS-y uznane za złośliwe | 140 659 | 81 395 |
| Wzorce blokowania SMS-ów | 746 | 790 |
| Zablokowane złośliwe SMS-y (szacunek) | 1 475 678 | 1 883 610 |
Źródło: CERT Polska, raport roczny za 2025 r.
W całym 2025 r. CERT Polska zarejestrował 260 783 incydenty, z czego 253 238, czyli 97%, stanowiły oszustwa komputerowe. Samych incydentów phishingowych, czyli prób wyłudzenia loginów, haseł i innych poufnych danych, było 78 391. Na Listę Ostrzeżeń przed niebezpiecznymi stronami trafiło w 2025 r. prawie 245 tys. domen.
Drugie źródło to nadzór finansowy. CSIRT KNF zgłosił w 2025 r. do zablokowania 41 751 niebezpiecznych domen, w tym 256 stron powiązanych z oszustwami bankowymi.
Ograniczenia tych danych.
To liczby zgłoszeń i blokad, a nie liczba wszystkich fałszywych wiadomości ani liczba pokrzywdzonych. Spadek zgłoszeń SMS-ów w 2025 r. CERT Polska wiąże między innymi z blokowaniem wiadomości przez operatorów, a liczba blokad jest szacunkiem opartym na raportach operatorów. Nie znaleźliśmy urzędowej statystyki, która podawałaby, jaki odsetek mieszkańców Polski dostał fałszywą wiadomość w danym roku. Szerszy obraz znajdziecie w tekstach phishing w Polsce w liczbach oraz ile pieniędzy tracą pokrzywdzeni.
Gdzie przekazać podejrzaną wiadomość?
Zgłoszenie zajmuje minutę i chroni inne osoby. Na podstawie zgłoszeń CERT Polska tworzy wzorce, według których operatorzy blokują kolejne SMS-y tej samej kampanii. Według raportu za 2025 r. każda zgłoszona złośliwa wiadomość przekładała się średnio na 23 wiadomości, które nie dotarły do adresatów.
Podejrzany SMS: numer 8080
- Przytrzymajcie palec na wiadomości (tak działa to w większości telefonów).
- Wybierzcie opcję przekazania dalej (w części telefonów nazywa się „Przekaż” lub „Prześlij dalej”).
- Jako odbiorcę wpiszcie 8080 i wyślijcie.
Numer 8080 działa od listopada 2023 r. i operatorzy nie pobierają za wiadomość opłaty. Przekazujcie całą wiadomość, razem z linkiem. Nie przepisujcie jej własnymi słowami.
Podejrzany e-mail lub strona: formularz CERT Polska
E-maile, adresy stron i fałszywe sklepy zgłaszacie przez formularz na stronie incydent.cert.pl. Wiadomość można też przesłać na adres cert@cert.pl. Raport CERT Polska wymienia jeszcze jedną drogę: usługę „Bezpiecznie w sieci” w aplikacji mObywatel.
Warto też oznaczyć wiadomość w samej poczcie. W Gmailu na komputerze otwieracie wiadomość, obok opcji „Odpowiedz” wybieracie „Więcej”, a następnie „Zgłoś próbę wyłudzenia informacji”. Opis znajdziecie w Centrum pomocy Gmaila. Inne skrzynki mają podobną opcję albo przycisk „Spam”.
Instytucja, pod którą ktoś się podszył
Bank, przewoźnik czy sklep chcą wiedzieć o fałszywych wiadomościach ze swoim logo. Adres do zgłoszeń znajdziecie na ich oficjalnej stronie, zwykle w dziale o bezpieczeństwie. Nie korzystajcie z kontaktu podanego w samej wiadomości.
Po zgłoszeniu.
Zablokujcie nadawcę i usuńcie wiadomość, żeby nie otworzyć jej przez pomyłkę. Jeśli ktoś podszył się pod Was, na przykład pisząc do Waszych znajomych, przeczytajcie tekst o podszywaniu się pod inną osobę.
Co zrobić po kliknięciu w link?
Najpierw spokojnie ustalcie, co dokładnie się stało. Od tego zależy, co trzeba zrobić. Nie usuwajcie wiadomości, dopóki nie zrobicie zrzutu ekranu: przyda się w banku i na policji.
Otworzyliście stronę, ale niczego nie wpisaliście
W większości przypadków na tym sprawa się kończy. Zamknijcie kartę, niczego nie pobierajcie i nie zatwierdzajcie. Sprawdźcie, czy telefon i przeglądarka mają aktualne oprogramowanie, a wiadomość przekażcie na 8080 lub do CERT Polska.
Wpisaliście login i hasło
- Wejdźcie na prawdziwą stronę serwisu, wpisując adres samodzielnie, i zmieńcie hasło.
- Wylogujcie wszystkie inne urządzenia, jeśli serwis ma taką opcję.
- Zmieńcie hasło wszędzie, gdzie używaliście tego samego.
- Włączcie weryfikację dwuetapową, czyli logowanie potwierdzane drugim krokiem, na przykład kodem z aplikacji.
- Jeśli chodzi o pocztę, sprawdźcie, czy nikt nie ustawił przekierowania wiadomości na obcy adres.
Wpisaliście dane karty, dane do banku albo podaliście kod
- Zadzwońcie od razu na infolinię banku, na numer z karty lub z oficjalnej strony. Poproście o zablokowanie karty i dostępu do bankowości.
- Powiedzcie, które operacje nie były Wasze, i złóżcie reklamację. Zapiszcie datę, godzinę i numer zgłoszenia.
- Zróbcie zrzuty ekranu wiadomości, strony i historii operacji.
- Zgłoście sprawę na policji lub w prokuraturze. Sposób zgłoszenia opisuje serwis gov.pl.
Przepisy stoją po stronie klienta bardziej, niż się powszechnie sądzi. Zgodnie z art. 46 ustawy o usługach płatniczych bank zwraca kwotę nieautoryzowanej transakcji najpóźniej do końca następnego dnia roboczego po zgłoszeniu, chyba że ma uzasadnione i udokumentowane podstawy, by podejrzewać oszustwo, i zawiadomi o tym organy ścigania. Art. 44 tej ustawy daje na zgłoszenie 13 miesięcy od obciążenia rachunku, ale zwlekać nie warto. W praktyce banki nie zawsze uznają reklamację od razu, dlatego dokumentujcie każdy krok. Ten tekst nie zastępuje porady prawnika.
Zainstalowaliście aplikację lub otworzyliście załącznik
Odłączcie urządzenie od internetu. Do banku zadzwońcie z innego telefonu i z innego urządzenia zmieńcie hasła. Podejrzaną aplikację odinstalujcie, a jeśli nie macie pewności, czy urządzenie jest czyste, poproście o pomoc serwis lub zaufaną osobę. Do czasu sprawdzenia nie logujcie się z tego urządzenia do banku.
Podaliście PESEL lub zdjęcie dowodu
Zastrzeżcie numer PESEL w aplikacji mObywatel lub na stronie gov.pl. Usługa działa od razu, a od 1 czerwca 2024 r. banki i inne instytucje finansowe muszą sprawdzać zastrzeżenie przed zawarciem umowy kredytu lub pożyczki. Z zastrzeżonym numerem nadal zrobicie przelew, wypłacicie pieniądze i pójdziecie do lekarza.
Wysłanie fałszywej wiadomości w celu wyłudzenia pieniędzy to nie żart ani drobne wykroczenie. Za oszustwo art. 286 Kodeksu karnego przewiduje karę od 6 miesięcy do 8 lat pozbawienia wolności. Zgłoszenie ma sens także wtedy, gdy strata jest niewielka.
Jak rozmawiać o tym z seniorami i z dziećmi?
Najgorsze, co można zrobić, to zawstydzić. Osoba, która boi się wyśmiania, następnym razem nie powie, że coś kliknęła, a wtedy tracicie najcenniejsze minuty.
Z rodzicami i dziadkami.
Umówcie się na jedną zasadę: przed każdą płatnością z linku i przed podaniem kodu dzwonią do Was. Zapiszcie w ich telefonie numer infolinii banku. Pokażcie, jak przekazać SMS na 8080, i zróbcie to razem na prawdziwej podejrzanej wiadomości.
Z dziećmi i nastolatkami.
Młodzi częściej trafiają na fałszywe wiadomości w grach i komunikatorach: „odbierz nagrodę”, „zagłosuj na mnie w konkursie”, „zweryfikuj konto”. Zasada jest ta sama: nie wpisujemy hasła na stronie z linku i nie podajemy nikomu kodów. Jeśli dziecko coś kliknęło, działajcie razem z nim, bez kar. O hasłach młodych użytkowników piszemy w tekście hasła nastolatków w danych.
Podsumowanie: zatrzymać się, sprawdzić, zgłosić
Fałszywą wiadomość rozpoznacie nie po wyglądzie, lecz po tym, czego od Was chce: pośpiechu, kliknięcia, drobnej zapłaty, kodu, instalacji albo rozmowy poza oficjalnym kanałem. Jeden z siedmiu sygnałów wystarczy, żeby sprawdzić sprawę samodzielnie w aplikacji lub przez telefon na znany numer.
Podejrzany SMS przekazujecie na 8080, e-mail i stronę zgłaszacie przez incydent.cert.pl. Jeśli dane już zostały podane, kolejność jest prosta: bank, hasła, zgłoszenie, zastrzeżenie numeru PESEL. Im szybciej, tym większa szansa, że pieniądze i konta zostaną przy Was.
Gdzie szukać pomocy?
Fundacja Usuwanie Hejtu pomaga, gdy po fałszywej wiadomości ktoś przejął Wasze konto, podszywa się pod Was albo publikuje Wasze dane. Pomagamy zabezpieczyć materiał, przygotować zgłoszenia do serwisów i prowadzimy je do końca, a w razie potrzeby kierujemy do prawnika lub psychologa. Telefon: 222 900 142, e-mail: biuro@usuwaniehejtu.pl. Fundacja nie zastępuje banku, policji ani prawnika.
- Bank: infolinia z numeru na karcie lub oficjalnej stronie, gdy chodzi o pieniądze, kartę lub dostęp do konta.
- CERT Polska: numer 8080 dla SMS-ów, formularz incydent.cert.pl dla e-maili i stron.
- Policja lub prokuratura: gdy doszło do straty albo przejęcia konta. W nagłym zagrożeniu życia: 112.
- 116 123: telefon dla dorosłych w kryzysie emocjonalnym. Utrata oszczędności bywa bardzo obciążająca i warto o tym z kimś porozmawiać.
- 116 111: telefon zaufania dla dzieci i młodzieży. 800 100 100: telefon dla rodziców i nauczycieli w sprawach bezpieczeństwa dzieci.
Działania Fundacji można wesprzeć darowizną na stronie usuwaniehejtu.pl.
Najczęściej zadawane pytania
1. Jak rozpoznać fałszywą wiadomość SMS?
Zwróćcie uwagę na link do nieznanej strony, presję czasu, prośbę o drobną dopłatę lub o kod. Nazwa nadawcy nie jest dowodem, bo można ją podrobić. Sprawę sprawdzajcie w aplikacji firmy albo dzwoniąc na numer z jej oficjalnej strony.
2. Czy samo otwarcie linku z SMS-a jest groźne?
Zwykle nie, jeśli na stronie niczego nie wpisaliście, nie pobraliście i nie zatwierdziliście. Zamknijcie kartę i zadbajcie o aktualizacje telefonu oraz przeglądarki. Jeśli strona pobrała plik, nie otwierajcie go.
3. Na jaki numer przekazać podejrzany SMS?
Na numer 8080, który prowadzi CERT Polska. Wiadomość przekazujecie w całości, razem z linkiem, tak jak przesyła się SMS innej osobie. Numer działa od listopada 2023 r.
4. Czy wysłanie SMS-a na 8080 kosztuje?
Nie. CERT Polska uruchomił ten numer we współpracy z operatorami i przekazanie wiadomości nie wiąże się z opłatą.
5. Gdzie zgłosić fałszywy e-mail?
Przez formularz na stronie incydent.cert.pl albo na adres cert@cert.pl. Dodatkowo oznaczcie wiadomość w swojej poczcie jako próbę wyłudzenia informacji lub spam, żeby dostawca poczty lepiej filtrował podobne e-maile.
6. Podałem kod BLIK oszustowi. Co teraz?
Zadzwońcie natychmiast do banku i zgłoście operację jako oszustwo. Zabezpieczcie zrzuty ekranu rozmowy i złóżcie zawiadomienie na policji. Im szybciej bank dostanie zgłoszenie, tym większa szansa na zatrzymanie pieniędzy.
7. Czy bank odda pieniądze po oszustwie?
Ustawa o usługach płatniczych przewiduje zwrot kwoty nieautoryzowanej transakcji do końca następnego dnia roboczego po zgłoszeniu, z wyjątkiem uzasadnionego podejrzenia oszustwa po stronie klienta. Każda sprawa jest oceniana osobno, dlatego składajcie reklamację na piśmie i zachowujcie dowody. W sporze z bankiem warto skorzystać z pomocy prawnika.
8. Czy SMS w tym samym wątku co wcześniejsze wiadomości od kuriera jest bezpieczny?
Nie musi być. Oszuści potrafią podrobić nazwę nadawcy, a telefon dołącza wtedy fałszywą wiadomość do prawdziwego wątku. Status przesyłki sprawdzajcie w aplikacji przewoźnika.
9. Dostałem wiadomość od dziecka z nowego numeru. Jak to sprawdzić?
Zadzwońcie na dotychczasowy numer dziecka albo zadajcie pytanie, na które odpowiedź znają tylko domownicy. Nie wysyłajcie pieniędzy ani kodów, dopóki nie usłyszycie głosu bliskiej osoby. To jeden ze scenariuszy opisanych przez CERT Polska w raporcie za 2025 r.
10. Czy bank może poprosić o hasło lub kod przez telefon?
Nie. Hasło, kod z SMS-a i kod BLIK służą wyłącznie Wam do zatwierdzania operacji. Jeśli rozmówca o nie prosi, rozłączcie się i zadzwońcie na oficjalną infolinię.
11. Czy poprawna polszczyzna oznacza, że wiadomość jest prawdziwa?
Nie. Błędy językowe bywają wskazówką, ale ich brak niczego nie potwierdza. Ważniejsze jest to, dokąd prowadzi link i o co nadawca prosi.
12. Co zrobić, gdy starsza osoba w rodzinie podała dane z karty?
Pomóżcie jej od razu zadzwonić do banku i zablokować kartę, a potem złożyć reklamację i zawiadomienie na policji. Nie oceniajcie, bo wstyd utrudnia szybkie działanie następnym razem. Warto też zastrzec numer PESEL, jeśli podane zostały dane osobowe.
13. Czy warto zgłaszać wiadomość, na którą nikt się nie nabrał?
Tak. Na podstawie zgłoszeń CERT Polska tworzy wzorce blokowania, a w 2025 r. jedna zgłoszona złośliwa wiadomość przekładała się średnio na 23 zablokowane SMS-y. Wasze zgłoszenie chroni kolejne osoby.
14. Czy za wysyłanie fałszywych wiadomości grozi kara?
Tak. Doprowadzenie kogoś do niekorzystnego rozporządzenia mieniem przez wprowadzenie w błąd to oszustwo z art. 286 Kodeksu karnego, zagrożone karą od 6 miesięcy do 8 lat pozbawienia wolności. Smishing jest też zakazany ustawą o zwalczaniu nadużyć w komunikacji elektronicznej.
Źródła
- NASK - Państwowy Instytut Badawczy, CERT Polska, 2026: Krajobraz bezpieczeństwa polskiego internetu. Raport roczny z działalności CERT Polska za 2025 rok
- Urząd Komisji Nadzoru Finansowego, CSIRT KNF, 2026: Polski rynek finansowy w obliczu zagrożeń. Raport roczny CSIRT KNF 2025
- Serwis Rzeczypospolitej Polskiej gov.pl, Baza wiedzy, 2026: Czym jest PHISHING i jak nie dać się nabrać na podejrzane wiadomości e-mail oraz SMS-y?
- CERT Polska, 2026: Uważaj na fałszywe załączniki w mailach
- CERT Polska, 2026: (Nie)bezpieczne płatności
- CERT Polska, 2026: Fałszywi konsultanci
- CERT Polska, 2026: Bezpieczeństwo w Twojej kieszeni - chroń swój telefon
- CERT Polska, 2026: Włącz weryfikację dwuetapową
- CERT Polska, 2026: Zgłoś incydent
- Google, Pomoc Gmaila, 2026: Unikanie i zgłaszanie e-maili wyłudzających informacje
- Kancelaria Sejmu, 2026: Ustawa z dnia 28 lipca 2023 r. o zwalczaniu nadużyć w komunikacji elektronicznej (tekst ujednolicony)
- Kancelaria Sejmu, 2026: Ustawa z dnia 19 sierpnia 2011 r. o usługach płatniczych (tekst ujednolicony)
- Kancelaria Sejmu, 2026: Ustawa z dnia 6 czerwca 1997 r. - Kodeks karny (tekst ujednolicony)
- Serwis Rzeczypospolitej Polskiej gov.pl, 2026: Zastrzeż swój numer PESEL lub cofnij zastrzeżenie
- Serwis Rzeczypospolitej Polskiej gov.pl, 2026: Zgłoś przestępstwo
Jaką wiadomość dostaliście ostatnio? Napiszcie w komentarzu
Który z siedmiu sygnałów pojawił się w ostatniej podejrzanej wiadomości, jaką dostaliście, i co sprawiło, że nabraliście wątpliwości? A jeśli zdarzyło się Wam kliknąć: co zadziałało najszybciej, telefon do banku czy coś innego? Prosimy, nie podawajcie w komentarzach nazwisk, numerów telefonów ani danych innych osób, a przykłady wiadomości wklejajcie bez linków.
Komentarze
Wszystkie komentarze sprawdzamy przed publikacją. Emblemat przy nicku to ranga za wsparcie fundacji. Zdobądź swój emblemat