Dziwne logowanie, wiadomości, których nie wysyłaliście, hasło, które nagle przestało działać. Włamanie na pocztę e-mail budzi niepokój, ale w większości przypadków da się je opanować w ciągu godziny.
Poczta jest ważniejsza niż pozostałe konta, bo to na nią przychodzą linki do zmiany haseł w banku, sklepach i mediach społecznościowych. Dlatego kolejność działań ma znaczenie. Poniżej znajdziecie listę kontrolną ułożoną minuta po minucie.
W skrócie
- Zacznijcie od poczty, a dopiero potem zabezpieczajcie inne konta. Kto ma dostęp do skrzynki, ten może zresetować hasła w pozostałych serwisach.
- Sama zmiana hasła nie wystarcza. Trzeba wylogować obce urządzenia i sprawdzić przekazywanie poczty, filtry, adres pomocniczy oraz numer telefonu do odzyskiwania.
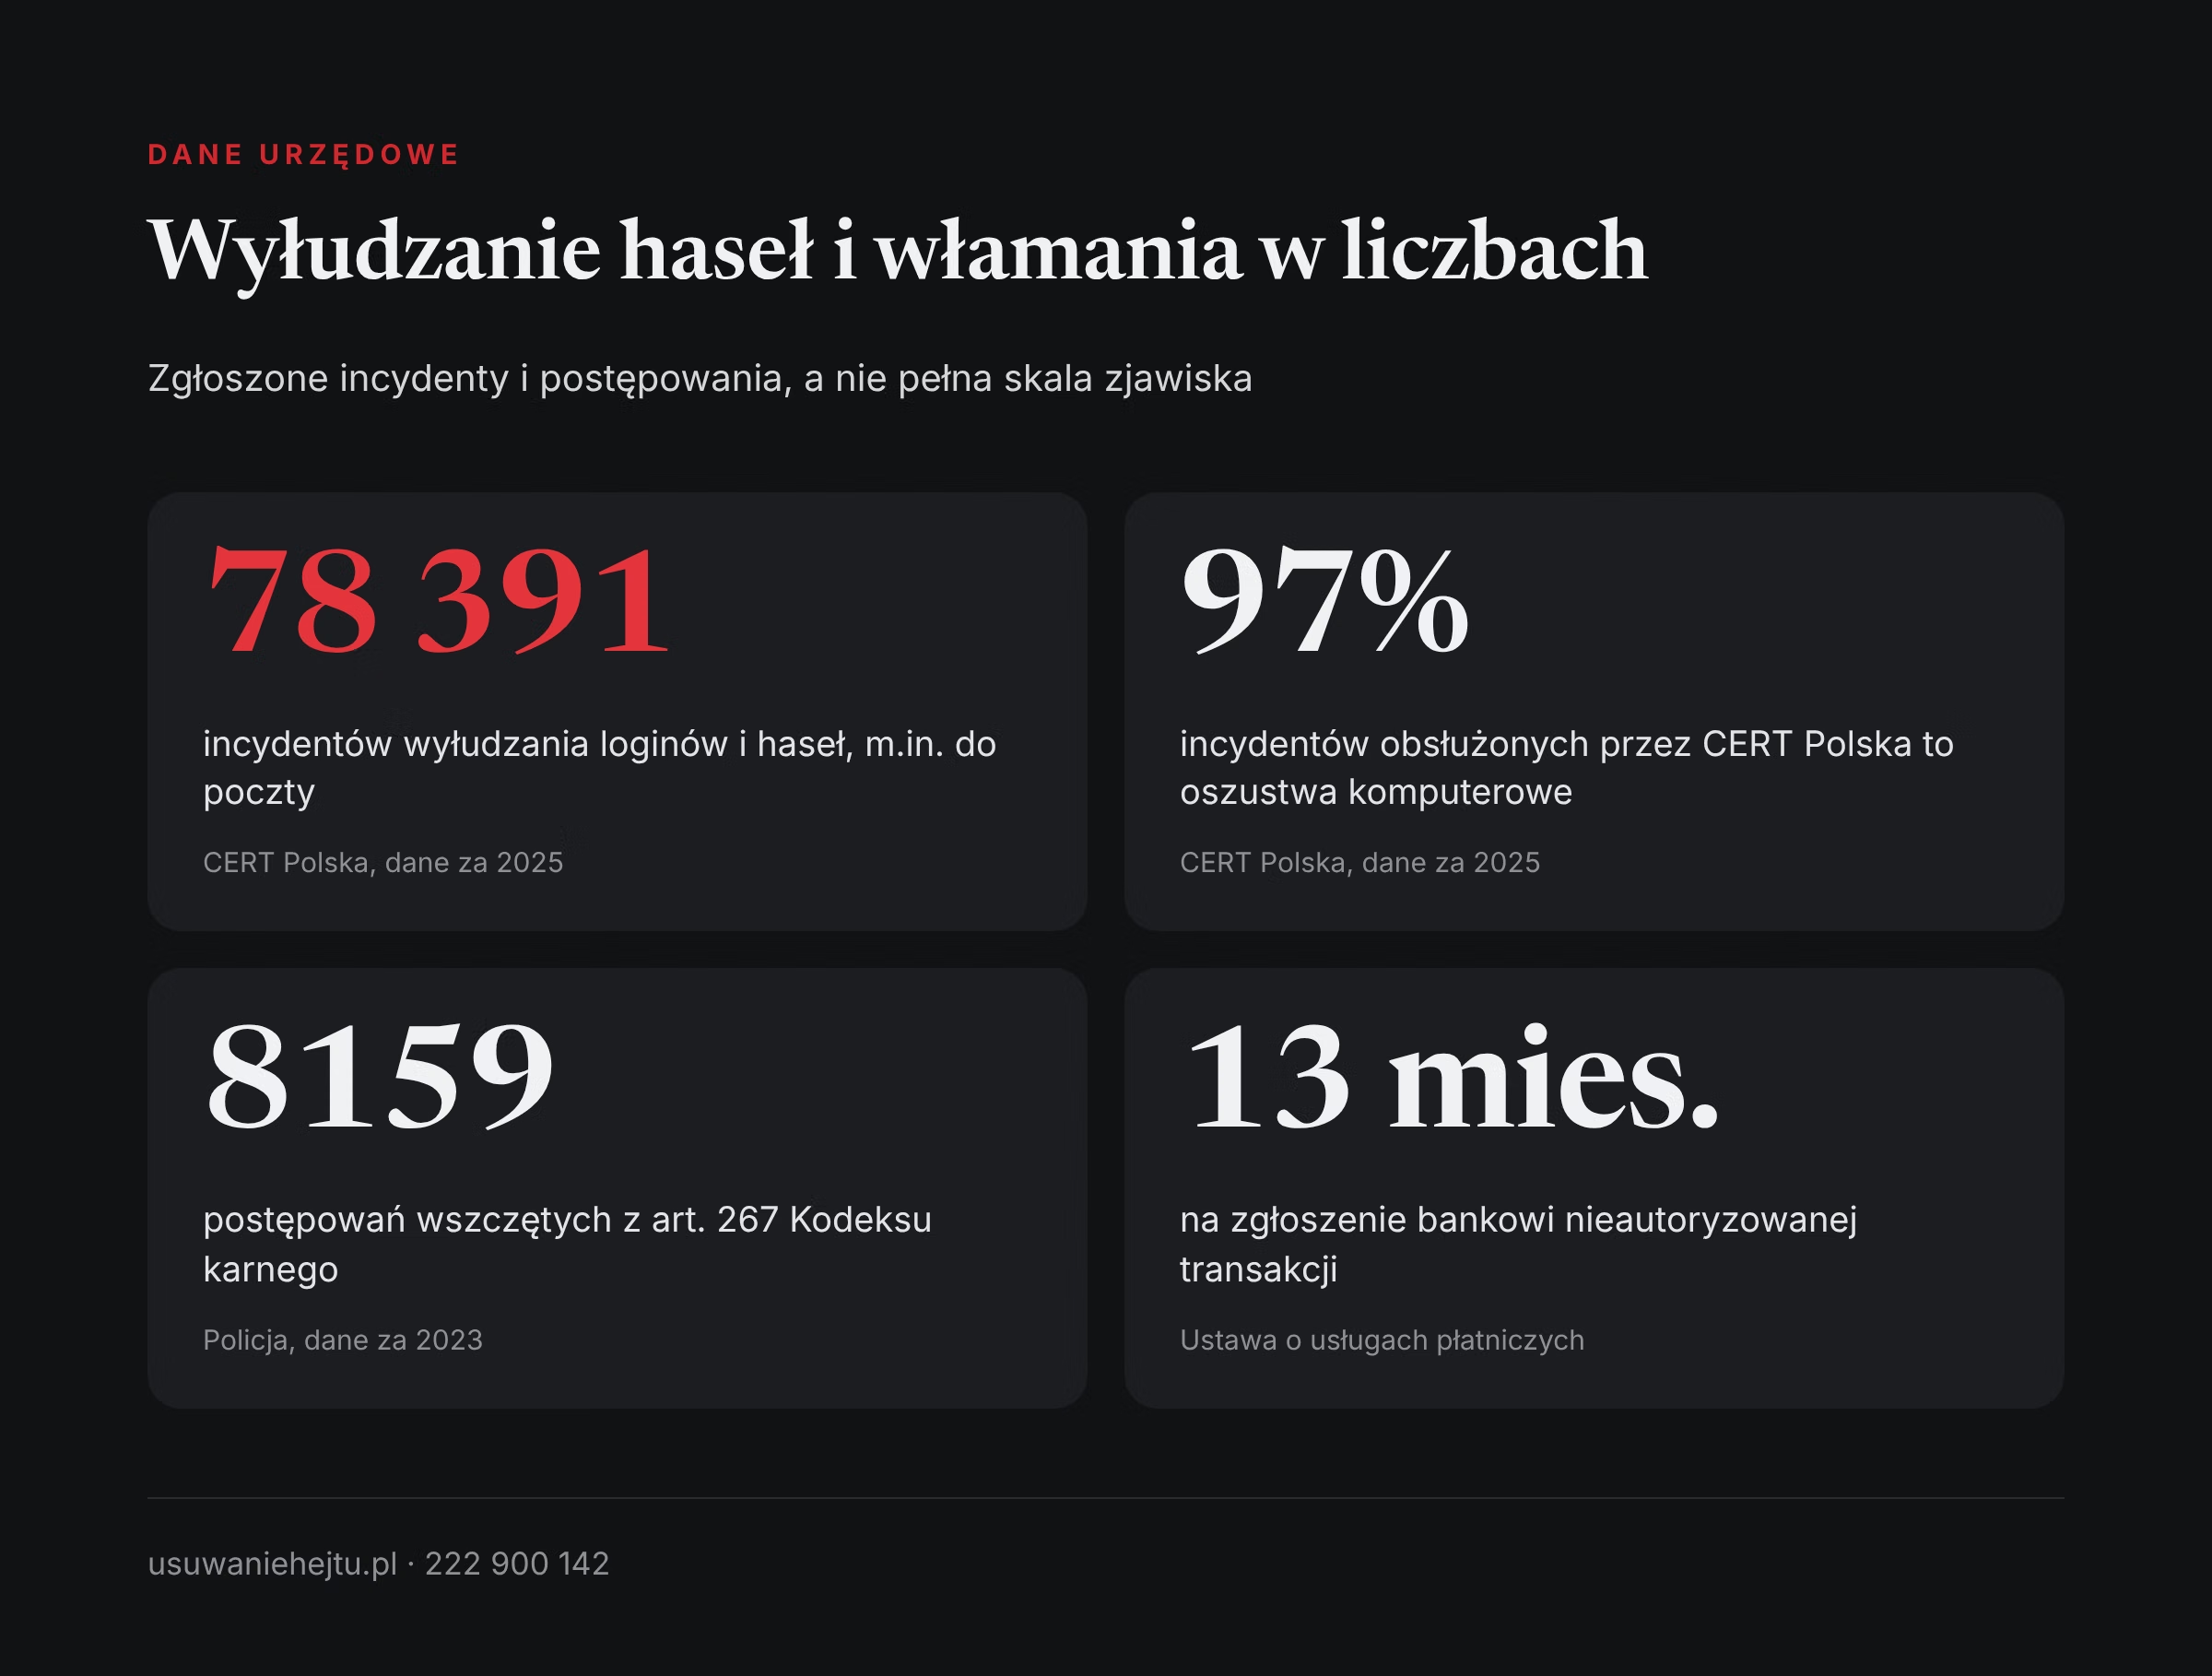
- Wyłudzanie loginów i haseł, między innymi do poczty, to najczęstszy rodzaj oszustw w sieci: CERT Polska odnotował w 2025 roku 78 391 takich incydentów.
- Policja wszczęła w 2023 roku 8159 postępowań o bezprawne uzyskanie informacji, czyli z art. 267 Kodeksu karnego (statystyka Policji).
- Kolejność po poczcie: bank i płatności, profil zaufany i sprawy urzędowe, media społecznościowe, sklepy, reszta.
- Jeśli w skrzynce były skany dokumentów, zastrzeżcie numer PESEL. Działa od razu.
Dlaczego włamanie na pocztę e-mail jest groźniejsze niż utrata innego konta?
Prawie każdy serwis ma odnośnik „Nie pamiętam hasła”. Po jego użyciu wysyła link na Wasz adres e-mail. Osoba, która czyta Waszą pocztę, może więc po kolei przejmować kolejne konta, nie znając żadnego z ich haseł.
W skrzynce leży też zwykle wiele dokumentów: faktury, umowy, potwierdzenia przelewów, skany dowodu wysłane kiedyś do wynajmującego lub pracodawcy. To materiał, który ułatwia podszywanie się pod Was.
Skala zjawiska.
Według raportu rocznego CERT Polska za 2025 rok zespół otrzymał 658 320 zgłoszeń i zarejestrował 260 783 incydenty. Oszustwa komputerowe stanowiły 253 238 z nich, czyli 97%. Najczęstszym rodzajem były próby wyłudzenia loginów i haseł do poczty elektronicznej, banków i portali społecznościowych: 78 391 incydentów, czyli 30% wszystkich.
Hasła krążą w wyciekach.
Ten sam raport podaje, że w 2025 roku CERT Polska powiadomił firmy i instytucje korzystające z serwisu moje.cert.pl o 3 914 212 wyciekach haseł w ich domenach. To pokazuje, jak często hasło trafia w obce ręce bez żadnego błędu właściciela konta.
O tym, jak wygląda wyłudzanie haseł w liczbach, piszemy szerzej we wpisie o phishingu w raportach CERT Polska.
Po czym poznać, że ktoś ma dostęp do Waszej skrzynki?
Nie każde włamanie kończy się zmianą hasła. Część sprawców woli po cichu czytać pocztę. Zwróćcie uwagę na takie sygnały:
- powiadomienie o logowaniu z nieznanego urządzenia lub miejsca,
- wiadomości w folderze „Wysłane”, których nie pisaliście,
- znajomi pytają o dziwne prośby wysłane z Waszego adresu,
- przychodzą maile o zmianie hasła w serwisach, w których niczego nie zmienialiście,
- wiadomości znikają albo od razu trafiają do kosza lub archiwum,
- hasło przestało działać, choć go nie zmienialiście.
W Gmailu można to sprawdzić samodzielnie. Na komputerze, w prawym dolnym rogu skrzynki, znajduje się odnośnik „Szczegóły”. Strona „Ostatnia aktywność na koncie” pokazuje 10 ostatnich adresów IP i przybliżonych lokalizacji, z których logowano się na konto, oraz rodzaj dostępu (przeglądarka, telefon, program pocztowy).
Inna lokalizacja nie zawsze oznacza włamanie. Google zaznacza, że przy telefonie widać często siedzibę operatora sieci, odległą od miejsca, w którym jesteście. Niepokoić powinien rodzaj dostępu, którego nie używacie, na przykład obcy program pocztowy.
Pierwsze 10 minut: odzyskajcie kontrolę nad skrzynką
Działajcie z urządzenia, któremu ufacie. Jeśli podejrzewacie, że na komputerze jest złośliwe oprogramowanie, użyjcie telefonu albo innego komputera. Microsoft zaleca wręcz pełne skanowanie programem antywirusowym przed zmianą hasła. W przeciwnym razie nowe hasło może zostać odczytane tak samo jak poprzednie.
- Zmieńcie hasło do poczty. Nowe hasło ma być inne niż wszystkie dotychczasowe. CERT Polska zaleca co najmniej 14 znaków, najlepiej kilka połączonych słów, oraz osobne hasło do każdej usługi.
- Wylogujcie wszystkie inne urządzenia. W koncie Google robi się to w części „Twoje urządzenia” i „Zarządzaj urządzeniami” (instrukcja Google). Przy nieznanym urządzeniu wybierzcie opcję „Nie rozpoznajesz urządzenia?”.
- Sprawdźcie dane do odzyskiwania konta. Pomocniczy adres e-mail i pomocniczy numer telefonu muszą być Wasze. Jeśli sprawca dopisał swój adres, odzyska konto zaraz po Waszej zmianie hasła.
- Włączcie weryfikację dwuetapową. To logowanie w dwóch krokach: hasło i dodatkowe potwierdzenie na telefonie, kodem lub kluczem. Nawet znając hasło, obca osoba nie wejdzie na konto. Instrukcje dla popularnych serwisów zebrał CERT Polska.
Jeśli nie możecie się zalogować.
Sprawca zmienił hasło? Użyjcie oficjalnej strony odzyskiwania konta u swojego dostawcy poczty. Google prowadzi do niej z instrukcji dla przejętych kont, a Microsoft udostępnia pomocnika logowania i formularz odzyskiwania konta. Odpowiadajcie na pytania z urządzenia i miejsca, z których zwykle korzystaliście z poczty.
Nie korzystajcie z ofert osób, które w komentarzach lub wiadomościach obiecują „odzyskanie konta” za opłatą. To kolejne oszustwo wymierzone w osoby po włamaniu.
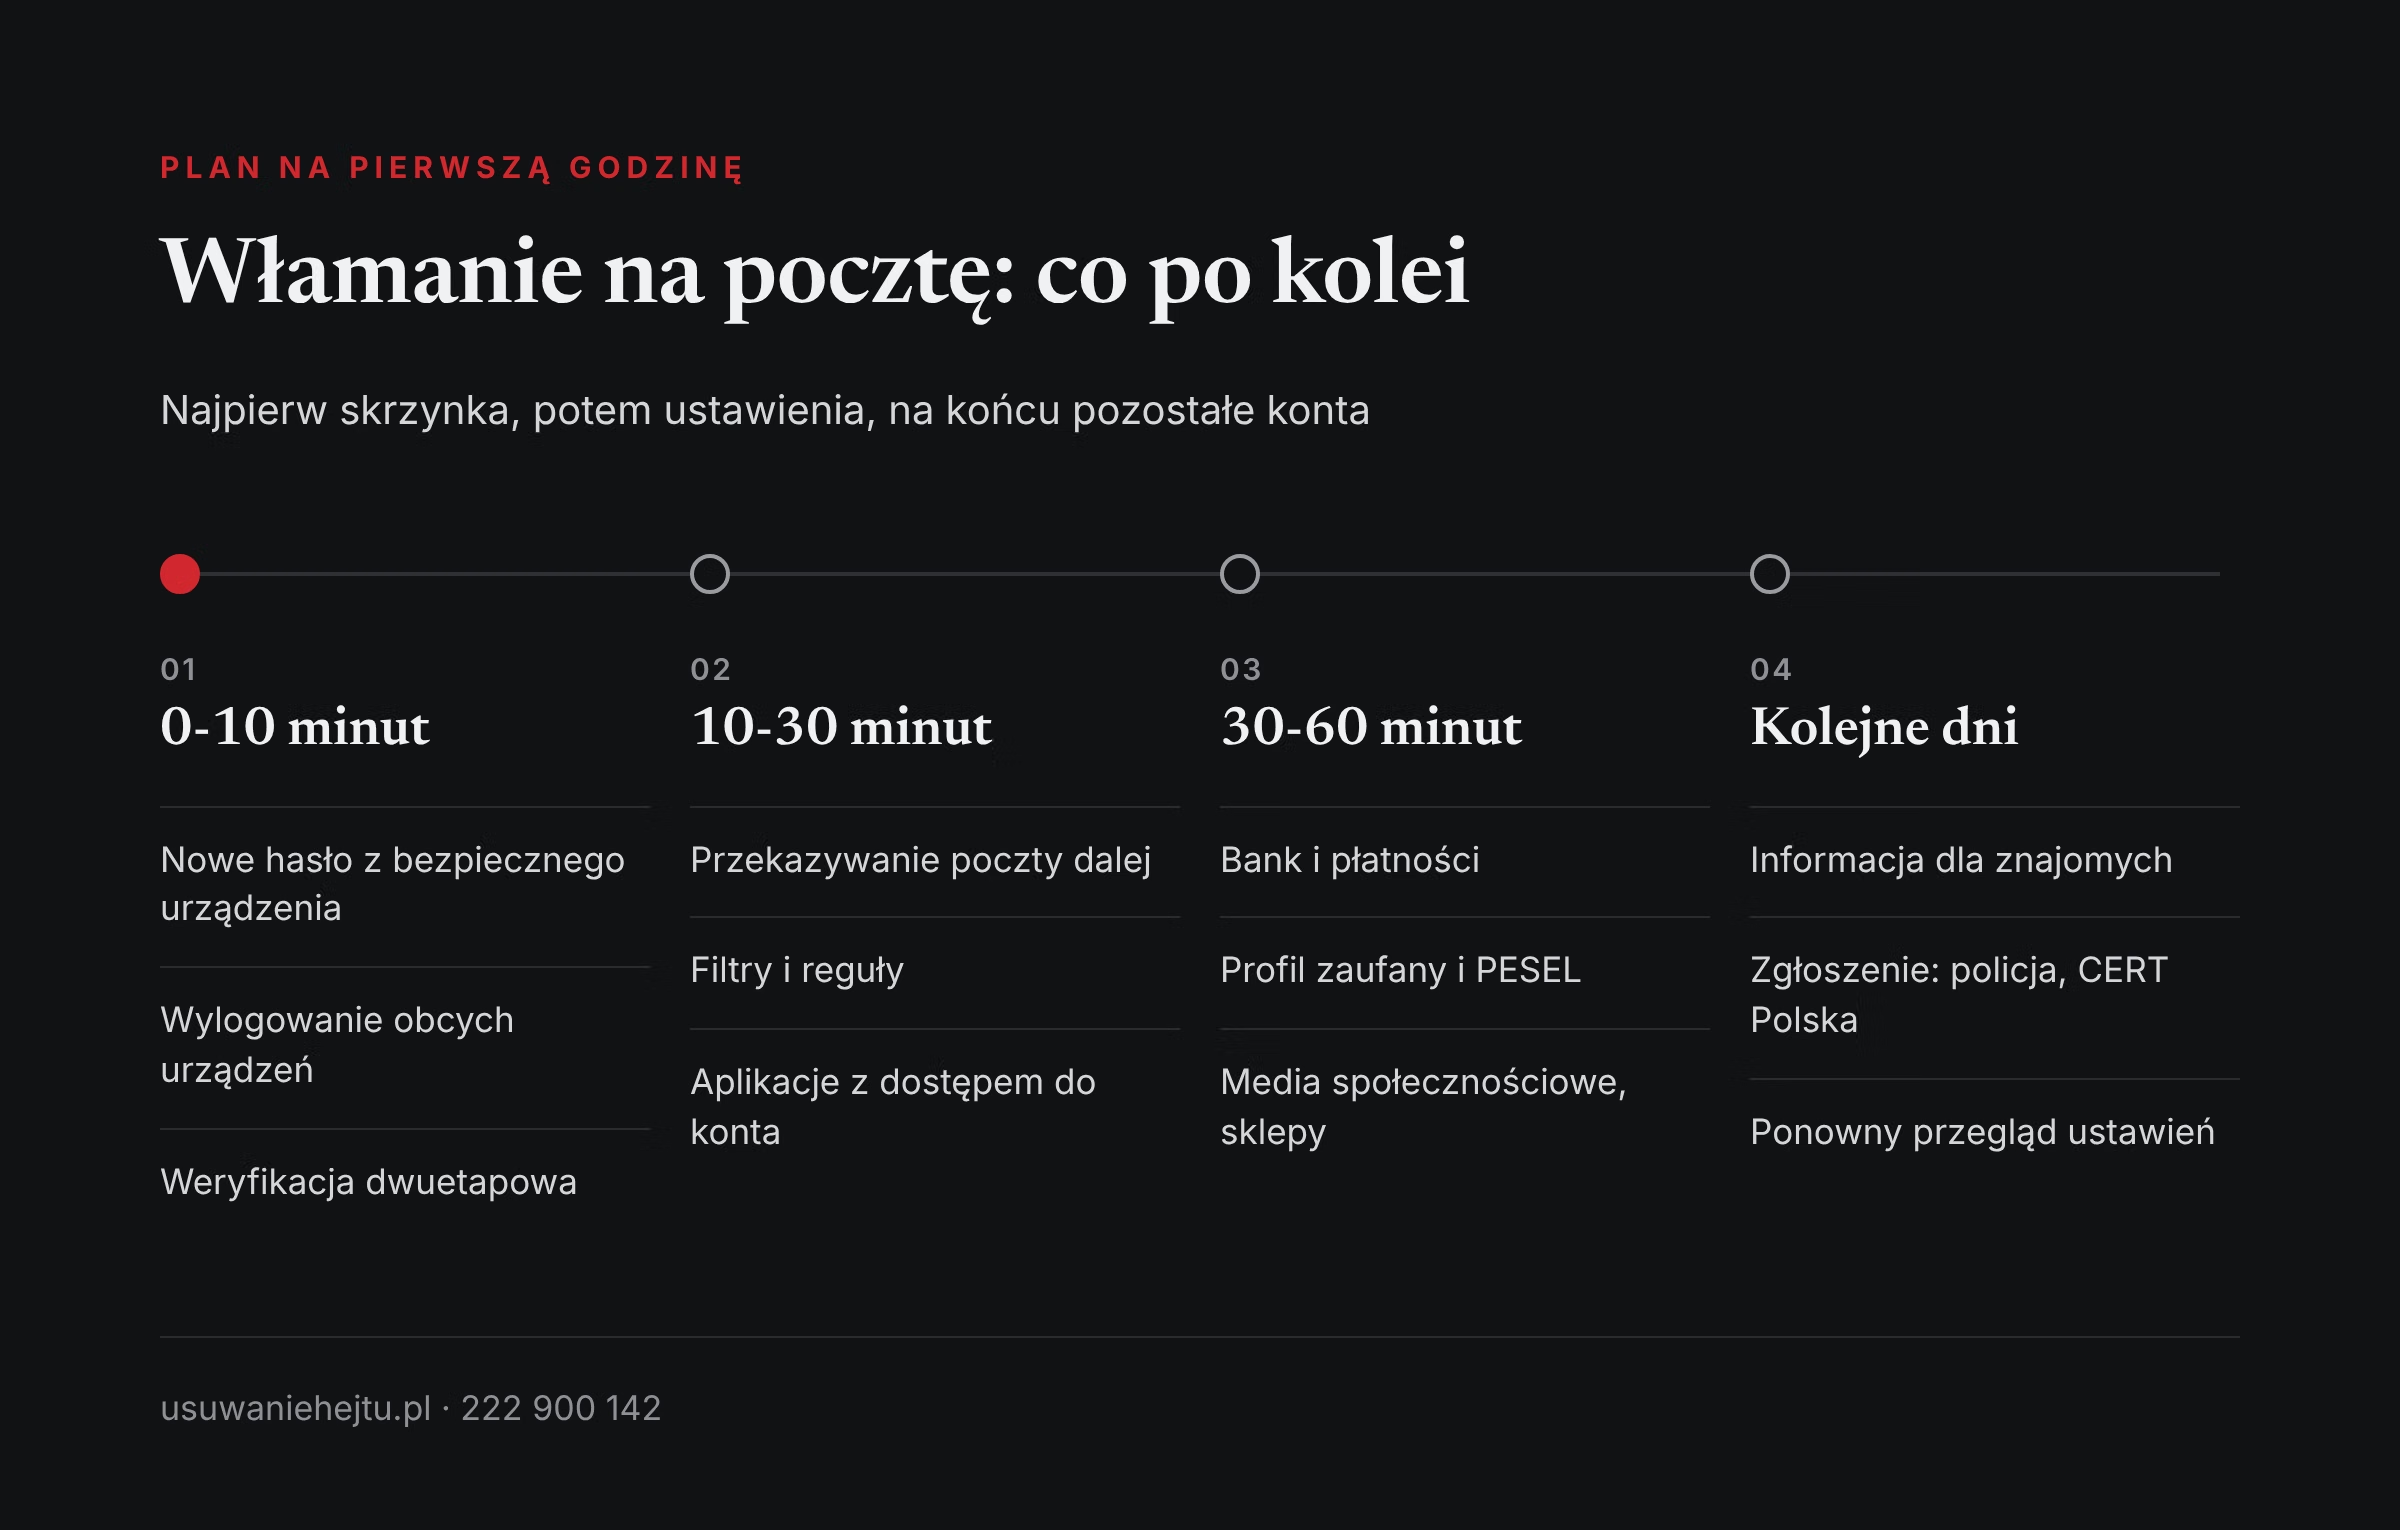
Od 10 do 30 minuty: przekierowania, filtry i ukryte furtki
To najczęściej pomijany etap. Po zmianie hasła sprawca traci możliwość logowania, ale ustawienia, które zostawił w skrzynce, działają dalej. Kopie Waszych wiadomości mogą nadal trafiać na obcy adres.
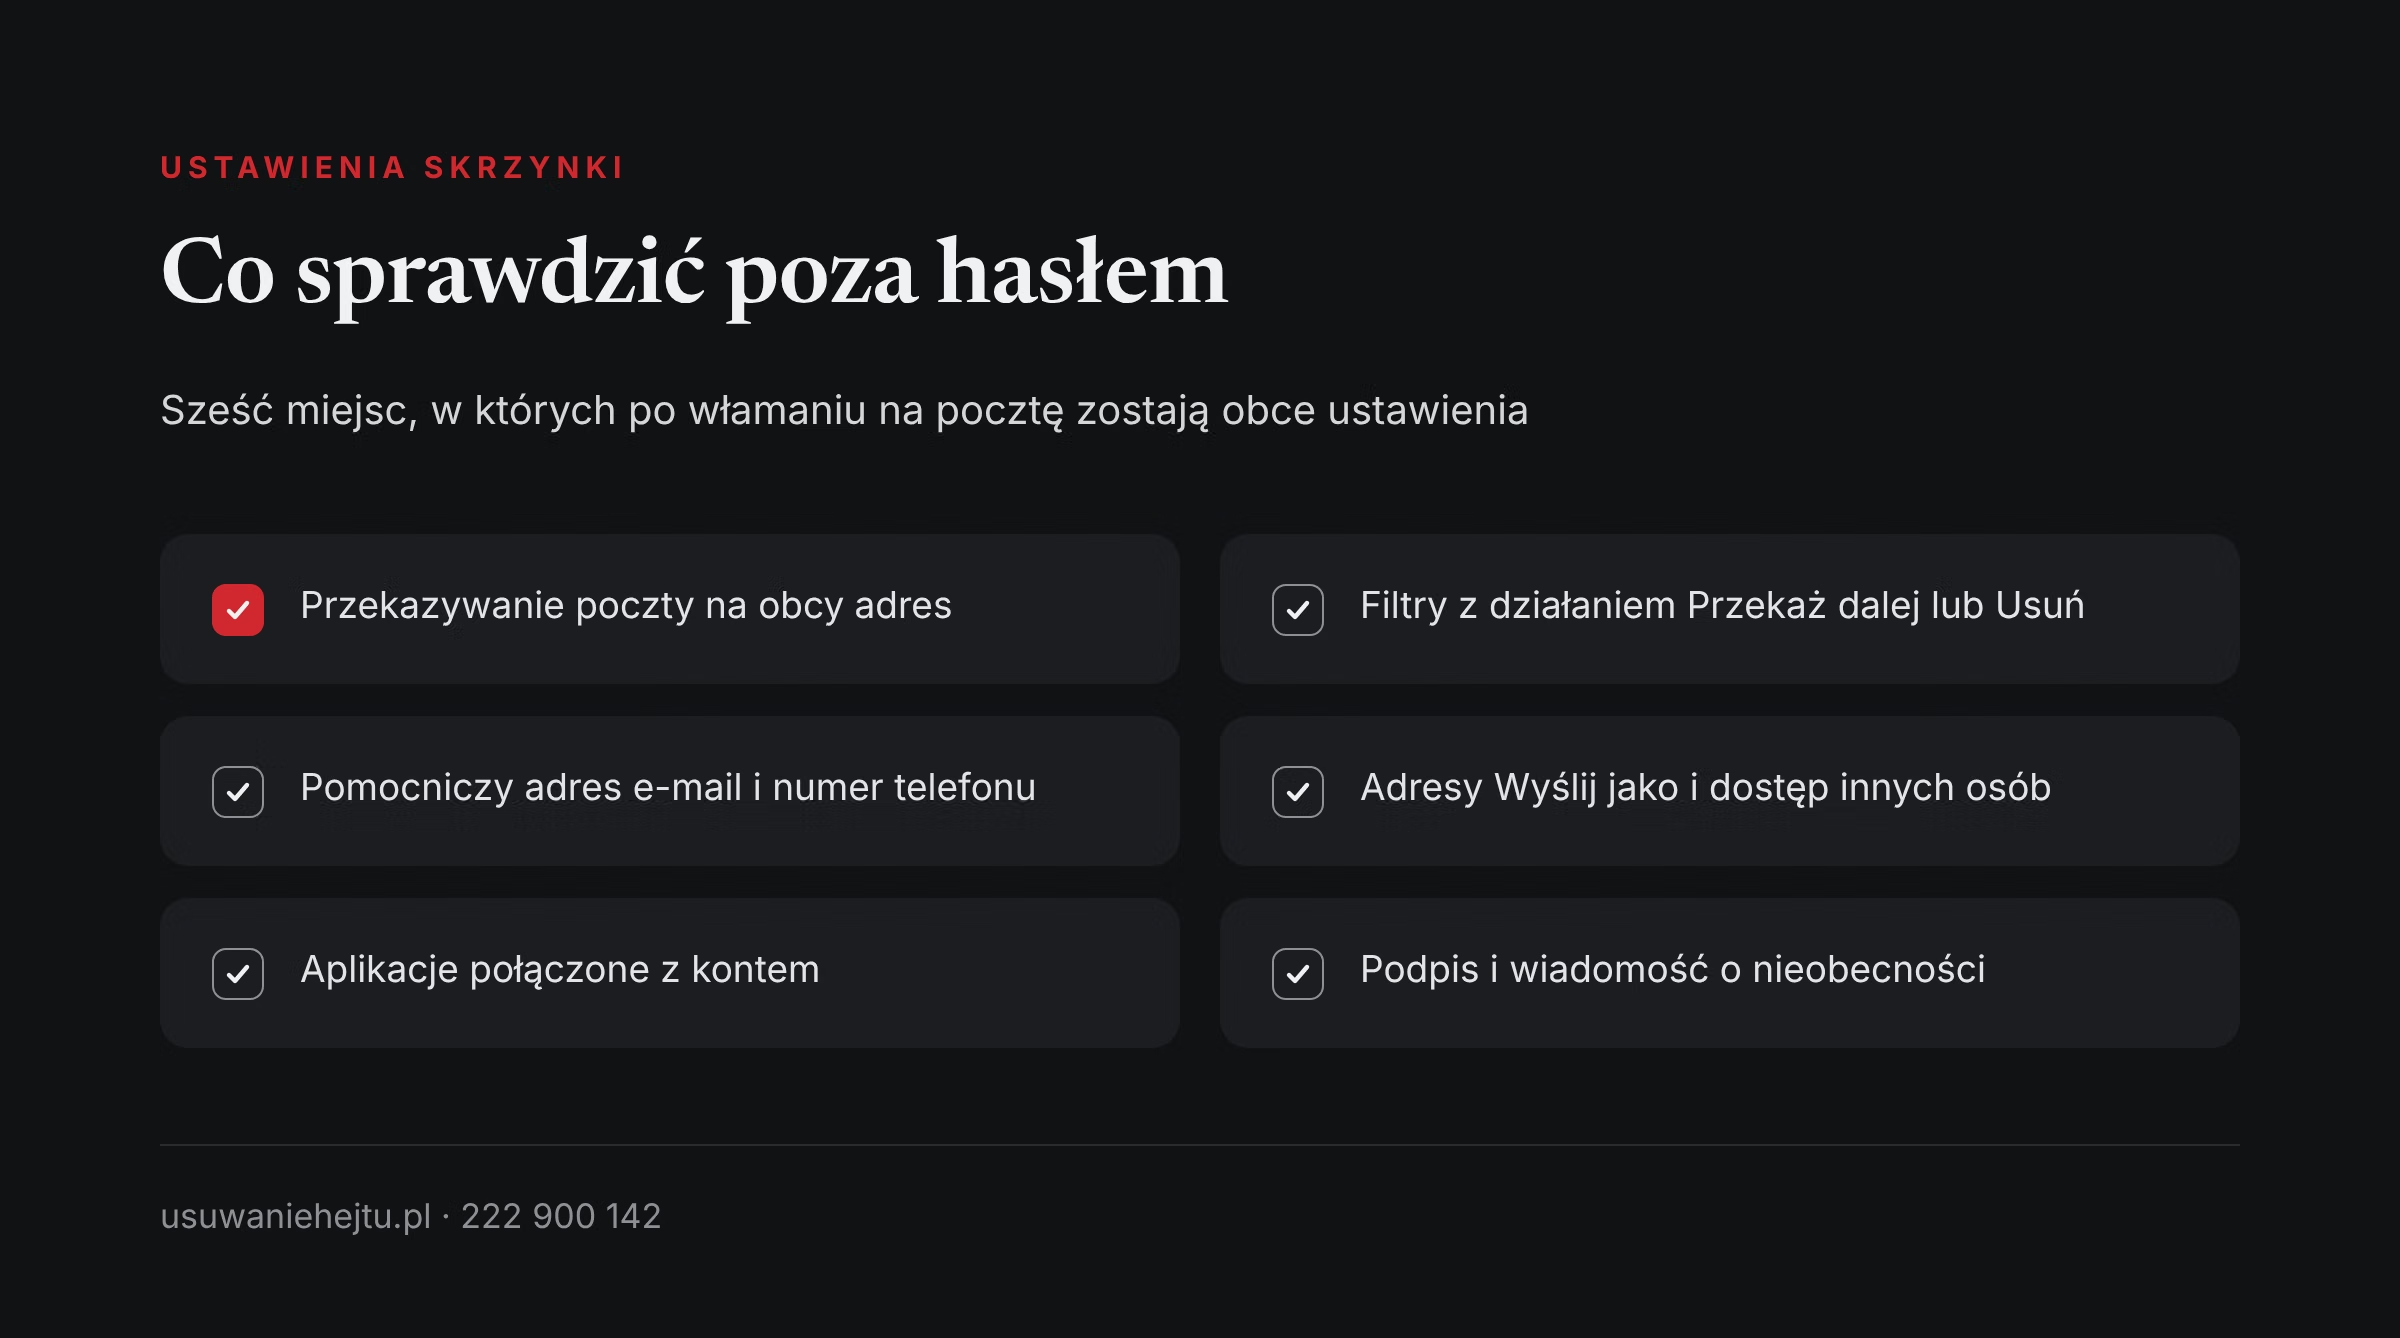
Przekazywanie poczty na inny adres
W Gmailu otwórzcie Ustawienia, potem „Zobacz wszystkie ustawienia” i kartę „Przekazywanie dalej i POP/IMAP”. Jeśli widzicie adres, którego nie dodawaliście, zaznaczcie „Wyłącz przekazywanie dalej” i zapiszcie zmiany. Opis znajdziecie na stronie pomocy Gmaila o przekazywaniu wiadomości.
W Outlook.com Microsoft wskazuje trzy miejsca do sprawdzenia po włamaniu: połączone konta, przesyłanie dalej i odpowiedzi automatyczne.
Filtry i reguły
Filtr to automatyczna instrukcja, co zrobić z pocztą przychodzącą. Sprawcy tworzą filtry, które przekazują dalej wiadomości z banku albo od razu usuwają powiadomienia o logowaniu i zmianie hasła. Dzięki temu długo niczego nie zauważacie.
Google zaleca w wskazówkach dotyczących zabezpieczeń Gmaila sprawdzenie karty „Filtry i zablokowane adresy”: czy żaden filtr nie ma działania „Przekaż dalej na adres” i czy wszystkie filtry z działaniem „Usuń” są Wasze. W Outlooku to samo zadanie pełnią reguły, dostępne w Ustawieniach, w części dotyczącej poczty.
Pozostałe ustawienia, które warto przejrzeć
Poniższa tabela zbiera miejsca wskazane w oficjalnych instrukcjach Google. U innych dostawców nazwy bywają inne, ale funkcje są podobne.
| Ustawienie | Czego szukać | Co zrobić |
|---|---|---|
| Przekazywanie dalej | Obcy adres, na który trafia kopia poczty | Wyłączyć i usunąć adres |
| Filtry | Działanie „Przekaż dalej” lub „Usuń”, którego nie ustawialiście | Usunąć filtr |
| „Wyślij jako” | Adres, który nie należy do Was | Usunąć adres |
| „Przyznaj dostęp do swojego konta” | Nieznana osoba z dostępem do skrzynki | Odebrać dostęp |
| Podpis i wiadomość o nieobecności | Dopisany link lub obca treść | Przywrócić własną treść lub wyłączyć |
Źródło: Google, Wskazówki dotyczące zabezpieczeń Gmaila.
Aplikacje z dostępem do konta.
Sprawdźcie także listę aplikacji i usług połączonych z kontem. Aplikacja, której kiedyś ktoś przyznał dostęp do poczty, zachowuje go po zmianie hasła. W koncie Google lista znajduje się na stronie powiązanych aplikacji, opisanej w pomocy Google. Usuńcie wszystko, czego nie rozpoznajecie.
Zanim usuniecie, zapiszcie.
Przed usunięciem obcego filtra lub adresu zróbcie zrzut ekranu z widoczną datą. Zapiszcie też listę logowań. To materiał dla policji i dla banku. Więcej o tym, jak dobrze utrwalić ślady, piszemy we wpisie o zabezpieczaniu dowodów z internetu.
Od 30 do 60 minuty: które konta zabezpieczyć po kolei?
Najpierw sprawdźcie, do czego sprawca mógł dotrzeć. Przejrzyjcie skrzynkę odbiorczą, kosz i archiwum z ostatnich dni. Szukajcie wiadomości o zmianie hasła, nowym logowaniu lub zmianie adresu e-mail w innych serwisach. Każda taka wiadomość wskazuje konto, od którego trzeba zacząć.
Google radzi zmienić hasła w czterech grupach serwisów: tam, gdzie używaliście tego samego hasła co do poczty, tam, gdzie serwis kontaktuje się z Wami na ten adres, tam, gdzie logujecie się tym adresem, oraz tam, gdzie hasło było zapisane na koncie Google.
1. Bank i płatności
Zalogujcie się do banku, wpisując adres ręcznie lub przez aplikację. Sprawdźcie historię operacji, zdefiniowanych odbiorców, limity oraz adres e-mail i numer telefonu zapisane w profilu. Zmieńcie hasło do bankowości.
Jeśli widzicie operację, której nie zlecaliście, zadzwońcie do banku od razu, na numer z jego oficjalnej strony lub z karty. Ustawa o usługach płatniczych w art. 46 przewiduje, że bank zwraca kwotę nieautoryzowanej transakcji najpóźniej do końca następnego dnia roboczego po zgłoszeniu, chyba że ma udokumentowane podstawy, by podejrzewać oszustwo, i zawiadomi o tym na piśmie organy ścigania. Według art. 44 roszczenia wygasają, jeśli nie zgłosicie transakcji w ciągu 13 miesięcy.
Sprawdźcie też serwisy płatnicze, portfele elektroniczne i sklepy, w których zapisana jest karta.
2. Sprawy urzędowe i dokumenty
Jeśli Wasz adres e-mail służy do kontaktu z urzędami, zmieńcie hasło do profilu zaufanego i sprawdźcie, czy w ostatnich dniach nie załatwiono w Waszym imieniu żadnej sprawy. To samo dotyczy Internetowego Konta Pacjenta, e-Urzędu Skarbowego i platformy ZUS, jeśli z nich korzystacie.
W skrzynce był skan dowodu, umowa z numerem PESEL albo dokumenty kredytowe? Zastrzeżcie numer PESEL w aplikacji mObywatel lub na stronie gov.pl. Usługa działa od razu. Od 1 czerwca 2024 roku banki i firmy pożyczkowe mają obowiązek sprawdzić zastrzeżenie przed zawarciem umowy kredytu lub pożyczki. Zastrzeżenie nie przeszkadza w wizycie u lekarza, przelewach ani sprawach urzędowych.
O tym, przed czym zastrzeżenie chroni, a przed czym nie, piszemy we wpisie o zastrzeganiu numeru PESEL w liczbach.
3. Media społecznościowe i komunikatory
Przejęte profile służą do rozsyłania próśb o pieniądze do Waszych znajomych. Zmieńcie hasła, wylogujcie inne urządzenia i sprawdźcie, czy do konta nie dopisano obcego adresu e-mail. Jeśli profil już przejęto, pomoże wpis o odzyskiwaniu konta na Instagramie.
4. Sklepy, serwisy aukcyjne, operator telefonu
Liczą się przede wszystkim konta z zapisaną kartą, adresem dostawy lub odroczoną płatnością. Sprawdźcie historię zamówień i adresy. U operatora komórkowego upewnijcie się, że nikt nie zamówił duplikatu karty SIM ani nie zmienił danych kontaktowych.
5. Chmura, praca i pozostałe konta
Jeśli poczta jest częścią większego konta, sprawdźcie także dysk w chmurze i zdjęcia: czy nic nie zostało udostępnione bez Waszej wiedzy. Gdy na prywatną skrzynkę przychodziły sprawy służbowe, poinformujcie pracodawcę lub dział informatyczny. Na koniec zostają konta rzadko używane. Te niepotrzebne najlepiej zamknąć, o czym piszemy we wpisie o wyszukiwaniu i usuwaniu starych kont.
Jak uprzedzić znajomych i współpracowników?
Jeśli z Waszego adresu wyszły obce wiadomości, uprzedźcie odbiorców. Krótka informacja chroni ich przed stratą, a Was przed nieporozumieniami. Wyślijcie ją dopiero po odzyskaniu kontroli nad skrzynką, a w pilnych sprawach innym kanałem, na przykład telefonicznie.
Wzór wiadomości:
„Dzień dobry, [data] ktoś uzyskał bez mojej zgody dostęp do mojej skrzynki e-mail. Jeśli w ostatnich dniach dostali Państwo ode mnie wiadomość z prośbą o przelew, kod, dane logowania albo z nieoczekiwanym załącznikiem lub linkiem, proszę jej nie otwierać i na nią nie odpowiadać. Konto jest już zabezpieczone. W razie wątpliwości proszę o kontakt telefoniczny.”
Nie musicie się tłumaczyć ani przepraszać. Odpowiedzialność za włamanie ponosi sprawca, a nie właściciel skrzynki.
Czy zgłosić włamanie na pocztę e-mail na policję?
Dostęp do cudzej skrzynki bez uprawnienia jest przestępstwem. Kodeks karny w art. 267 przewiduje za to grzywnę, karę ograniczenia wolności albo pozbawienia wolności do 2 lat. Tak samo karane jest ujawnienie innej osobie informacji zdobytej w ten sposób.
Ważny szczegół: ściganie następuje na wniosek pokrzywdzonego. Sama rozmowa z policjantem nie wystarcza, trzeba wyraźnie złożyć wniosek o ściganie. Jeśli z konta zniknęły pieniądze lub ktoś wyłudził coś od Waszych znajomych, w grę wchodzą też inne przepisy, w tym o oszustwie.
Według statystyk Policji w 2023 roku wszczęto 8159 postępowań z art. 267 i stwierdzono 6240 przestępstw. W 2018 roku było to 3676 postępowań, więc liczba zgłaszanych spraw wyraźnie rośnie. Szczegóły odpowiedzialności omawiamy we wpisie o włamaniu na konto i art. 267 Kodeksu karnego.
Co zabrać ze sobą.
Zrzuty ekranu z listą logowań, obcymi filtrami i adresami, powiadomienia o zmianach na koncie, wiadomości wysłane przez sprawcę, potwierdzenia nieautoryzowanych operacji oraz notatkę z datami i godzinami. Przestępstwo można zgłosić w dowolnej jednostce policji lub w prokuraturze, co opisuje serwis gov.pl.
Sam incydent, także bez strat finansowych, warto zgłosić do CERT Polska przez formularz incydent.cert.pl. Ten tekst nie zastępuje porady prawnika. W sprawach o większe straty lub o ujawnienie prywatnej korespondencji warto z niej skorzystać.
Kolejne dni: jak sprawić, żeby to się nie powtórzyło?
Ustalcie, którędy sprawca wszedł.
Najczęstsze drogi to fałszywa strona logowania, to samo hasło użyte w serwisie, z którego wyciekły dane, oraz złośliwe oprogramowanie na urządzeniu. Sprawdźcie swój adres w serwisie bezpiecznedane.gov.pl, który CERT Polska zasila danymi z wycieków od 2023 roku. Jak to zrobić, opisujemy we wpisie o sprawdzaniu, czy e-mail i hasło wyciekły.
Osobne hasło do każdego serwisu.
Poczta powinna mieć hasło, którego nie używacie nigdzie indziej. W zapamiętaniu wielu haseł pomaga menedżer haseł, czyli program, który przechowuje je w zaszyfrowanej postaci.
Przeskanujcie urządzenia.
Uruchomcie pełne skanowanie programem antywirusowym i zaktualizujcie system oraz przeglądarkę. Usuńcie rozszerzenia przeglądarki, których nie rozpoznajecie.
Wróćcie do ustawień po tygodniu.
Jeszcze raz przejrzyjcie logowania, filtry i przekazywanie. Gmail przez pierwszy tydzień po włączeniu przekazywania wyświetla w skrzynce powiadomienie o nim. Jeśli zobaczycie je, choć niczego nie ustawialiście, zmieńcie hasło ponownie.
Uważajcie na wiadomości „po włamaniu”.
Sprawcy wracają czasem z mailem udającym dział bezpieczeństwa albo z żądaniem zapłaty za rzekomo przejęte materiały. Nie odpowiadajcie i nie płaćcie. Sygnały ostrzegawcze opisujemy we wpisie o fałszywych wiadomościach SMS i e-mailach.
Czego te dane nie mówią?
Nie istnieje polska statystyka, która liczyłaby osobno włamania na prywatne skrzynki e-mail. Dane CERT Polska obejmują zgłoszone incydenty wszystkich typów, a liczba 78 391 dotyczy prób wyłudzenia danych logowania do różnych usług, nie tylko poczty. Statystyka Policji z art. 267 obejmuje każdy bezprawny dostęp do informacji, także niezwiązany z pocztą, i kończy się na 2023 roku. Obie liczby pokazują sprawy zgłoszone, a nie wszystkie, do których doszło.
Podsumowanie: lista kontrolna na pierwszą godzinę
- Zmieńcie hasło do poczty z bezpiecznego urządzenia.
- Wylogujcie wszystkie inne urządzenia i sesje.
- Sprawdźcie pomocniczy adres e-mail i numer telefonu.
- Włączcie weryfikację dwuetapową.
- Usuńcie obce przekazywanie poczty, filtry, adresy „Wyślij jako” i dostęp innych osób.
- Odbierzcie dostęp nieznanym aplikacjom.
- Zabezpieczcie bank i płatności, potem sprawy urzędowe, media społecznościowe i sklepy.
- Zastrzeżcie PESEL, jeśli w skrzynce były dokumenty.
- Uprzedźcie osoby, do których mogły trafić obce wiadomości.
- Zapiszcie zrzuty ekranu i zdecydujcie o zgłoszeniu na policję oraz do CERT Polska.
Włamanie na pocztę e-mail może spotkać każdego, także osoby ostrożne. Najwięcej zależy od tego, co zrobicie w pierwszej godzinie, a to jest w Waszym zasięgu.
Gdzie szukać pomocy?
Fundacja Usuwanie Hejtu pomaga, gdy po włamaniu ktoś publikuje Wasze prywatne wiadomości, podszywa się pod Was albo rozsyła treści, które Wam szkodzą. Pomagamy zabezpieczyć materiał, przygotować zgłoszenia do serwisów i poprowadzić je do końca, a w razie potrzeby kierujemy do prawnika lub psychologa. Nie ustalamy tożsamości sprawców poza drogą prawną i nie zastępujemy prawnika. Kontakt: tel. 222 900 142, e-mail biuro@usuwaniehejtu.pl.
- Bank: infolinia z oficjalnej strony lub z karty, przy każdej podejrzanej operacji.
- Policja lub prokuratura: zawiadomienie i wniosek o ściganie. W nagłym zagrożeniu numer 112.
- CERT Polska: zgłoszenie incydentu przez incydent.cert.pl.
- 116 123: telefon wsparcia dla dorosłych w kryzysie emocjonalnym, jeśli sytuacja mocno Was obciąża.
Działania Fundacji można wesprzeć darowizną na stronie usuwaniehejtu.pl.
Najczęściej zadawane pytania
1. Czy sama zmiana hasła wystarczy po włamaniu na pocztę e-mail?
Nie. Trzeba jeszcze wylogować obce urządzenia oraz sprawdzić przekazywanie poczty, filtry i dane do odzyskiwania konta. Bez tego kopie wiadomości mogą dalej trafiać do sprawcy.
2. Skąd mam wiedzieć, czy ktoś czyta moją pocztę?
Sprawdźcie listę ostatnich logowań i urządzeń w ustawieniach konta. Sygnałem są też nieznane wiadomości w folderze wysłanych, znikające maile oraz powiadomienia o zmianie hasła w innych serwisach.
3. Nie mogę się zalogować, bo sprawca zmienił hasło. Co teraz?
Skorzystajcie z oficjalnej strony odzyskiwania konta u dostawcy poczty, najlepiej z urządzenia i miejsca, z których zwykle się logowaliście. Równolegle zabezpieczcie bank i inne ważne konta, zmieniając w nich adres e-mail i hasło.
4. Które konto zabezpieczyć jako pierwsze po poczcie?
Bank i serwisy płatnicze, bo tam strata jest najszybsza. Następne są profil zaufany i sprawy urzędowe, potem media społecznościowe, sklepy z zapisaną kartą i pozostałe konta.
5. Czy muszę zmieniać hasła wszędzie?
W pierwszej kolejności tam, gdzie hasło było takie samo jak do poczty, oraz w serwisach, które pisały do Was o zmianach na koncie. Pozostałe hasła warto wymienić w kolejnych dniach, zaczynając od kont z danymi płatniczymi.
6. Czy włamanie na pocztę e-mail jest przestępstwem?
Tak. Art. 267 Kodeksu karnego przewiduje za bezprawny dostęp do informacji grzywnę, ograniczenie wolności albo pozbawienie wolności do 2 lat. Ściganie wymaga wniosku pokrzywdzonego.
7. Czy bank zwróci pieniądze, jeśli sprawca zlecił przelew?
Ustawa o usługach płatniczych przewiduje zwrot kwoty nieautoryzowanej transakcji do końca następnego dnia roboczego po zgłoszeniu, z wyjątkiem sytuacji, gdy bank ma udokumentowane podstawy, by podejrzewać oszustwo. Zgłoście operację jak najszybciej i zachowajcie potwierdzenie zgłoszenia.
8. Kiedy warto zastrzec numer PESEL?
Gdy w skrzynce były skany dokumentów, umowy lub inne pisma z numerem PESEL. Zastrzeżenie działa od razu i można je cofnąć w dowolnej chwili, na przykład przed wzięciem kredytu.
9. Czy powinienem założyć nowy adres e-mail?
Zwykle nie ma takiej potrzeby. Po zmianie hasła, włączeniu weryfikacji dwuetapowej i usunięciu obcych ustawień skrzynka jest znów bezpieczna, a zmiana adresu we wszystkich serwisach zajęłaby dużo czasu.
10. Sprawca wysłał z mojego adresu prośby o pieniądze. Czy odpowiadam za to?
Za oszustwo odpowiada osoba, która je popełniła. Uprzedźcie odbiorców, zachowajcie kopie tych wiadomości i dołączcie je do zawiadomienia na policji.
11. Dostałem maila, że ktoś ma moje hasło i nagrania z kamery. Czy to dowód włamania?
Najczęściej nie. Takie wiadomości są rozsyłane masowo i korzystają z haseł ze starych wycieków. Nie płaćcie, zmieńcie hasło, jeśli nadal go używacie, i sprawdźcie logowania na koncie.
12. Czy weryfikacja dwuetapowa przez SMS wystarczy?
Jest dużo lepsza niż samo hasło. Jeszcze bezpieczniejsze są potwierdzenia w aplikacji, klucze dostępu i klucze bezpieczeństwa, bo nie zależą od numeru telefonu.
13. Jak długo po włamaniu trzeba uważać?
Przez kilka tygodni sprawdzajcie logowania, filtry i historię operacji w banku. Zwracajcie też uwagę na wiadomości, które powołują się na włamanie i proszą o dane lub pieniądze.
Źródła
- CERT Polska, NASK, 2026: Krajobraz bezpieczeństwa polskiego internetu. Raport roczny z działalności CERT Polska za 2025 rok
- Komenda Główna Policji, 2024: Bezprawne uzyskanie informacji (art. 267). Postępowania wszczęte i przestępstwa stwierdzone za lata 1999-2023
- Google, Pomoc konta Google, 2026: Zabezpieczanie zhakowanego lub przejętego konta Google
- Google, Pomoc Gmaila, 2026: Wskazówki dotyczące zabezpieczeń Gmaila
- Google, Pomoc Gmaila, 2026: Ostatnia aktywność na koncie
- Google, Pomoc Gmaila, 2026: Automatyczne przekazywanie dalej wiadomości z Gmaila na inne konto
- Google, Pomoc konta Google, 2026: Zarządzanie powiązaniami między kontem Google a aplikacjami innych deweloperów
- Microsoft, Pomoc techniczna, 2026: Jak odzyskać konto Microsoft, które zostało zaatakowane przez hakera lub którego zabezpieczenia zostały naruszone
- Microsoft, Pomoc techniczna, 2026: Zarządzanie wiadomościami e-mail za pomocą reguł w programie Outlook
- CERT Polska, 2026: Zadbaj o bezpieczne hasła i logowanie
- CERT Polska, 2026: Włącz weryfikację dwuetapową
- Sejm RP, 2026: Ustawa z dnia 6 czerwca 1997 r. - Kodeks karny, tekst ujednolicony (art. 267)
- Sejm RP, 2026: Ustawa z dnia 19 sierpnia 2011 r. o usługach płatniczych, tekst ujednolicony (art. 44 i 46)
- Serwis Rzeczypospolitej Polskiej gov.pl, 2026: Zastrzeż swój numer PESEL lub cofnij zastrzeżenie
- Serwis Rzeczypospolitej Polskiej gov.pl, 2026: Zgłoś przestępstwo
- CERT Polska, 2026: Zgłoś incydent
- Ministerstwo Cyfryzacji, CERT Polska, 2026: Bezpieczne dane - sprawdź, czy Twoje dane wyciekły
A jak to wyglądało u Was? Napiszcie w komentarzu
Po czym zorientowaliście się, że ktoś ma dostęp do Waszej poczty, i które ustawienie okazało się zmienione bez Waszej wiedzy? Czy na liście serwisów do zabezpieczenia brakuje konta, o którym sami przypomnieliście sobie dopiero po czasie? Prosimy, by w komentarzach nie podawać nazwisk, adresów e-mail ani innych danych osób trzecich.
Komentarze
Wszystkie komentarze sprawdzamy przed publikacją. Emblemat przy nicku to ranga za wsparcie fundacji. Zdobądź swój emblemat